

#币安被盗 了,但别担心,币安说会赔付每个用户的。
今天(10月30日),加密市场发生了一起重大安全事件:全球最大的加密货币交易所之一 Binance(币安)疑似遭到黑客攻击,多条区块链上的热钱包出现大规模异常资金转移。
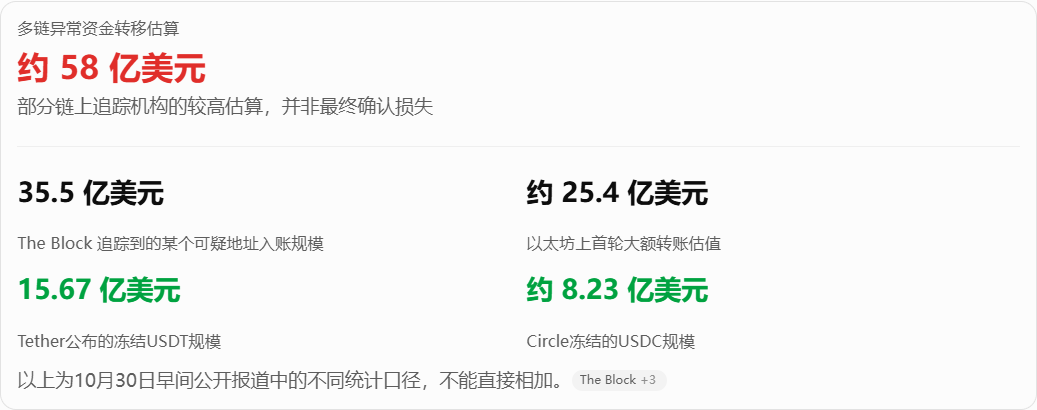
目前链上追踪机构给出的被转移资产规模估算,从约35亿美元到58亿美元不等,部分技术分析甚至给出更高数字。
币安已经确认正在调查安全问题,但截至目前,并没有正式确认最终被盗金额。链上异常转账金额,也不等于最终实际损失。
下面按照事件发生的时间线,梳理整个过程。
一、事件是怎么发生的?
2026年10月29日,美国时间,币安开始调查一起潜在的安全事件。
北京时间10月30日凌晨,链上监测发现币安多个热钱包出现异常的大额资金转移。
根据目前公开的链上数据:
涉及以太坊、比特币、波场、XRP、Solana、Arbitrum、Avalanche等多条链。
多个币安热钱包向陌生地址转移资产。
单笔交易涉及数十亿美元规模的资产。
资金随后被拆分,转移到其他钱包地址。
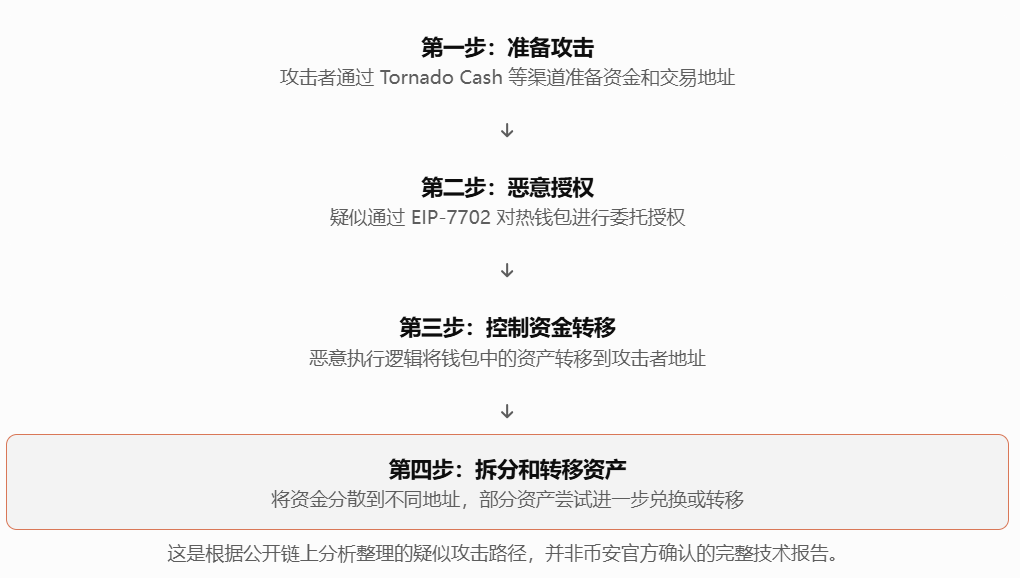
据链上追踪分析,攻击者可能利用了以太坊的 EIP-7702 授权机制,对币安热钱包进行恶意授权,进而控制资产转移。
这里需要强调:这是目前技术分析提出的攻击路径,币安尚未公布最终调查报告,具体漏洞入口和授权过程仍待确认。
二、被盗资金究竟有多少?
目前不同机构统计口径不同,主要有以下几组数字:
根据深潮 TechFlow 对链上数据的整理,涉及的资产包括:
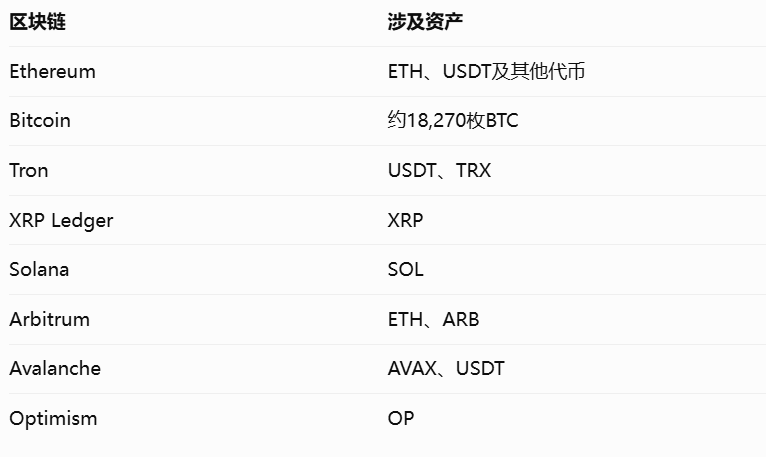
这次事件最值得关注的是:攻击者并不是只转走某一种代币,而是多个链上的钱包同时出现异常资金转移。
三、黑客是如何攻击的?
目前技术分析中,一个重要关键词是:
EIP-7702。
这是以太坊在2025年 Pectra 升级中引入的一项功能。
简单理解,它允许普通以太坊账户在特定授权下,临时采用智能合约代码的执行能力。
正常情况下,这项技术可以改善钱包使用体验,例如批量交易、代付 Gas 费等。
但在此次事件中,安全研究人员发现,攻击者疑似利用这一授权机制,让币安热钱包获得了恶意的委托执行逻辑。
攻击过程:
这里有一个值得注意的地方:
这并不简单等同于普通用户私钥被盗,也不能直接认定是某个员工泄露了密码。
真正的问题是:攻击者如何获得了有效的授权,以及交易所内部的签名和风控机制为什么没能阻止这次异常操作。
这两个问题还需要等待调查结果。
四、为什么没有造成更大的损失?
这次事件中,稳定币发行商的冻结行动非常关键。
当异常资金被发现后:
Tether 冻结了超过15.67亿美元的USDT。
Circle 冻结了约8.23亿美元的USDC。
Ripple 也冻结了部分涉事资产。
其他相关项目方也参与了资产冻结。
据路透社报道,涉事加密资产被冻结的总价值已超过25.4亿美元。
五、币安官方如何回应?
根据10月30日公开报道,币安采取了几项措施:
暂停部分网络的提现,进行安全检查。
调查异常资金转移,追踪涉事地址。
与稳定币发行商、安全机构及执法部门合作。
币安联合创始人何一表示,相关黑客损失将由公司承担。
CZ 也公开表示,预计用户资金会得到保障。
币安官方对外强调:用户资金安全,不会让普通用户承担此次攻击造成的损失。
不过,这里还有一个值得关注的细节。
CoinDesk 对币安10月1日储备金证明进行了核查,发现被攻击的 Binance 14 热钱包也在当时的储备金地址名单中。
按照其分析,部分资产被转走后,$BTC $ETH 等资产的储备覆盖率可能暂时低于100%,需要币安补充资产。
币安虽然承诺用户资金安全,但最终仍需要观察后续储备金数据,验证资产是否得到补足。