


Ein spektakulärer Vorfall, der die Geschichte der Kryptowährungssicherheit neu schreiben könnte, brach am frühen Morgen des 30. Oktober plötzlich aus.
Es gab keinen lang anhaltenden Markteinbruch, keine komplizierte Liquidationskaskade und keinen stundenlangen Netzwerkausfall.
Innerhalb weniger Minuten kam es bei mehreren Adressen, die als Binance-Hot-Wallets gekennzeichnet waren, zu einer Reihe ungewöhnlicher Transaktionen. Hunderttausende ETH, Stablecoins im Wert von Dutzenden Milliarden US-Dollar sowie große Mengen anderer Krypto-Assets wurden rasch an unbekannte Adressen transferiert.
Während die meisten asiatischen Trader noch schliefen, hatte die Krypto-Branche bereits Sicherheitsalarm ausgelöst.
5,5 Milliarden US-Dollar, 5,8 Milliarden US-Dollar, 6 Milliarden …
Je weiter die Nachverfolgung auf der Blockchain voranschritt, desto mehr schockierende Schätzungen zum Umfang der bei diesem Vorfall abgeflossenen Gelder kursierten am Markt.
Einem Bericht über Blockchain-Daten zufolge wurde der Umfang der Wallet-Transfers über mehrere Netzwerke zeitweise auf 6,26 Milliarden US-Dollar geschätzt; The Block berichtete, dass einige Forschende von annähernd 5,8 Milliarden US-Dollar ausgingen.
Es muss betont werden, dass es sich dabei um Blockchain-Statistiken verschiedener Organisationen handelt, die nicht mit einem offiziell von Binance bestätigten tatsächlichen Verlust gleichzusetzen sind.
Doch selbst bei einer vergleichsweise konservativen Schätzung handelt es sich um einen schwerwiegenden Sicherheitsvorfall, der die gesamte Kryptobranche erschüttern kann.
Noch beunruhigender ist, dass der Angreifer mutmaßlich keine herkömmliche Brute-Force-Methode einsetzte, sondern mithilfe gültiger Signaturen und des Ethereum-Autorisierungsmechanismus EIP-7702 eine hochgradig gebündelte Übertragung von Vermögenswerten durchführte.
Anders gesagt: Besonders alarmierend ist womöglich nicht, dass der Hacker den Tresor geöffnet hat, sondern dass er die Berechtigung erhielt, mit der sich der Tresor regulär öffnen lässt.
Binance blieb jedoch nicht untätig.
Nach Bekanntwerden des Vorfalls leitete Binance eine Sicherheitsuntersuchung ein und arbeitete mit Tether, Circle, Ripple sowie weiteren Branchenpartnern zusammen, um die betroffenen Vermögenswerte nachzuverfolgen und einzufrieren.
Nach den am 30. Oktober verifizierten öffentlichen Informationen bestätigten die betreffenden Organisationen, dass Vermögenswerte im Zusammenhang mit dem Vorfall im Wert von rund 2,54 Milliarden US-Dollar eingefroren wurden.
Angesichts einer derart schweren Krise schaffen eingefrorene Vermögenswerte in Milliardenhöhe zweifellos wichtige Spielräume für die Begrenzung weiterer Verluste und die Rückholung der Gelder.
Heute wollen wir nicht nur darüber sprechen, wie groß dieser mutmaßliche Diebstahl war, sondern auch vier Fragen beantworten:
Wie ist der Hacker bei dieser Aktion vorgegangen?
Warum traten bei mehreren Wallets nacheinander ungewöhnliche Vorgänge auf?
Wie groß sind nach dem Einfrieren der Gelder noch die Chancen, sie zurückzuholen?
Und kann Binance in dieser Krise das Vertrauen des Marktes zurückgewinnen?
Erstens: 4:24 Uhr morgens – eine Transaktion versetzte die gesamte Branche in Alarmbereitschaft
Gehen wir zurück in die frühen Morgenstunden des 30. Oktober, Pekinger Zeit.
Die zunächst entdeckten Unregelmäßigkeiten konzentrierten sich auf eine Hot Wallet im Ethereum-Mainnet, die als „Binance 14“ gekennzeichnet war.
Am 30. Oktober um etwa 04:24:23 Uhr Pekinger Zeit übertrug eine Transaktion aus dieser Wallet rund 167.464 ETH, 1,615 Milliarden USDT sowie Dutzende weitere Token.
Die Gelder flossen schließlich an eine unbekannte Empfängeradresse.
Der Wert der bei dieser Überweisung betroffenen Vermögenswerte belief sich bereits auf rund 2,5 Milliarden US-Dollar.
Wäre es lediglich eine große interne Übertragung gewesen, hätte das vielleicht noch nicht ausgereicht, um auf einen Sicherheitsvorfall zu schließen.
Doch was danach geschah, machte den Vorfall deutlich komplexer.
Etwa 24 Sekunden später übertrug eine weitere Wallet mit der Kennzeichnung „Binance 16“ rund 28.005 ETH an dieselbe Empfängeradresse.
Anschließend kam es auch bei einer Wallet mit der Bezeichnung „Binance Hot Wallet 34“ zu einer ungewöhnlichen Übertragung von rund 780 Millionen USDC.
Gleichzeitig gab es auch bei Bitcoin, Tron und anderen Netzwerken größere Geldbewegungen, die weiter überprüft werden mussten.
Am schockierendsten war nicht die Größe einer einzelnen Überweisung, sondern dass sich diese ungewöhnlichen Vorgänge innerhalb kürzester Zeit häuften.
Im traditionellen Finanzsystem kann die Übertragung einer enormen Geldsumme zwischen Institutionen mehrere Genehmigungsebenen, Abwicklungsprozesse und manuelle Prüfungen erfordern.
In der Blockchain-Welt kann ein Vermögenswert innerhalb kürzester Zeit übertragen werden, sofern eine Transaktion gültig autorisiert ist und den Regeln der Blockchain entspricht.
Das ist der Vorteil der effizienten Abwicklung auf der Blockchain – und zugleich das Risiko, wenn private Schlüssel oder Signaturberechtigungen in Gefahr geraten.
Für große zentralisierte Kryptobörsen müssen Hot Wallets zwei widersprüchliche Ziele unter einen Hut bringen:
Einerseits müssen sie schnell auf die Ein- und Auszahlungsanforderungen von Nutzern weltweit reagieren.
Andererseits müssen sie unautorisierte Vermögensübertragungen verhindern.
Genau das Gleichgewicht zwischen Sicherheit und Effizienz ist der Aspekt dieses Vorfalls, über den am meisten nachgedacht werden sollte.
Zweitens: Nicht der Verlust eines privaten Schlüssels ist wirklich beängstigend, sondern der mögliche Missbrauch von Signaturberechtigungen
Bei diesem Vorfall rückte ein technischer Begriff schnell in den Fokus der Öffentlichkeit:
EIP-7702.
Wer den Begriff zum ersten Mal sah, könnte fälschlicherweise annehmen, es handle sich um eine gerade erst entdeckte schwerwiegende Sicherheitslücke in Ethereum.
Doch die Sache ist nicht so einfach.
EIP-7702 ist ein Kontofunktionsmechanismus, der mit dem Pectra-Upgrade von Ethereum eingeführt wurde.
Vereinfacht gesagt kann ein gewöhnliches Ethereum-Konto durch eine gültige Autorisierung vorab bereitgestellten Smart-Contract-Code dazu befugen, bestimmte Aktionen im Namen des Kontos auszuführen.
Dieses Design sollte ursprünglich die Nutzererfahrung verbessern und Funktionen wie die gebündelte Ausführung von Transaktionen sowie erweiterte Kontofunktionen ermöglichen.
Das Problem ist, dass dieser Mechanismus äußerst hohe Anforderungen an die Sicherheit der Autorisierung stellt.
Denn sobald ein Konto einen bösartigen Smart Contract autorisiert, kann ein Angreifer möglicherweise die autorisierte Ausführungslogik nutzen, um Vermögenswerte des Kontos zu übertragen.
Hier ist ein wichtiger Unterschied zu beachten:
EIP-7702 bedeutet nicht, dass die Ethereum-Basisschicht selbst kompromittiert wurde. Untersucht werden muss vielmehr, wie die gültigen Autorisierungssignaturen der betreffenden Wallets zustande kamen.
Den bislang veröffentlichten Blockchain-Analysen zufolge hat der Angreifer mutmaßlich eine große Menge an EIP-7702-Autorisierungsdaten für Binance 14 eingereicht, wobei eine der Autorisierungen wirksam wurde.
Anschließend übertrug die Wallet mithilfe delegierter Ausführung verschiedene Token gebündelt an eine bestimmte Adresse.
Gemessen am Ergebnis war diese Vorgehensweise äußerst effizient.
Daraus können wir jedoch nicht einfach schließen, dass Binances HSM-Hardwaresicherheitsmodule oder MPC-Multiparty-Computing-Systeme kompromittiert wurden.
Denn gültige Signaturen können auf unterschiedlichen Wegen zustande kommen.
Denkbar sind ein Verlust privater Schlüssel, die Umgehung des Signaturfreigabeprozesses, der Missbrauch interner Kontoberechtigungen oder ein Problem mit einer Sicherheitskomponente.
Um diese Möglichkeiten voneinander zu unterscheiden, sind jeweils unterschiedliche Belege erforderlich.
Die bisher öffentlich verfügbaren Informationen reichen nicht aus, um die konkrete Ursache festzustellen.
Besonders alarmierend ist: Eine Transaktion mit einer kryptografisch gültigen Signatur ist nicht automatisch auch geschäftlich legitim autorisiert.
Die Kryptografie überprüft die Gültigkeit der Signatur.
Das Risikokontrollsystem muss hingegen beurteilen: Sollte diese Transaktion überhaupt signiert werden?
Versagt die vorgelagerte geschäftliche Sicherheitskontrolle, können selbst die stärksten kryptografischen Mechanismen anschließend fehlerhafte Aktionen gemäß einer gültigen Anweisung ausführen.
Das ist die erste große Warnung, die dieser Vorfall der gesamten Branche hinterlässt.
Drittens: 50 fortlaufende Autorisierungen – warum ging der Hacker so vor?
Unter den zahlreichen Details auf der Blockchain ist ein Phänomen besonders bemerkenswert.
Öffentliche Transaktionsanalysen zeigen, dass der mutmaßliche Angreifer eine Transaktion mit 50 EIP-7702-Autorisierungen eingereicht hat.
Warum nicht nur eine, sondern 50?
Die Antwort könnte in einem Parameter liegen, den gewöhnliche Anleger kaum beachten:
Nonce.
Man kann sich eine Nonce als eine laufende Nummer für Kontoaktionen vorstellen.
Nach den Autorisierungsregeln von EIP-7702 enthalten die Autorisierungsdaten die entsprechende Nonce. Eine Autorisierung wird nur akzeptiert, wenn die auf der Blockchain festgelegten Bedingungen erfüllt sind.
Große Börsen-Hot-Wallets verarbeiten jedoch möglicherweise ununterbrochen Transaktionen.
Das bedeutet, dass sich der Kontostatus zwischen der Vorbereitung der Autorisierung und ihrer endgültigen Aufnahme in die Blockchain bereits geändert haben kann.
Kann der Angreifer die Nonce zum Zeitpunkt der Transaktionsausführung nicht genau bestimmen, besteht das Risiko, dass die Autorisierung unwirksam wird.
Eine plausible Erklärung lautet daher:
Der Angreifer bereitete im Voraus Autorisierungen für mehrere aufeinanderfolgende Nonces vor, um die Wahrscheinlichkeit zu erhöhen, dass eine davon erfolgreich wirksam wird.
Das könnte auch erklären, warum die öffentliche Transaktion so viele Autorisierungsdaten enthielt.
Dabei ist jedoch zu betonen:
50 Autorisierungen beweisen für sich genommen weder, dass der Hacker keinen privaten Schlüssel besaß, noch, dass das Signatursystem definitiv kompromittiert wurde.
Sie zeigen, dass der Aufbau dieser Transaktion den dynamischen Kontostatus offensichtlich berücksichtigte und die Besonderheiten des EIP-7702-Autorisierungsmechanismus ausnutzte.
Das war keine gewöhnliche Token-Überweisung.
Dahinter standen das Zusammenspiel von Kontoberechtigungen, Smart-Contract-Ausführung und mehreren Autorisierungsdaten.
Für große Börsen bedeutet das, dass Sicherheitsmaßnahmen nicht bei der Verwahrung privater Schlüssel aufhören dürfen.
Vielmehr braucht es Mechanismen, die ungewöhnliche Autorisierungen, Vertragsdelegierungen und gebündelte Vermögensübertragungen in Echtzeit erkennen und darauf reagieren.
Denn Angreifer wollen oft nicht die Blockchain knacken.
Sie wollen vielmehr die Blockchain dazu bringen, eine gefährliche Transaktion auf die von ihnen gewünschte Weise und scheinbar legitim auszuführen.
Viertens: 37 Stunden mutmaßliche Vorbereitung – möglicherweise war der Angriff nicht spontan geplant
Öffentlichen Blockchain-Analysen zufolge zeigten die verdächtigen Adressen schon vor den groß angelegten ungewöhnlichen Transfers eine Reihe von Vorbereitungshandlungen.
Am 28. Oktober, Pekinger Zeit, erhielten einige verbundene Adressen erstmals Gas für Transaktionen.
Am 29. Oktober folgten nach und nach die Bereitstellung von Smart Contracts zur Vermögensabschöpfung, Aktivitäten mit Test-Wallets und Experimente mit delegierten Autorisierungen.
Anschließend wurde eine neuere Version des Abschöpfungs-Contracts bereitgestellt.
Erst in den frühen Morgenstunden des 30. Oktober kam es dann nacheinander zu mehreren Übertragungen großer Geldbeträge.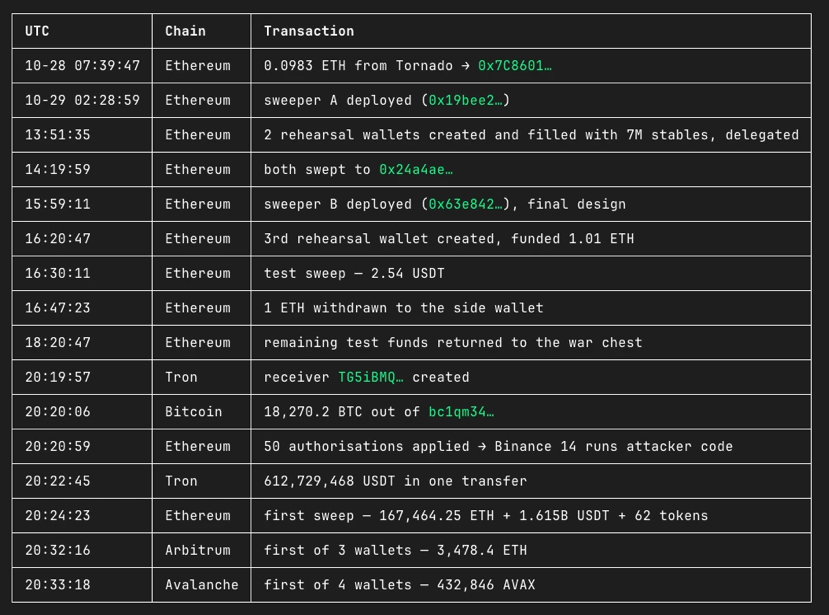
Da diese Vorgänge zeitlich und in ihrer Ausführung einen gewissen Zusammenhang aufwiesen, betrachteten Sicherheitsforscher sie als mutmaßliche Vorbereitungsphase des Angriffs.
Dass die Geldmittel durch einen Mixing-Dienst geleitet wurden, beweist für sich genommen jedoch nicht, dass eine bestimmte Adresse vom Angreifer kontrolliert wurde.
Ebenso muss durch weitere Ermittlungen geklärt werden, ob zwischen den Tests auf der Blockchain und dem späteren Angriff ein durchgängiger Kontrollzusammenhang bestand.
Sollten spätere Ermittlungen bestätigen, dass diese Vorgänge Teil derselben Angriffsaktion waren, wäre nicht nur die abschließende Übertragung der Vermögenswerte besonders untersuchenswert, sondern auch die Frage, warum die Vorbereitungen des Angreifers nicht rechtzeitig erkannt wurden.
Große Börsen sind täglich mit einer Vielzahl von Blockchain-Interaktionen konfrontiert.
Aus einer riesigen Menge normaler Daten tatsächlich gefährliche Anomalien herauszufiltern, ist selbst eine äußerst komplexe Sicherheitsaufgabe.
Dafür muss sich die Branche von einem Sicherheitsmodell verabschieden, das vor allem auf die Verwahrung von Vermögenswerten ausgerichtet ist, und ein umfassendes System schaffen, das Autorisierung, Signierung, Ausführung, Überwachung und Notfallreaktion abdeckt.
Deshalb glaube ich, dass die Bedeutung dieses Vorfalls weit über den Verlust von Vermögenswerten hinausgehen könnte.
Er könnte die gesamte Branche dazu bringen, die Sicherheitsgrenzen zwischen Kontoberechtigungen und Signaturinfrastruktur neu zu bewerten.
Fünftens: 2,54 Milliarden US-Dollar eingefroren – Binance hat die erste Runde der Vermögenssicherung eingeläutet
Obwohl dieser Vorfall enorme Auswirkungen hatte, ist meiner Ansicht nach auch die Reaktionsgeschwindigkeit nach dem Ereignis besonders beachtenswert.
Nach dem Vorfall koordinierte sich Binance mit mehreren Stablecoin-Emittenten, Sicherheitsorganisationen und Strafverfolgungsbehörden.
Laut Reuters bestätigte Binance, dass bereits Vermögenswerte im Zusammenhang mit dem Vorfall im Wert von rund 2,54 Milliarden US-Dollar eingefroren wurden.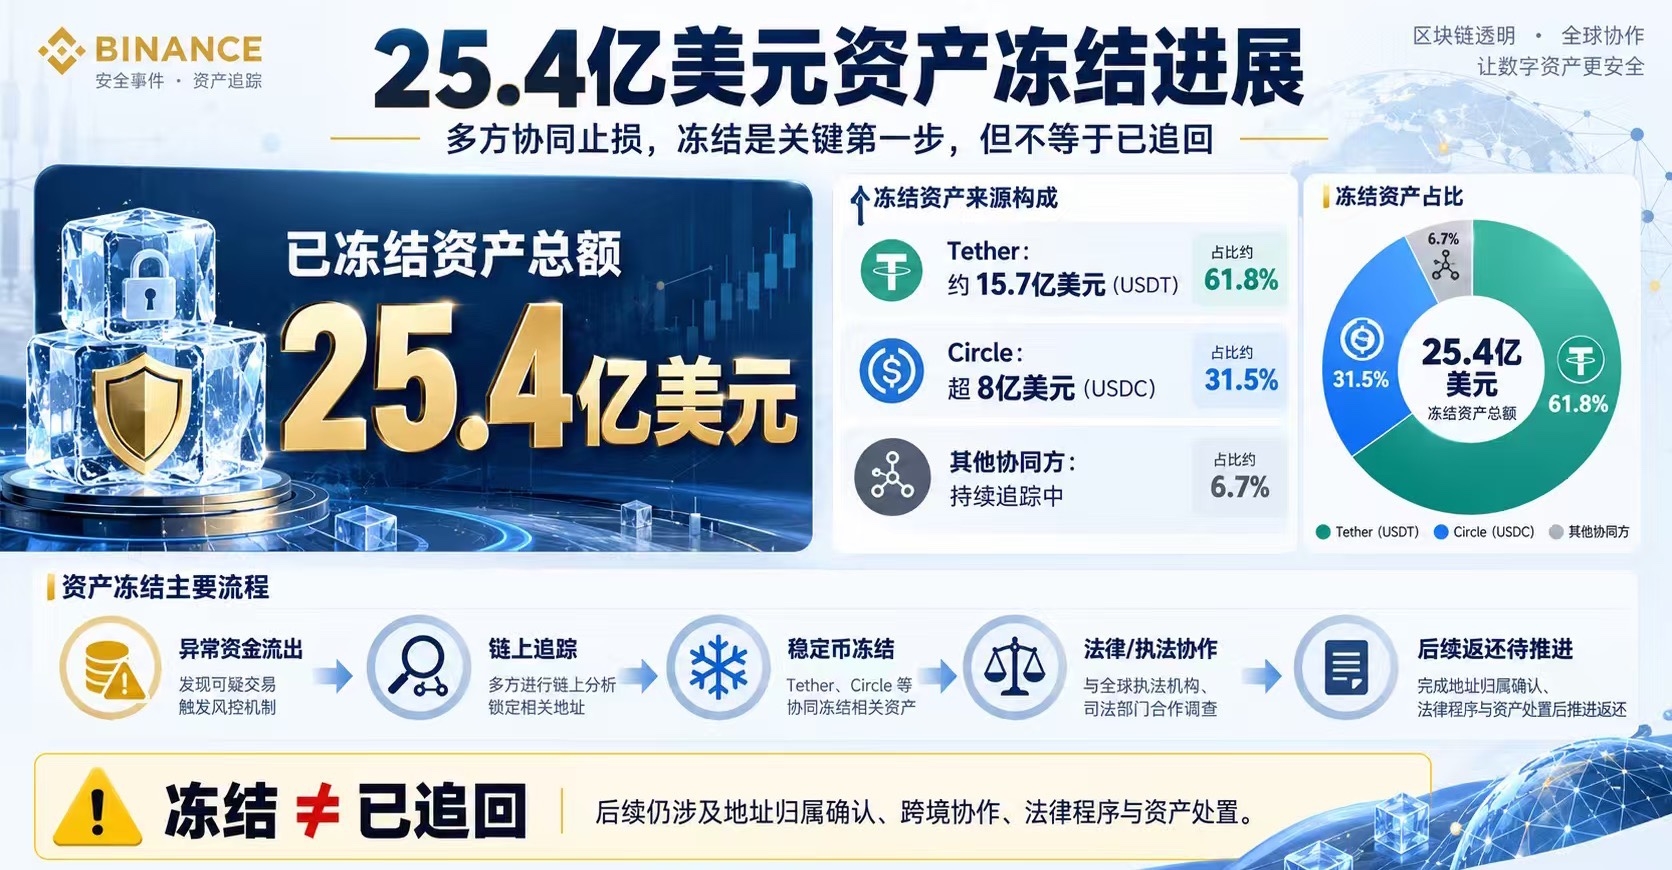
Tether fror davon USDT im Wert von fast 1,57 Milliarden US-Dollar ein.
Circle fror USDC im Wert von mehr als 800 Millionen US-Dollar ein.
Auch Ripple und andere Branchenakteure beteiligten sich an den Maßnahmen, indem sie Vermögenswerte über die ihnen zur Verfügung stehenden oder von ihnen koordinierbaren Einfriermöglichkeiten blockierten.
Das bedeutet, dass der weitere Transfer zumindest eines Teils der betroffenen Vermögenswerte eingeschränkt wurde.
Viele Leserinnen und Leser fragen sich vielleicht:
Ist die Blockchain nicht unveränderlich? Wie können Vermögenswerte dann eingefroren werden?
Hier müssen wir zwischen verschiedenen Arten digitaler Vermögenswerte unterscheiden.
$BTC und $ETH sind native Krypto-Assets, deren Guthaben auf einer bestimmten Adresse normalerweise nicht direkt von einem Emittenten eingefroren werden kann.
Zentral ausgegebene Stablecoins wie USDT und USDC verfügen dagegen in der Regel über bestimmte Verwaltungs- und Sperrfunktionen in ihren Smart Contracts.
Wenn die gesetzlichen und verfahrensrechtlichen Voraussetzungen erfüllt sind, können Emittenten Maßnahmen ergreifen, um Vermögenswerte mit Bezug zu illegalen Aktivitäten einzuschränken.
Deshalb werden Stablecoin-Emittenten nach größeren Sicherheitsvorfällen häufig zu wichtigen Beteiligten bei der Nachverfolgung von Geldflüssen und der Reaktion auf Notfälle.
Natürlich ist das Einfrieren nur der erste Schritt.
Danach müssen noch die Zuordnung der Adressen, die Analyse der Geldquellen, rechtliche Verfahren, grenzüberschreitende Zusammenarbeit sowie mögliche Verfügungen über die Vermögenswerte und deren Rückgabe geklärt werden.
Eingefrorenes Geld ist nicht dasselbe wie Geld, das bereits auf das Konto zurückgekehrt ist.
Dass Vermögenswerte im Wert von mehreren Milliarden Dollar bereits in der Anfangsphase des Vorfalls eingeschränkt werden konnten, zeigt aber zumindest, dass dem Angreifer bei der Verfügung über die Gelder nicht völlig freie Hand gelassen wurde.
In dieser Hinsicht ist die Zusammenarbeit zwischen Binance und seinen Branchenpartnern durchaus anzuerkennen.
Sechstens: Binance muss nicht nur Vermögenswerte, sondern auch das Vertrauen der Nutzer schützen
Für zentralisierte Kryptobörsen reichen die tatsächlichen Folgen eines schwerwiegenden Sicherheitsvorfalls oft weit über finanzielle Verluste hinaus.
Sie wirken sich schnell auf drei Bereiche aus.
An erster Stelle steht die Sicherheit der Vermögenswerte.
Nutzer interessiert vor allem eine Frage:
Ist mein Geld noch sicher?
An zweiter Stelle steht die Liquidität.
Wenn viele Nutzer gleichzeitig Auszahlungen beantragen, muss die Plattform auf eine ungewöhnlich hohe Geldnachfrage, die Belastung der Handelssysteme und die Herausforderungen bei der Vermögensverwaltung reagieren.
An letzter Stelle steht das Vertrauen.
Dieser Punkt könnte wichtiger sein als kurzfristige finanzielle Verluste.
Denn die Kernstärken einer Börse bestehen nicht nur in Handelstiefe, Produktvielfalt und niedrigen Gebühren.
Noch wichtiger ist, ob Nutzer der Plattform ihre Vermögenswerte zur Verwahrung anvertrauen wollen.
Nach dem Vorfall schränkte Binance vorübergehend bestimmte Ein- und Auszahlungs- sowie Handelsfunktionen ein und erklärte, eine Sicherheitsprüfung durchzuführen.
Gleichzeitig betonte Binance, dass die Sicherheit der Nutzergelder gewährleistet sei.
Auch die Mitgründerin He Yi erklärte öffentlich, dass die Plattform die Verluste durch den Hackerangriff übernehmen werde.
Das ist ein wichtiges Signal.
Ob dieses Versprechen letztlich eingehalten wird, muss sich jedoch noch daran zeigen, ob Vermögenswerte tatsächlich ersetzt, der Betrieb wiederhergestellt und die Informationen transparent offengelegt werden.
Der Markt braucht nicht nur eine Haltung, sondern auch Ergebnisse.
Eine Handelsplattform mit dem weltweiten Einfluss von Binance trägt nicht nur die Verantwortung, diesen Vorfall zu bewältigen, sondern muss der Branche auch einige zentrale Fragen beantworten:
An welcher Stelle des Sicherheitssystems ereignete sich der Angriff?
Wurde das Risiko vollständig eingedämmt?
Wie werden die Vermögenswerte der Nutzer geschützt?
Wie lassen sich ähnliche Vorfälle künftig verhindern?
Ein Vorfallbericht, der einer technischen Prüfung standhält, könnte wertvoller sein als jede noch so beruhigende Aussage an den Markt.
Siebtens: Warum gerät der Markt in Panik? Die Folgen dieses Vorfalls könnten über BNB hinausreichen
Sicherheitsvorfälle betreffen nicht nur die involvierte Plattform, sondern beeinträchtigen auch die Risikobereitschaft am gesamten Kryptomarkt.
Laut Marktberichten vom 30. Oktober fiel Bitcoin zeitweise auf ein Sechswochentief von rund 77.646 US-Dollar, während ETH zeitweise auf rund 2.238,76 US-Dollar sank,$BNB und innerhalb von 24 Stunden ebenfalls um mehr als 8 % nachgab.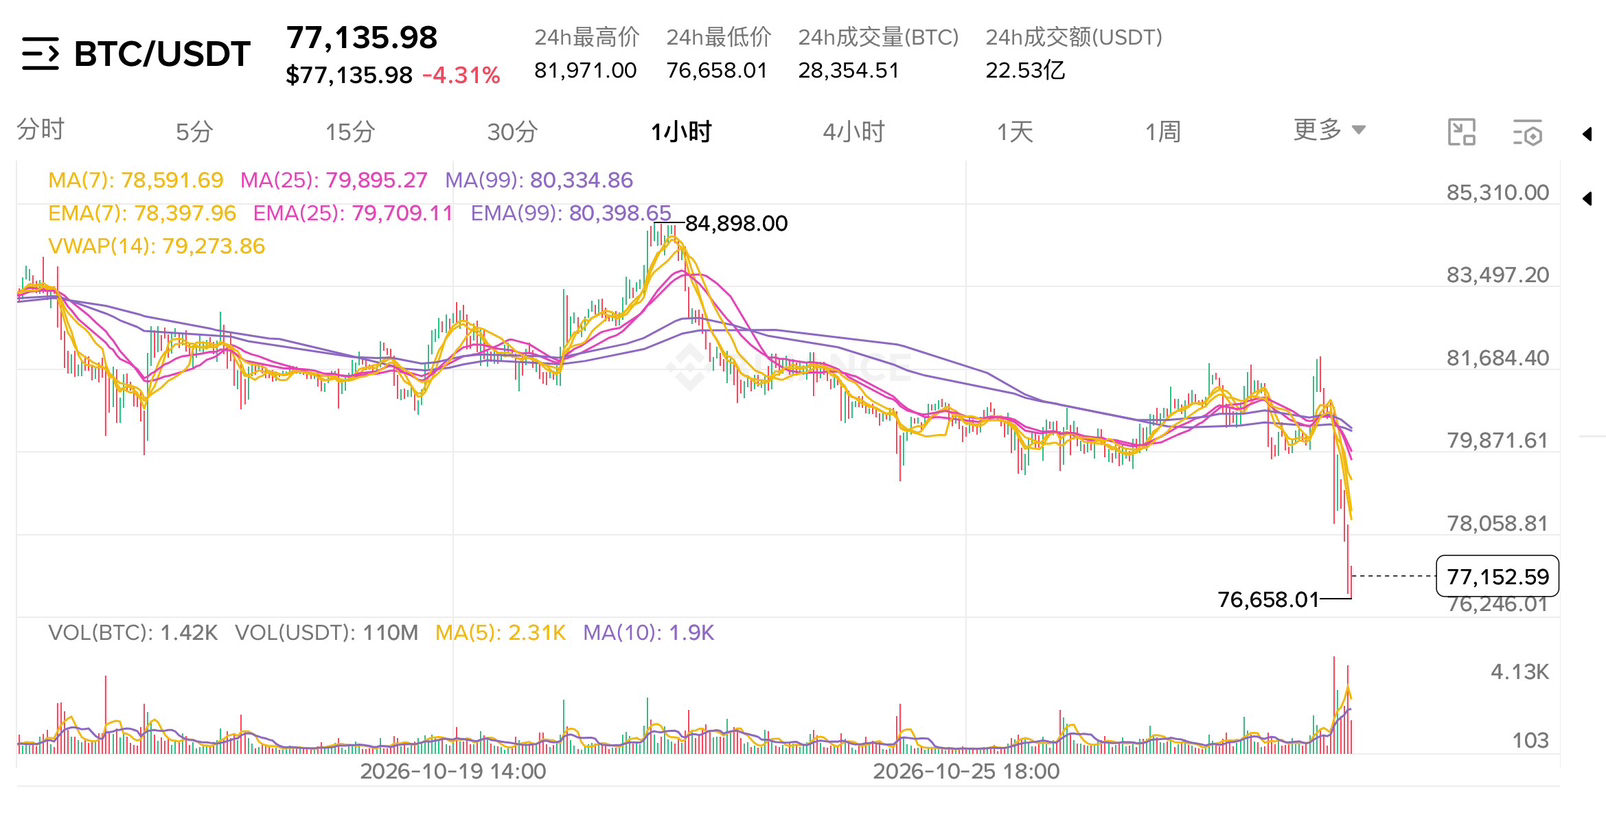
Dabei ist jedoch zu beachten, dass sich der Kryptomarkt bereits zuvor in einer volatilen Phase befand. Der gesamte Rückgang lässt sich daher nicht einfach dem Binance-Vorfall zuschreiben.
Aus Sicht der Handelsdynamik wirken sich schwerwiegende Sicherheitsvorfälle hauptsächlich über drei Kanäle auf den Markt aus.
Erstens nimmt die Risikobereitschaft ab.
Anleger befürchten möglicherweise, dass sich Sicherheitsprobleme von Handelsplattformen ausweiten, und reduzieren deshalb freiwillig ihr Engagement in stark schwankenden Vermögenswerten.
Zweitens verändern sich die Liquiditätserwartungen.
Der Markt prüft, ob die Plattform Reservevermögen mobilisieren oder ihre Finanzierungsplanung anpassen muss und ob der Vorfall den regulären Handel oder Auszahlungen beeinträchtigt.
Drittens wird die Vertrauensprämie neu bewertet.
Wenn bei großen Institutionen erhebliche Sicherheitsbedenken aufkommen, bewerten Anleger häufig das Plattformrisiko und die Art der Vermögensverwahrung neu.
Besonders beachtenswert ist, dass die Krise die Aufspaltung der Börsenbranche beschleunigen könnte.
Plattformen mit transparenteren Reserven, ausgereifteren Risikokontrollen und einer besseren Fähigkeit zur Zusammenarbeit in Notfällen könnten künftig leichter das Vertrauen institutioneller und privater Nutzer gewinnen.
Plattformen mit schwachem Sicherheitsmanagement und unzureichender Offenlegung ihrer Vermögenswerte werden dagegen stärker unter Vertrauensdruck geraten.
Bei diesem Vorfall geht es also nicht einfach um „Probleme bei Binance, Kursrückgang in der Kryptobranche“.
Er könnte Anleger dazu bringen, sich erneut zu fragen: Wem überlasse ich eigentlich meine Risiken, und welchen Preis zahle ich für diese Bequemlichkeit?
Achtens: Warum setze ich weiterhin Hoffnung in Binances weiteren Umgang mit dem Vorfall?
An dieser Stelle möchte ich meine persönliche Einschätzung teilen.
Ich glaube nicht, dass ein einzelner schwerwiegender Sicherheitsvorfall ausreicht, um die gesamte technische Entwicklung und den Beitrag einer Plattform zur Branche infrage zu stellen.
Als eine der weltweit einflussreichsten Handelsplattformen für Krypto-Assets spielt Binance eine wichtige Rolle beim Aufbau von Liquidität, Produktökosystemen und Brancheninfrastruktur.
Gerade deshalb zieht dieser Vorfall besondere Aufmerksamkeit auf sich.
Der Markt sollte an Binance auch strengere Maßstäbe anlegen als an gewöhnliche Plattformen.
Ich bin jedoch ebenso der Meinung, dass sich die Sicherheitsfähigkeit einer Börse nicht allein daran messen lässt, ob sie schon einmal angegriffen wurde. Entscheidend ist auch, wie sie nach Ausbruch einer Krise Verantwortung übernimmt.
Bislang gibt es einige positive Signale.
Erstens hat Binance öffentlich Stellung bezogen und erklärt, den Vorfall zu untersuchen und Sicherheitsmaßnahmen zu ergreifen.
Zweitens haben Branchenpartner wie Tether und Circle am Einfrieren von Vermögenswerten mitgewirkt.
Drittens hat Binance erklärt, die Verluste durch den Hackerangriff zu übernehmen und die Vermögenswerte der Nutzer zu schützen.
Viertens werden die Geldflüsse im Zusammenhang mit dem Vorfall durch Blockchain-Analysen und die Zusammenarbeit mit Strafverfolgungsbehörden nachverfolgt.
Diese Faktoren schaffen tatsächlich Voraussetzungen für den weiteren Umgang mit den Vermögenswerten.
Allerdings muss eingeräumt werden, dass noch nicht eingefrorene Vermögenswerte weiterhin übertragen werden könnten. Auch die Nachverfolgung über mehrere Blockchains hinweg, die Abstimmung zwischen verschiedenen Gerichtsbarkeiten und die Rückgabe der Vermögenswerte sind mit Unsicherheiten verbunden.
Es wäre daher nicht seriös, jetzt zu behaupten, „die sechs Milliarden US-Dollar können mit Sicherheit vollständig zurückgeholt werden“.
Ich bin jedoch bereit zu glauben, dass Binance genügend technische, sicherheitsbezogene, rechtliche und branchenweite Ressourcen mobilisieren kann, um sich nach Kräften um die Nachverfolgung jedes betroffenen Vermögenswerts zu bemühen und sein Versprechen zum Schutz der Nutzer einzuhalten.
Das ist kein blinder Optimismus.
Es ist eine vorsichtige Zuversicht, die auf den bisherigen Fortschritten beim Einfrieren von Vermögenswerten und den Ressourcen beruht, die eine große Plattform koordinieren kann.
Sollte es gelingen, den Umfang der eingefrorenen Vermögenswerte weiter auszuweiten, den Fehlbetrag auszugleichen und die Untersuchungsergebnisse klar offenzulegen, könnte diese Krise zu einem wichtigen Wendepunkt werden, der die Sicherheitsstandards der Branche verbessert.
Neuntens: Welche Sicherheitslücken muss die Kryptobranche nach dieser Krise schließen?
Meiner Ansicht nach sollten sich alle Börsen mindestens drei Fragen ernsthaft stellen.
Erstens: Sicherheit privater Schlüssel ist nicht gleich Signatursicherheit.
Selbst wenn der Schlüssel selbst nicht offengelegt wurde, besteht weiterhin ein erhebliches Risiko, solange ein System unter ungewöhnlichen Umständen gültige Signaturen erzeugen kann.
Sicherheitsmaßnahmen müssen die Schlüsselverwaltung, Signaturregeln, Berechtigungsfreigaben und Transaktionsausführung gleichermaßen abdecken.
Zweitens: Je schneller Blockchain-Transaktionen abgewickelt werden, desto wichtiger ist die Reaktionsfähigkeit der Risikokontrolle.
Wenn verschiedene Vermögenswerte durch komplexe Contract-Aufrufe gebündelt übertragen werden können, reicht eine nachträgliche Überwachung längst nicht mehr aus.
Das System muss riskantes Verhalten vor der Autorisierung und Ausführung erkennen und über einen Notfallmechanismus verfügen, mit dem ungewöhnliche Wallets schnell isoliert werden können.
Drittens wird Transparenz zu einem echten Wettbewerbsvorteil.
Nutzer müssen wissen, ob die Vermögenswerte der Plattform ausreichen, ob ihre Reserven vertrauenswürdig sind und ob im Falle eines schwerwiegenden Vorfalls umfassende Informationen offengelegt werden.
Der Wettbewerb zwischen Börsen sollte sich künftig nicht nur auf Handelsgebühren und die Geschwindigkeit der Token-Listings beschränken.
Sicherheit, Transparenz, der Schutz von Vermögenswerten und die Fähigkeit zum Krisenmanagement müssen zu noch zentraleren Bewertungskriterien werden.
Das sind die Kosten, die die gesamte Web3-Branche für ihre Reifung tragen muss.
Zum Schluss: Hacker können Vermögenswerte stehlen, aber sie sollten nicht das Vertrauen der gesamten Branche zerstören
Offen gesagt war ich beim ersten Anblick der Nachrichten über diesen Vorfall genauso schockiert wie viele andere Händler.
Wenn selbst eine der weltweit führenden Börsen einer derart komplexen Sicherheitsbedrohung ausgesetzt sein kann, sollten gewöhnliche Anleger ihre eigene Art der Vermögensverwahrung umso gründlicher überdenken.
Nach dem ersten Schock hoffe ich jedoch umso mehr, dass der Markt einen kühlen Kopf bewahrt.
Ein schwerwiegender Sicherheitsvorfall veranlasst Anleger tatsächlich dazu, Risiken neu zu bewerten.
Zugleich zeigt er uns aber auch, dass sich ein ausgereifteres Notfallnetzwerk der Branche herausbildet – durch transparente Nachverfolgung auf der Blockchain, die Unterstützung von Stablecoin-Emittenten, die Zusammenarbeit spezialisierter Sicherheitsfirmen und grenzüberschreitende Strafverfolgung.
Zumindest nach dem bislang bekannt gegebenen Stand der eingefrorenen Vermögenswerte ist der Kampf um deren Sicherung noch lange nicht vorbei.
Ich hoffe, dass Binance die Sicherheitsuntersuchung bald abschließen, die Ursachen des Vorfalls umfassend offenlegen, die Vermögenswerte der Nutzer schützen und die Rückholung der betroffenen Gelder weiterhin auf rechtmäßige Weise vorantreiben kann.
Zurückgewonnen werden nicht nur mehrere Milliarden Dollar, sondern auch das Vertrauen der Nutzer in Handelsplattformen.
Gleichzeitig möchte ich dem Binance-Team noch etwas sagen:
Weiter so, Binance!
Je größer die Krise, desto mehr braucht es Verantwortungsbewusstsein.
Ich hoffe, dass Binance diesmal technische Kompetenz, Transparenz und Entschlossenheit zeigt, die seiner weltweiten Stellung in der Branche gerecht werden.
Die Nutzer sollen sehen, dass eine wirklich vertrauenswürdige Plattform nicht eine ist, die niemals vor Herausforderungen steht, sondern eine, die sich auch in einer schweren Krise den Problemen stellt, Verantwortung übernimmt und ihre Nutzer schützt.
Ich hoffe, dass Binance so viele rückholbare Vermögenswerte wie möglich zurückgewinnt. Noch mehr hoffe ich jedoch auf einen vollständigen, transparenten und überprüfbaren Abschlussbericht.
Für die gesamte Kryptobranche sollte dies nicht bloß eine Geschichte darüber sein, wie viele Milliarden Dollar Hacker gestohlen haben.
Vielmehr sollte der Vorfall zu einer tiefgreifenden Reflexion über Sicherheit, Verantwortung und Vertrauen führen.
Denn die wirkliche Zukunft von Web3 kann nicht auf der Illusion beruhen, dass es niemals angegriffen werden wird.
Sie muss vielmehr darauf aufbauen, dass Risiken erkannt, Verluste begrenzt, Verantwortung übernommen und die Rechte der Nutzer tatsächlich geschützt werden können.
Dieser Kampf ist noch nicht vorbei.
Ich hoffe, dass Binance diese Krise übersteht und die gesamte Branche gestärkt daraus hervorgeht.
Sicherheit ist kein Schlagwort, Vertrauen erfordert Taten.