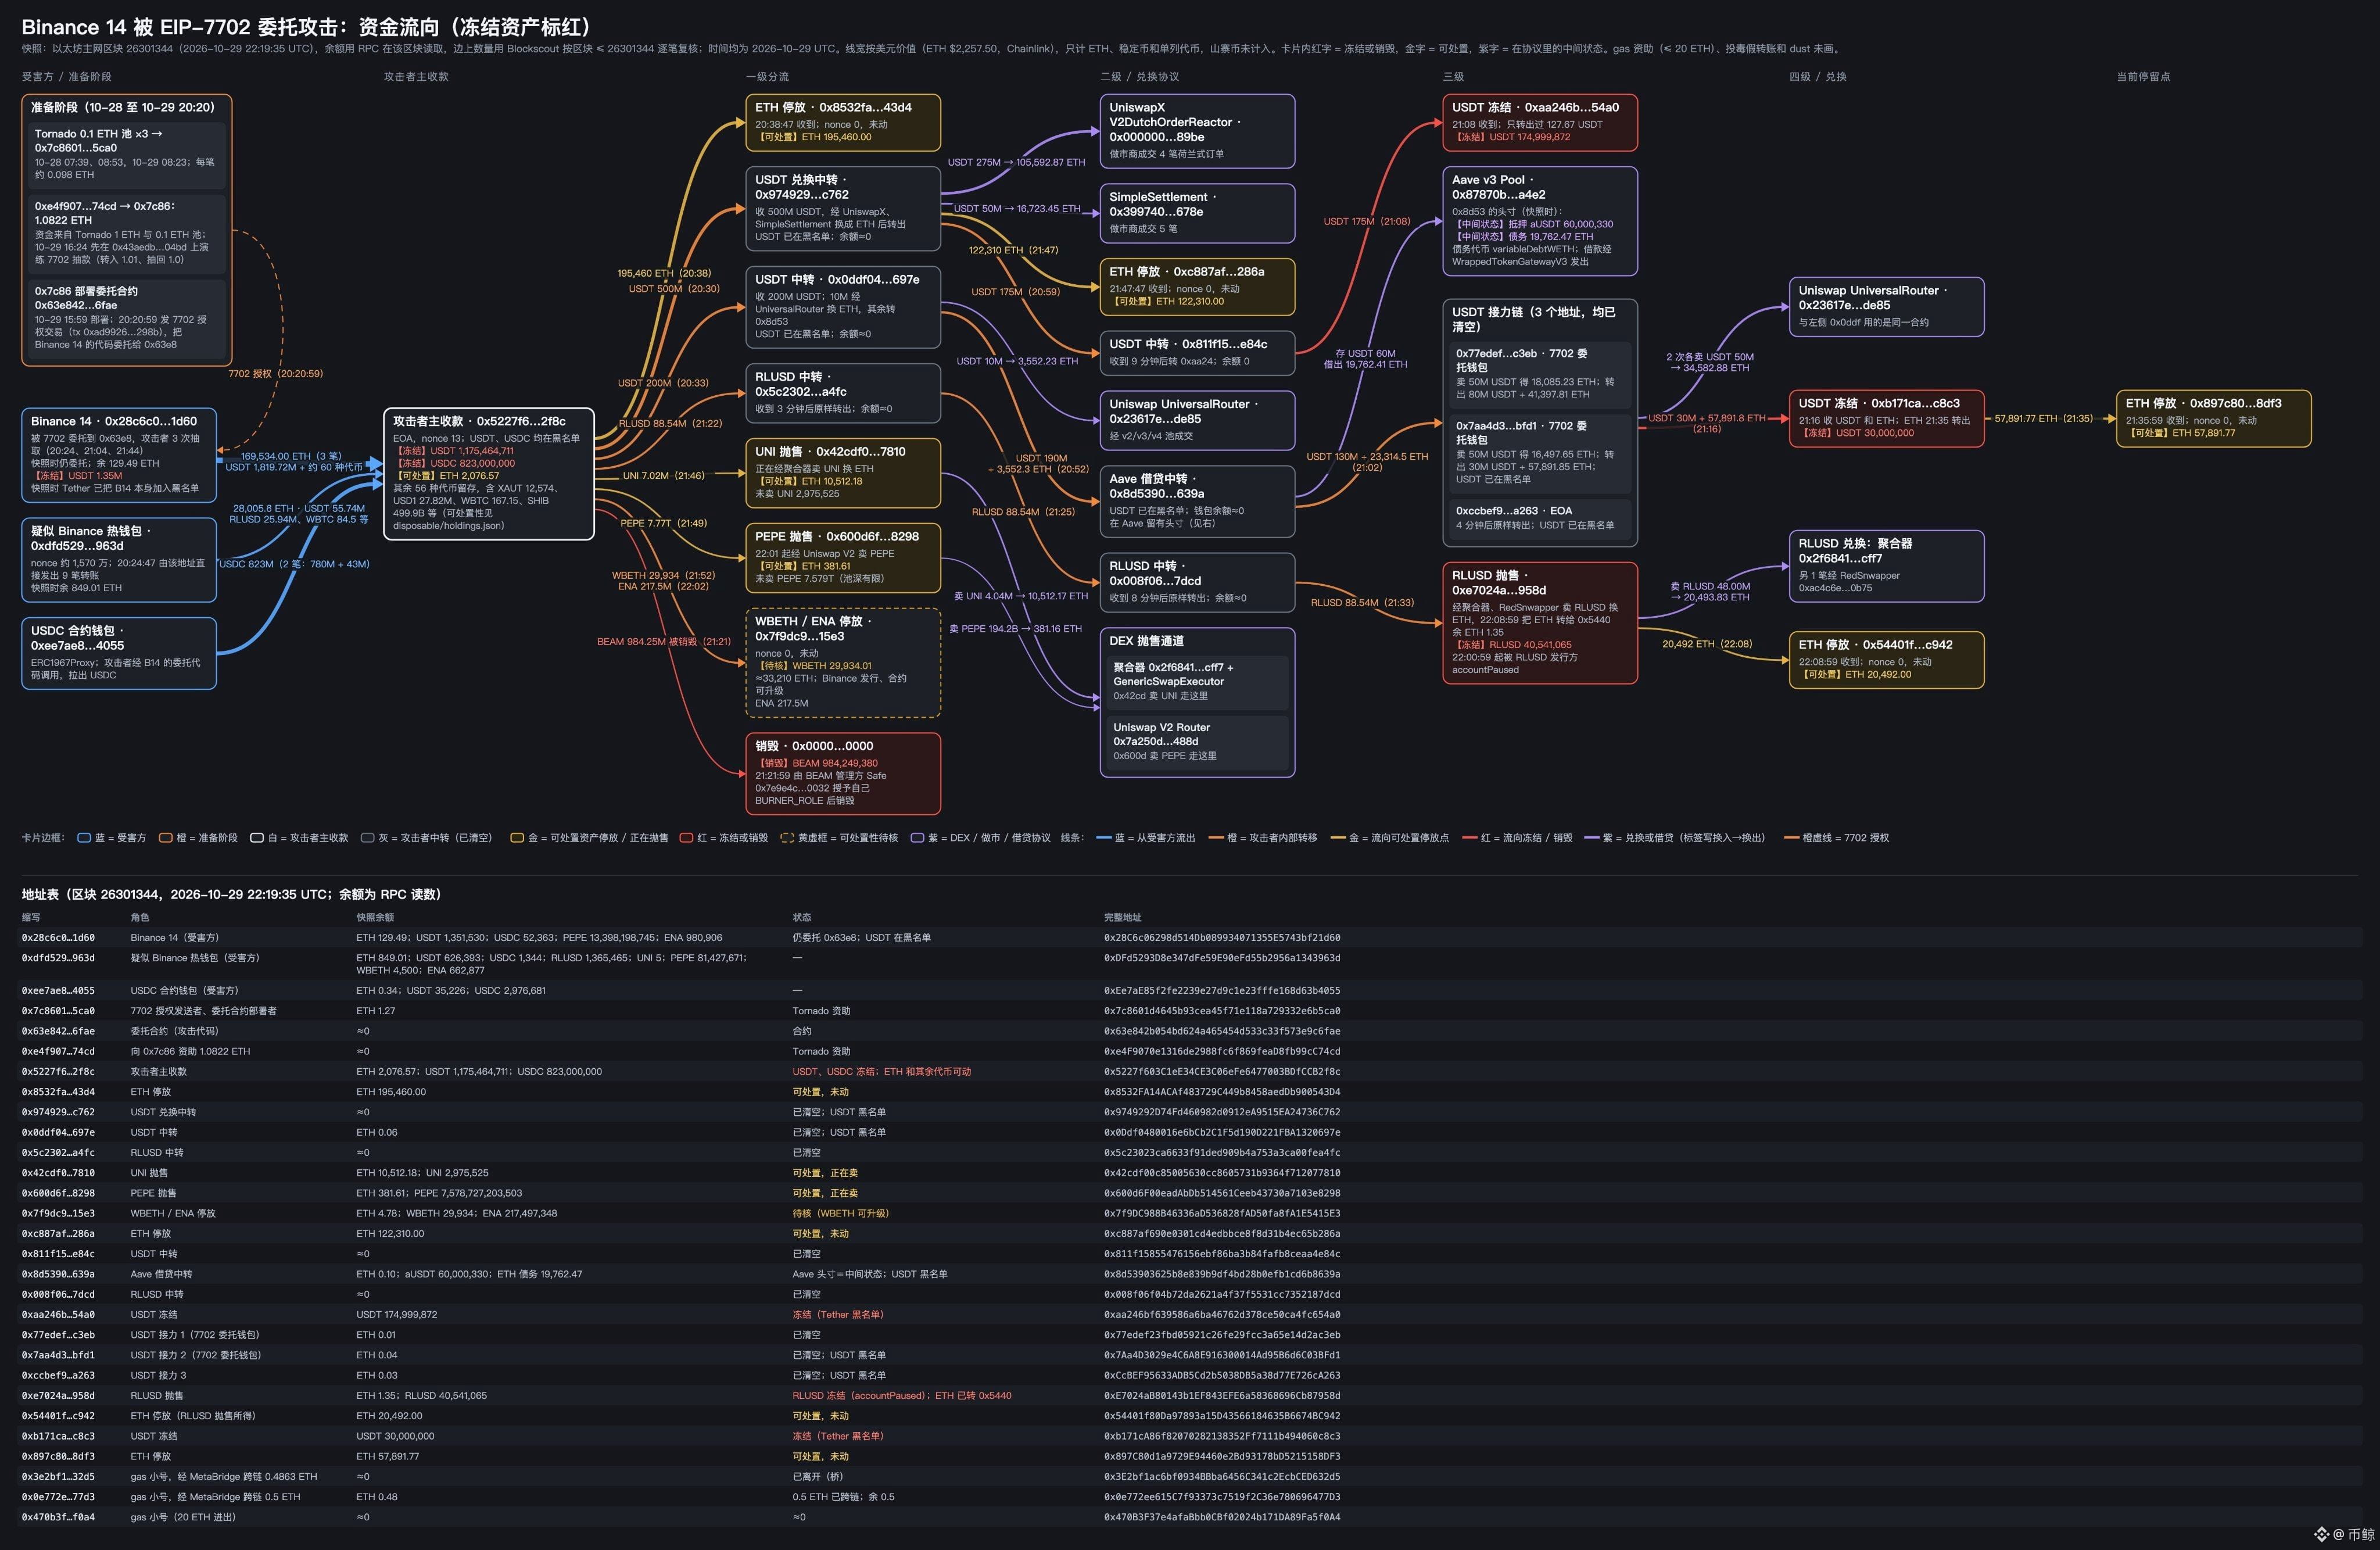
🚨 Binance steht möglicherweise vor einem schweren Sicherheitsvorfall: Aus einer zugehörigen Hot-Wallet-Adresse sind rund 5,643 Milliarden US-Dollar abgeflossen! @Binance Labs
Der Angreifer bereitete sich fast zwei Tage lang vor. Mithilfe des Autorisierungsmechanismus EIP-7702 von Ethereum delegierte er einen bösartigen Smart Contract an eine Binance-Hot-Wallet und transferierte anschließend in großem Umfang Vermögenswerte.
📍【Zeitleiste des Vorfalls】
28. Oktober|Der Angreifer beschaffte sich über Tornado Cash ETH, um die Gasgebühren zu bezahlen.
29. Oktober, 10:29|Der erste Sweeping-Contract wurde bereitgestellt.
21:51–22:24|Autorisierungen wurden in zwei Test-Wallets eingetragen und zwei Sweeping-Tests durchgeführt.
23:59|Die endgültige Version des bösartigen Smart Contracts wurde bereitgestellt.
30. Oktober, 00:21–00:30|Der letzte Test wurde mithilfe einer dritten Wallet durchgeführt.
04:21|Der eigentliche Angriff begann. Der bösartige Smart Contract erhielt eine Autorisierung für die Binance-Hot-Wallet Binance 14.
04:24|Der erste groß angelegte Transfer: Rund 167.500 ETH und 63 Token wurden abgezogen, darunter etwa 1,615 Milliarden US-Dollar in USDT.
04:24–05:04|Der Angreifer transferierte weitere Vermögenswerte wie ETH und USDC.
05:22–06:02|Die verbleibenden Vermögenswerte wurden aufgeteilt und an mehrere neue Adressen transferiert.
Danach|Emittenten wie Tether, Circle und Ripple begannen, die betroffenen Vermögenswerte einzufrieren.
📊【Stand der Gelder】
Insgesamt sind rund 5,643 Milliarden US-Dollar abgeflossen:
• ETH: 3,528 Milliarden US-Dollar
• BTC: 1,449 Milliarden US-Dollar
• TRON: 628 Millionen US-Dollar
• Mehrere L2-Netzwerke: rund 38 Millionen US-Dollar
Bislang wurden rund 2,54 Milliarden US-Dollar eingefroren – etwa 45 % des abgeflossenen Betrags.
⚠️【Zentrale Fragen】
Der Angreifer nutzte den Autorisierungsmechanismus EIP-7702, um die Binance-Hot-Wallet einen bösartigen Smart Contract ausführen zu lassen und so Vermögenswerte abzuziehen.
Binance erklärt derzeit, mögliche Sicherheitsprobleme zu untersuchen, und betont, dass die Gelder der Nutzer vollständig sicher seien.
Hinweis: Ein Abfluss von Geldern auf der Blockchain bedeutet nicht automatisch, dass Verluste bei Nutzern bereits bestätigt sind. Die endgültige Lage muss noch durch die offizielle Untersuchung geklärt werden.
Dieser Vorfall erinnert uns erneut daran: Die Sicherheit privater Schlüssel ist wichtig, und auch Wallet-Autorisierungen sollten nicht auf die leichte Schulter genommen werden.
Am Ende sind wohl die Hacker die ewigen Gewinner!
$BTC $ETHFI
#Binance #FOMC会议 #美国中期选举倒计时,美股博弈窗口已开启? #英国央行征询代币化抵押品意见 #安全漏洞
Der Angreifer bereitete sich fast zwei Tage lang vor. Mithilfe des Autorisierungsmechanismus EIP-7702 von Ethereum delegierte er einen bösartigen Smart Contract an eine Binance-Hot-Wallet und transferierte anschließend in großem Umfang Vermögenswerte.
📍【Zeitleiste des Vorfalls】
28. Oktober|Der Angreifer beschaffte sich über Tornado Cash ETH, um die Gasgebühren zu bezahlen.
29. Oktober, 10:29|Der erste Sweeping-Contract wurde bereitgestellt.
21:51–22:24|Autorisierungen wurden in zwei Test-Wallets eingetragen und zwei Sweeping-Tests durchgeführt.
23:59|Die endgültige Version des bösartigen Smart Contracts wurde bereitgestellt.
30. Oktober, 00:21–00:30|Der letzte Test wurde mithilfe einer dritten Wallet durchgeführt.
04:21|Der eigentliche Angriff begann. Der bösartige Smart Contract erhielt eine Autorisierung für die Binance-Hot-Wallet Binance 14.
04:24|Der erste groß angelegte Transfer: Rund 167.500 ETH und 63 Token wurden abgezogen, darunter etwa 1,615 Milliarden US-Dollar in USDT.
04:24–05:04|Der Angreifer transferierte weitere Vermögenswerte wie ETH und USDC.
05:22–06:02|Die verbleibenden Vermögenswerte wurden aufgeteilt und an mehrere neue Adressen transferiert.
Danach|Emittenten wie Tether, Circle und Ripple begannen, die betroffenen Vermögenswerte einzufrieren.
📊【Stand der Gelder】
Insgesamt sind rund 5,643 Milliarden US-Dollar abgeflossen:
• ETH: 3,528 Milliarden US-Dollar
• BTC: 1,449 Milliarden US-Dollar
• TRON: 628 Millionen US-Dollar
• Mehrere L2-Netzwerke: rund 38 Millionen US-Dollar
Bislang wurden rund 2,54 Milliarden US-Dollar eingefroren – etwa 45 % des abgeflossenen Betrags.
⚠️【Zentrale Fragen】
Der Angreifer nutzte den Autorisierungsmechanismus EIP-7702, um die Binance-Hot-Wallet einen bösartigen Smart Contract ausführen zu lassen und so Vermögenswerte abzuziehen.
Binance erklärt derzeit, mögliche Sicherheitsprobleme zu untersuchen, und betont, dass die Gelder der Nutzer vollständig sicher seien.
Hinweis: Ein Abfluss von Geldern auf der Blockchain bedeutet nicht automatisch, dass Verluste bei Nutzern bereits bestätigt sind. Die endgültige Lage muss noch durch die offizielle Untersuchung geklärt werden.
Dieser Vorfall erinnert uns erneut daran: Die Sicherheit privater Schlüssel ist wichtig, und auch Wallet-Autorisierungen sollten nicht auf die leichte Schulter genommen werden.
Am Ende sind wohl die Hacker die ewigen Gewinner!
$BTC $ETHFI
#Binance #FOMC会议 #美国中期选举倒计时,美股博弈窗口已开启? #英国央行征询代币化抵押品意见 #安全漏洞