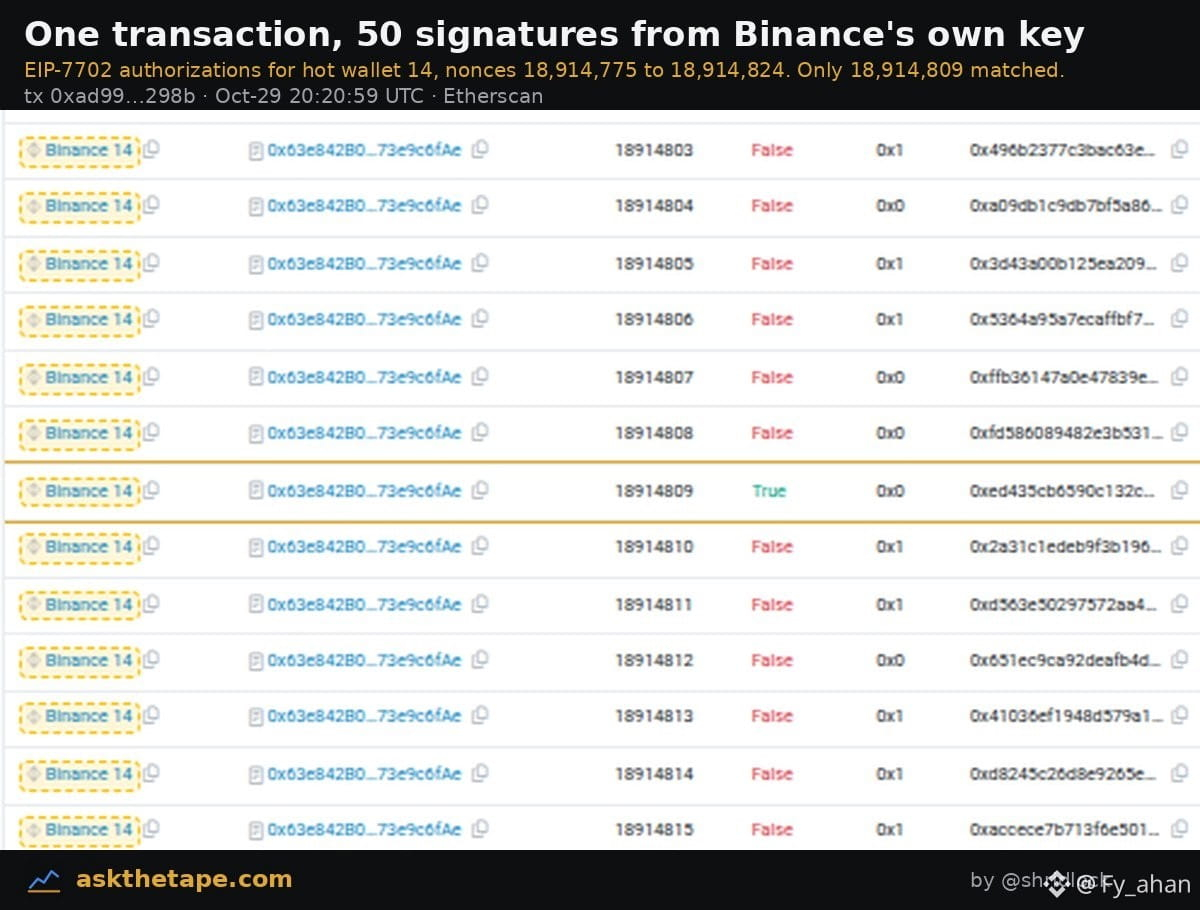
Die vollständige Angriffskette beim Binance-Hack – vollständig anhand unveränderter On-Chain-Rohdaten nachvollzogen.
UTC 20:21: Eine Transaktion übertrug die Berechtigungen der Hot Wallet Nr. 14 an einen Angreifer-Contract.
Der Angreifer hatte sich im Voraus 50 Gruppen von EIP-7702-Autorisierungen besorgt, die mit privaten Binance-Schlüsseln signiert waren und aufeinanderfolgende Nonces abdeckten: 18,914,775 bis 18,914,824.
Da er die aktuelle Nonce der Wallet nicht vorhersagen konnte, sendete er alle Autorisierungen gebündelt. Genau die passende wurde ausgeführt – die Autorisierung trat in Kraft.
Die zentrale offene Frage: Wie ist der Angreifer überhaupt an diese Signaturen gelangt?
Die Absenderadresse 0x7c86…5ca0 wird auf Etherscan inzwischen als Binance Hot Wallet Exploiter geführt. Alle drei Abflusstransaktionen gingen von dieser Adresse aus.
Die Gasmittel hatte er schon lange zuvor über Tornado Cash vorbereitet: drei Abhebungen aus dem 0.1-ETH-Pool. Die erste erfolgte am 28. Oktober um 07:39 UTC – also 37 Stunden vor dem Angriff. Der Angreifer hatte seine Spuren früh gelegt.
Derzeit sind noch 94 % der gestohlenen ETH an der Adresse des Angreifers gebunden. Wir verfolgen weiter die Entwicklungen im Tracking-Team von Binance.
UTC 20:21: Eine Transaktion übertrug die Berechtigungen der Hot Wallet Nr. 14 an einen Angreifer-Contract.
Der Angreifer hatte sich im Voraus 50 Gruppen von EIP-7702-Autorisierungen besorgt, die mit privaten Binance-Schlüsseln signiert waren und aufeinanderfolgende Nonces abdeckten: 18,914,775 bis 18,914,824.
Da er die aktuelle Nonce der Wallet nicht vorhersagen konnte, sendete er alle Autorisierungen gebündelt. Genau die passende wurde ausgeführt – die Autorisierung trat in Kraft.
Die zentrale offene Frage: Wie ist der Angreifer überhaupt an diese Signaturen gelangt?
Die Absenderadresse 0x7c86…5ca0 wird auf Etherscan inzwischen als Binance Hot Wallet Exploiter geführt. Alle drei Abflusstransaktionen gingen von dieser Adresse aus.
Die Gasmittel hatte er schon lange zuvor über Tornado Cash vorbereitet: drei Abhebungen aus dem 0.1-ETH-Pool. Die erste erfolgte am 28. Oktober um 07:39 UTC – also 37 Stunden vor dem Angriff. Der Angreifer hatte seine Spuren früh gelegt.
Derzeit sind noch 94 % der gestohlenen ETH an der Adresse des Angreifers gebunden. Wir verfolgen weiter die Entwicklungen im Tracking-Team von Binance.