
BINANCE HAT SICH BERICHTEN ZUFOLGE IN ECHTZEIT GEGEN HACKER ZUR WEHR GESETZT UND 823 MILLIONEN USDC ZURÜCKERLANGT
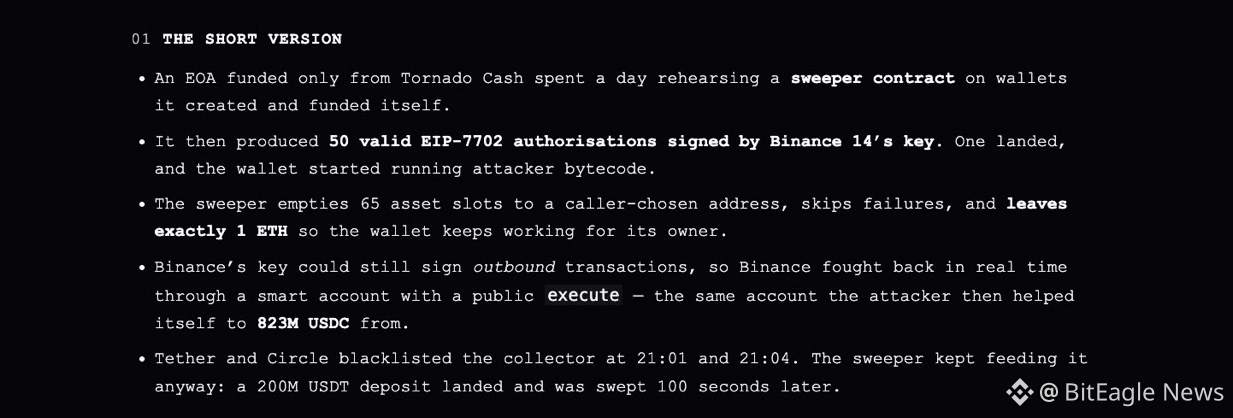
Laut einer On-Chain-Analyse blieb der Wallet-Schlüssel von Binance funktionsfähig, selbst nachdem Angreifer mithilfe einer bösartigen EIP-7702-Autorisierung die Kontrolle über die Wallet übernommen hatten.
Berichten zufolge nutzte Binance seinen Signaturschlüssel, um über die kompromittierte Wallet Transaktionen auszuführen und 823 Millionen USDC zurückzuerlangen.
Die Angreifer sollen 50 gültige, mit dem Wallet-Schlüssel signierte Autorisierungen erlangt haben. Eine davon aktivierte erfolgreich einen bösartigen Code, der 65 Vermögenswerte abfließen ließ.
Selbst nachdem Tether und Circle die Adresse des Angreifers auf die schwarze Liste gesetzt hatten, gingen die Abflüsse Berichten zufolge weiter. Dazu gehörte auch eine Einzahlung von 200 Millionen USDT, die nur 100 Sekunden nach ihrem Eingang abgeschöpft wurde.