Meine persönliche Einschätzung zum Binance-Hack
Dieser Vorfall zeigt erneut:
Hot Wallets sind immer das größte Risiko. Selbst mit noch so großen Cold-Wallet-Reserven kann ein Hot Wallet in Sekundenschnelle leergeräumt werden, wenn der private Schlüssel kompromittiert wird.
Neue Ethereum-Funktionen (wie EIP-7702) vergrößern die Angriffsfläche: Sie verbessern zwar die Benutzerfreundlichkeit, machen es aber auch Angreifern leichter.
Das schnelle Einfrieren durch Stablecoin-Emittenten (Tether, Circle) ist eine wirksame Verteidigung. Große Geldsummen wurden eingefroren – darin liegt ein Fortschritt gegenüber früher.
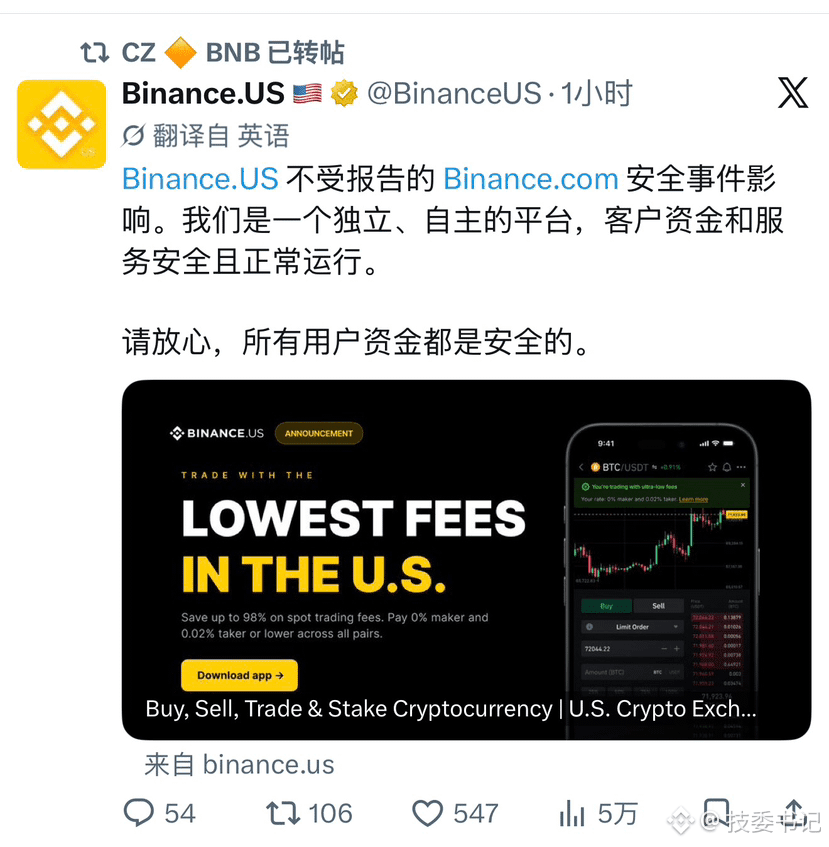
Die „Sicherheit“ der Nutzergelder hängt derzeit von den Reserven von Binance und der Absicherung durch den SAFU-Fonds sowie von CZs Aussagen ab. Das endgültige Ergebnis hängt noch von der offiziellen Bestätigung ab.
Kurzfristig ist dies eine große Bewährungsprobe für die Sicherheitsprozesse von Binance. Langfristig betrachtet nutzt Nordkorea (oder andere staatliche Akteure) die Krypto-Branche weiterhin als „Devisen-Geldmaschine“. Solange es Hot Wallets und menschliche Fehlerquellen gibt, werden sich ähnliche Vorfälle wiederholen. Es empfiehlt sich, die offiziellen Updates von Binance zu verfolgen und sich vor entsprechenden Phishing-Betrugsversuchen zu hüten.
$ETH