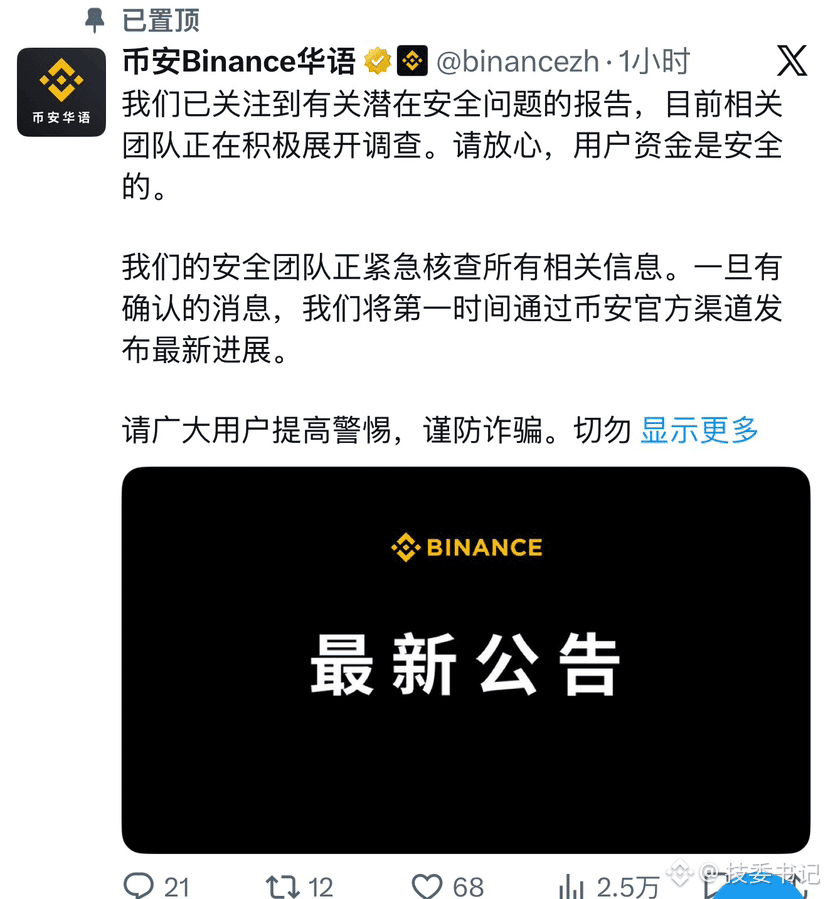
Binance wurde gehackt: Rückblick auf den technischen Angriffsweg
Laut On-Chain-Analysen war die EIP-7702-Delegierung der Kern des Angriffs:
Der Angreifer erlangte zunächst eine gültige Signatur für eine Binance-Hot-Wallet und delegierte die Wallet an einen von ihm bereitgestellten „Sweep“-Contract.
Anschließend rief er den Contract über eine Operationsadresse auf, die zuvor ausschließlich über Tornado Cash aufgeladen worden war, und zog so mit einem einzigen Aufruf sämtliche Vermögenswerte ab.
Im Vorfeld gab es kleinere Testtransaktionen. Die Ausführung war sauber, schnell und erstreckte sich über mehrere Chains.
Das bedeutet, dass der entscheidende Punkt nicht war, einfach „einen cleveren Contract zu schreiben“, sondern zunächst den privaten Schlüssel oder die Signaturberechtigung der Hot-Wallet zu erlangen. Das ähnelt dem Muster beim Diebstahl bei Bybit im Jahr 2025 (Manipulation des Signatursystems oder Offenlegung des privaten Schlüssels).
$BTC $BNB $SOL