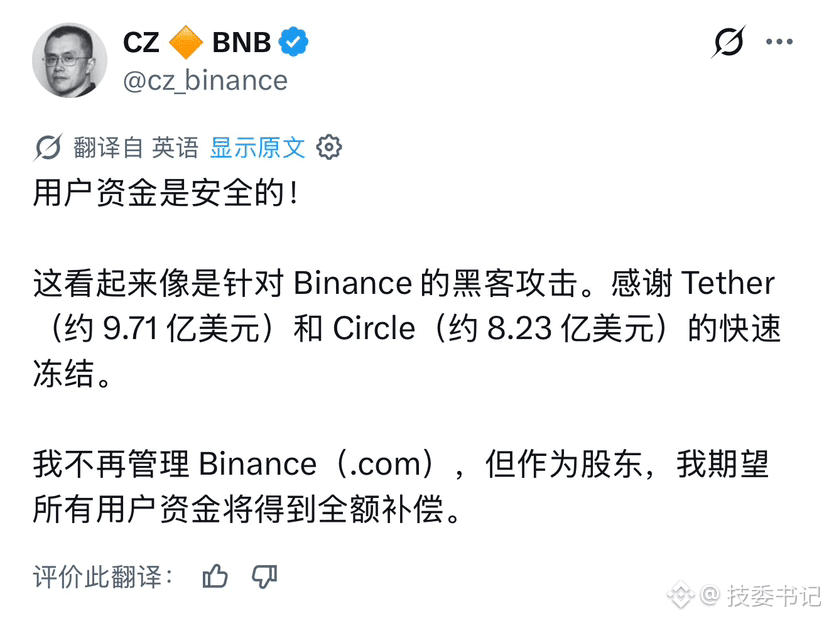
Kann ein einzelner Hacker das allein schaffen?
Es ist äußerst unwahrscheinlich, dass eine einzelne Person die ganze Sache allein durchziehen kann.
Der On-Chain-Teil: Sobald man eine Signatur bzw. einen privaten Schlüssel hat, kann eine technisch versierte Einzelperson oder ein kleines Team durchaus einen EIP-7702-Sweep durchführen und sogar Testskripte schreiben. Dieser Teil ist kein Hexenwerk.
Die eigentliche Schwierigkeit besteht darin, sich „Zugriff zu verschaffen“: Binance ist eine führende Kryptobörse. Ihre Hot Wallets sind durch mehrere Sicherheitsebenen, getrennte Zugriffsrechte, Überwachung, Hardware-Sicherheitsmodule und weitere Maßnahmen geschützt. Um diese zu überwinden, braucht es normalerweise:
langfristige Social-Engineering-Kampagnen (gefälschte Mitarbeiter, fingierte Lieferanten, Phishing von Führungskräften)
die Mithilfe von Insidern oder deren Kompromittierung
Angriffe auf die Lieferkette oder Drittanbieterdienste
oder Ressourcen auf dem Niveau einer Advanced Persistent Threat (APT)
Das sind die Stärken staatlich unterstützter Teams oder großer krimineller Organisationen – nichts, was „eine Person, die im Keller Code schreibt“, ohne Weiteres hinbekommt. Historisch gesehen waren es bei Angriffen auf diesem Niveau fast immer Organisationen wie Lazarus und keine Einzelpersonen.
$BTC $BNB $ETH