Binance-Hack: So kam der Angreifer rein – direkt aus der Blockchain.
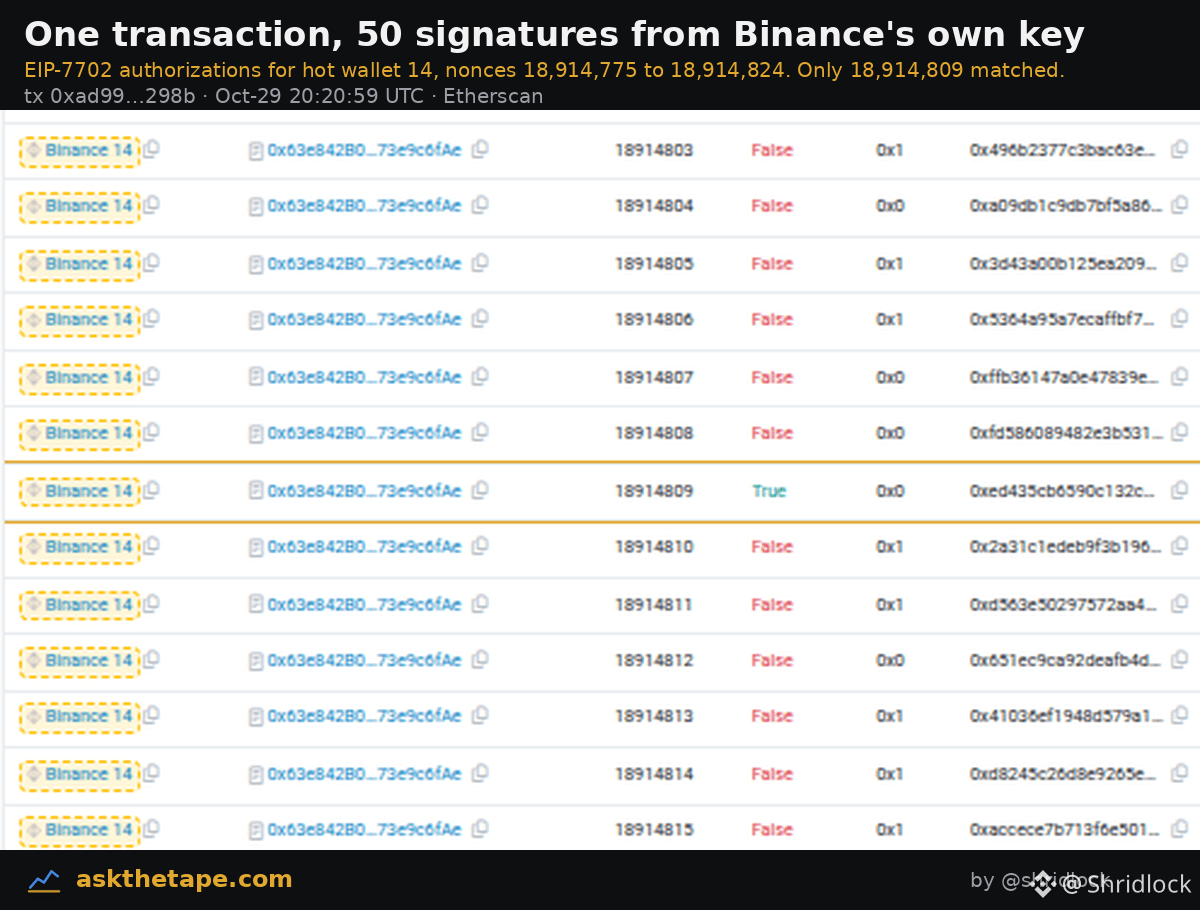
Um 20:21 UTC übergab eine Transaktion Hot Wallet 14 an den Code des Angreifers. Sie enthielt 50 Autorisierungen, jede einzelne mit dem eigenen Schlüssel der Wallet signiert, für 50 aufeinanderfolgende Nonces von 18,914,775 bis 18,914,824. Nur die Autorisierung, die zur nächsten Nonce der Wallet passte, wurde wirksam. Wer auch immer das getan hat, konnte Binance dazu bringen, seinen Schlüssel auf Abruf signieren zu lassen.
Der Absender, 0x7c86…5ca0, der auf Etherscan nun als „Binance Hot Wallet Exploiter“ gekennzeichnet ist, führte alle drei Abflussaufrufe aus. Einen Teil seines Gases finanzierte er über Tornado Cash: drei Abhebungen aus dem 0,1-ETH-Pool, die erste am 28. Okt. um 07:39 UTC, 37 Stunden vor dem Angriff.
94 % der Ethereum-Dollar sind noch immer blockiert. Folge uns für Updates zur Binance-Spur.