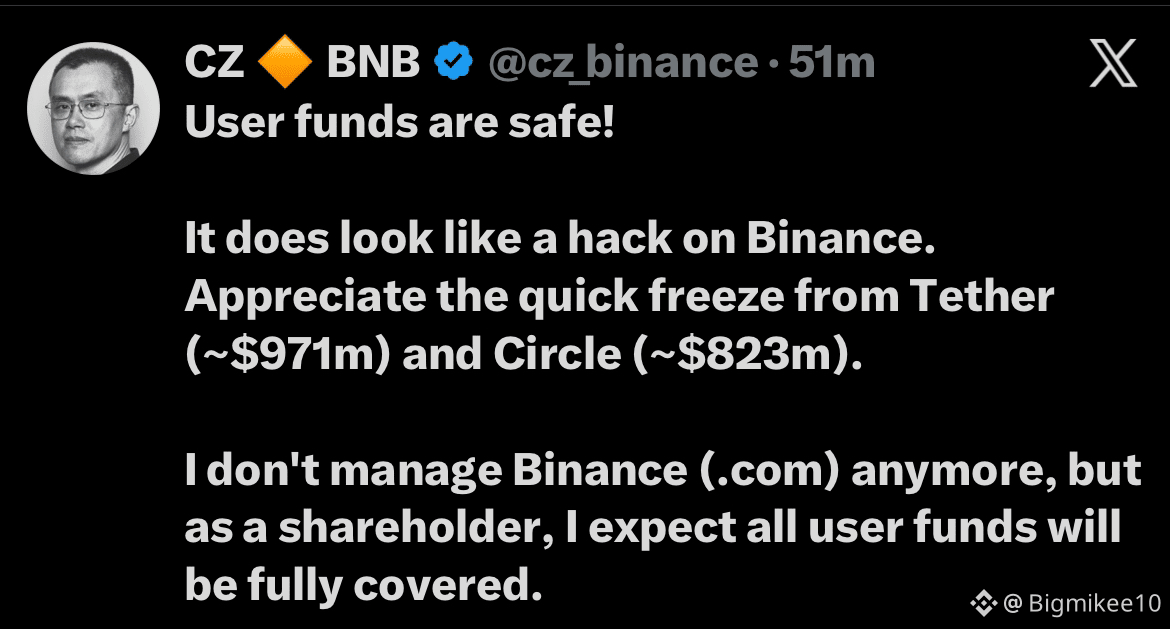
Die unmittelbare Welle von Long-Positionen nach der Nachricht, dass Kryptowährungen im Wert von 1,8 Mrd. Dollar gestohlen und eingefroren wurden, lässt kritische Restrisiken außer Acht. Zwar konnten durch das Einfrieren zentralisierter Token Teile des gestohlenen Kapitals gestoppt werden, doch der Angreifer verfügt weiterhin über liquide, unbelastete Vermögenswerte im Wert von etwa 875 Mio. Dollar, verteilt auf die primären Exploit-Adressen, eine sekundäre Wallet und mit Binance 16 verknüpfte Routen.
Die größte unmittelbare Bedrohung geht vom Bestand des Angreifers von 320.000 ETH aus. Anders als zentralisierte ERC-20-Token wie USDT oder USDC, deren Smart Contracts Funktionen zum Einfrieren vorsehen, kann natives Ether weder auf eine Sperrliste gesetzt noch aus der Ferne eingefroren werden. Dieser reine ETH-Bestand stellt einen nicht einfrierbaren Überhang dar, der über dezentrale Mixer gewaschen oder direkt in Liquiditätspools automatisierter Market Maker verkauft werden kann.
Neben ETH umfassen die verbleibenden Bestände bedeutende DeFi- und Altcoin-Positionen in UNI, PEPE, LINK, AAVE und ENA. Verkäufe am Markt oder das Überbrücken dieser Token mithilfe von DEX-Aggregatoren könnten zu erheblichen Slippage-Effekten führen und kaskadierende Liquidationen über dezentrale Kreditprotokolle hinweg auslösen, was die breiteren Kryptomärkte unter Druck setzen würde.
Letztlich droht die Erholungsrallye des Marktes für gehebelte Long-Positionen zu einer Bullenfalle zu werden. Die On-Chain-Überwachung von Wallet-Bewegungen, DEX-Routing und Bridge-Aktivitäten im Zusammenhang mit den nicht eingefrorenen Beständen des Angreifers bleibt entscheidend, bevor man zu dem Schluss kommt, dass die systemische Bedrohung vorüber ist.
$UNI $ENA $LINK #Write2Earn #USMidtermElections