Google steigt gerade in die Krypto-Verwahrung ein, und ich denke, die eigentliche Zielgruppe sind hier Banken — nicht wir.
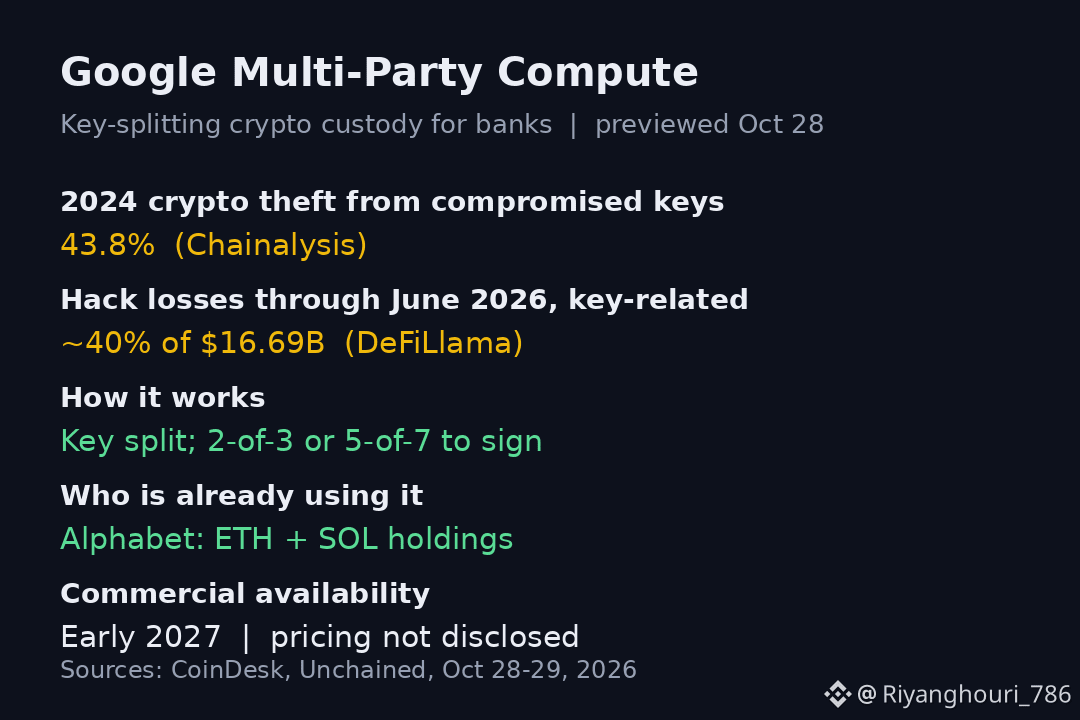
Google Multi-Party Compute, das auf dem ersten Symposium des Unternehmens zu digitalen Vermögenswerten am 28. Oktober in New York vorgestellt wurde, teilt einen Signierschlüssel in Fragmente auf, die über separate Rechner und Clouds verteilt werden. Kein einzelner Rechner hält jemals den vollständigen Schlüssel, und eine Bank kann einen Schwellenwert festlegen — zwei von drei oder fünf von sieben —, bevor etwas signiert wird. Eine Richtlinien-Engine in Googles Confidential Space prüft zunächst Limits, Zieladressen und Genehmigungen. Alphabet nutzt die Technologie bereits für seine eigenen Ethereum- und Solana-Bestände; die kommerzielle Verfügbarkeit ist für Anfang 2027 geplant.
Warum ich das für wichtig halte: Die Zahlen dahinter sind brutal. Chainalysis führt 43,8 % der 2024 gestohlenen Kryptowährungen auf kompromittierte Schlüssel zurück, und DeFiLlama zufolge gehen rund 40 % der 16,69 Milliarden Dollar, die bis Juni dieses Jahres durch Hacks verloren gingen, auf denselben Fehler zurück. Die größten Verluste der Branche entstehen nicht durch exotische Smart-Contract-Bugs — sondern weil sich jemand eines Schlüssels bemächtigt. MPC ist keine neue Technologie, und Google behauptet auch nichts anderes. Doch Google bringt etwas mit, womit Fireblocks und BitGo nicht so leicht mithalten können: bestehende Bankbeziehungen und eine Cloud-Infrastruktur, der Banken bereits vertrauen.
Der ehrliche Vorbehalt: Google sagt, dass das Unternehmen die Schlüsselanteile nicht im Klartext lesen kann. Das ist bislang jedoch eine eigene Zusicherung und keine geprüfte Aussage; zudem wurden die Preise nicht bekannt gegeben. Es handelt sich um eine private Vorschau mit nicht genannten Designpartnern — die Einführung ist bisher nur eine Behauptung, keine Erfolgsbilanz.
Worauf ich achte: ob eine große Bank vor dem Start Anfang 2027 tatsächlich ankündigt, die Technologie als ihre Verwahrungsinfrastruktur zu nutzen, und ob dadurch die Ausgabe tokenisierter Vermögenswerte auf dieselbe Infrastruktur verlagert wird. Wenn Google für Banken zur Standardinfrastruktur für die Verwahrung wird, profitieren die Blockchains, auf denen diese Banken ihre Abrechnungen durchführen — ETH und SOL sind bereits mit im Rennen.
Vertraut ihr einem Cloud-Riesen die Verwahrung eher an als einem krypto-nativen Unternehmen, oder ist genau das die falsche Richtung? $ETH $SOL