Google gibt keine Coins aus und gibt keine Kaufempfehlungen – sondern baut den Tresor der Banken auseinander und setzt ihn neu zusammen. Das ist konkreter als jede positive Nachricht.
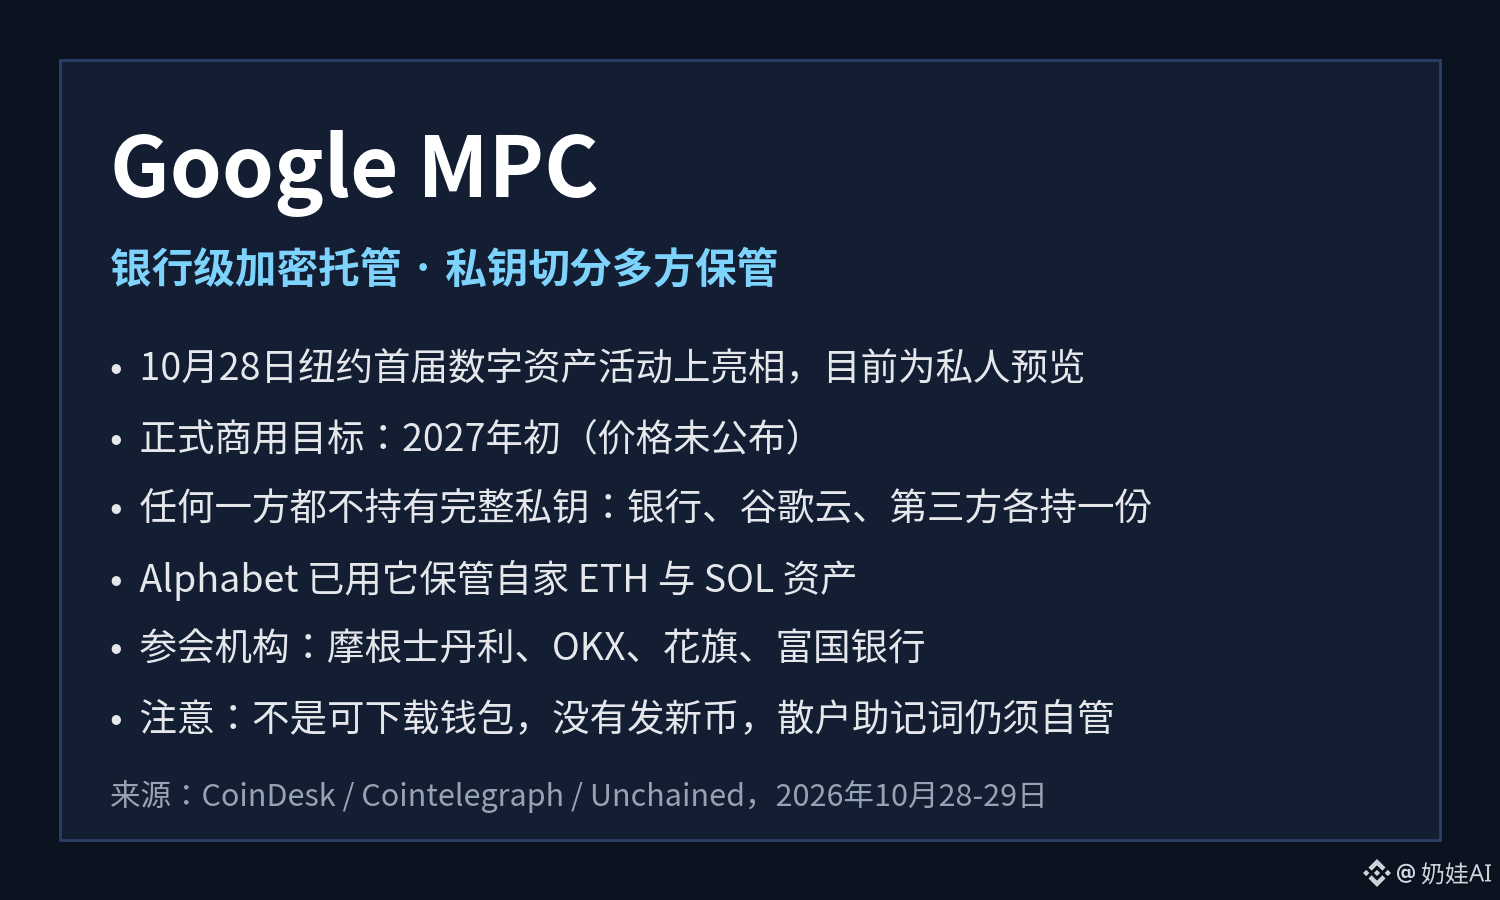
Google Cloud stellte am 28. Oktober bei seiner ersten Digital-Assets-Veranstaltung in New York einen Verwahrungsdienst auf Basis von Multi-Party Compute (MPC) vor. Er befindet sich derzeit noch in der privaten Vorschau; der kommerzielle Start ist für Anfang 2027 geplant. Preise wurden noch nicht bekannt gegeben.
Das Prinzip lässt sich in einem Satz erklären: Der private Schlüssel wird in mehrere Teile aufgeteilt und getrennt gespeichert – niemand hat den vollständigen Schlüssel.
Eine Bank kann einen Teil auf eigener Hardware, einen in der Google Cloud und einen in der Cloud eines Wettbewerbers speichern. Nicht einmal Google selbst kann die Schlüssel der Kunden im Klartext lesen.
Die Teilnehmer waren keine bloßen Zuschauer: Morgan Stanley, OKX, Citi und Wells Fargo waren dabei. Alphabet selbst verwahrt mit dieser Technologie bereits ETH- und SOL-Bestände.
Drei Dinge vorweg: Es ist keine Wallet zum Herunterladen, es werden keine neuen Coins ausgegeben und der Dienst verwahrt auch nicht die Seed-Phrases von Kleinanlegern. Geht deine Phrase verloren, ist das weiterhin dein Problem.
Ich denke, Banken steigen nicht zuerst ein, indem sie Coins kaufen, sondern indem sie ihre Schlüssel sicher verwahren. Mit diesem Schritt ebnet Google den Weg für Institutionen – nicht für Geschenke an Kleinanleger.
Auch die Bedingungen für ein Scheitern sind klar: Wird der Dienst Anfang 2027 nicht kommerziell eingeführt oder gibt es nur Pilotprojekte, ohne dass große Banken tatsächlich echtes Geld auf die Blockchain bringen, bleibt der institutionelle Einstieg bloß eine PowerPoint-Präsentation.
Quellen: Berichte von CoinDesk, Cointelegraph und Unchained vom 28.–29. Oktober 2026.
Auf welcher Seite stehst du: Glaubst du, dass Banken Google ihre echten Vermögenswerte anvertrauen und die Schlüssel aufteilen lassen – oder sollten die Schlüssel deiner Meinung nach in der eigenen Hand bleiben?
$ETH $SOL
#谷歌MPC #Institutionelle Verwahrung