Bevor wegen der Bitcoin-Core-Nachrichten jemand in Panik gerät: Hier wurden niemandem Coins gestohlen, und genau deshalb finde ich, dass diese Geschichte trotzdem wichtig ist.
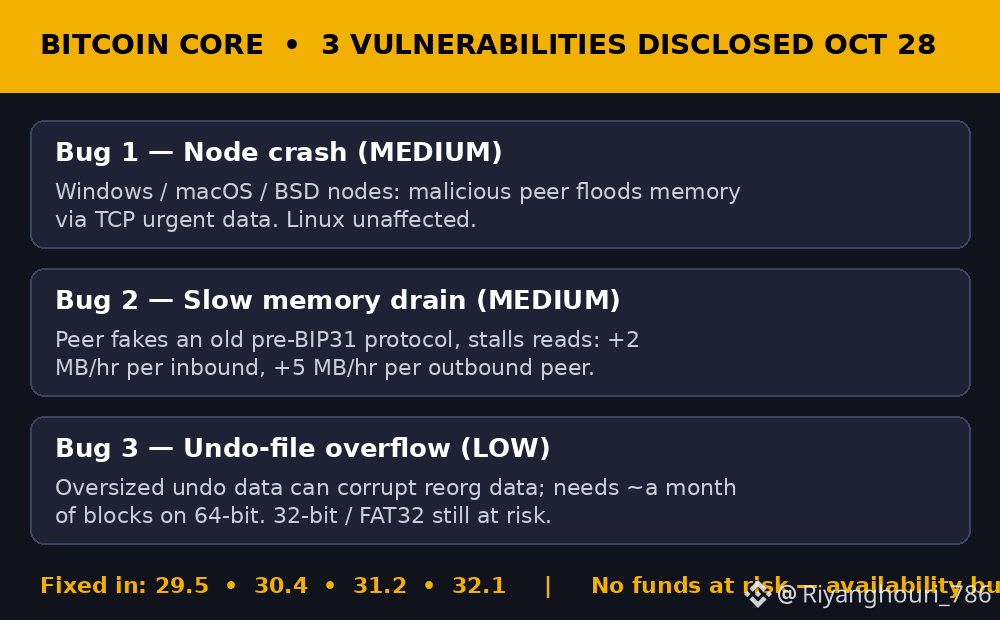
CoinDesk und KuCoin berichteten gestern beide, dass Bitcoin Core am 28. Oktober drei Schwachstellen offengelegt hat. Sie wurden bei einem KI-gestützten Scan namens Project Loupe entdeckt und vor ihrer Veröffentlichung von menschlichen Mitwirkenden überprüft. Zwei wurden als mittelschwer, eine als geringfügig eingestuft, und die Fehlerbehebungen sind bereits in den Versionen 29.5, 30.4, 31.2 und 32.1 verfügbar. Die schwerwiegendste der drei ermöglichte es einem böswilligen Peer, einen Node unter Windows, macOS oder BSD so lange mit Netzwerkdaten zu überfluten, bis ihm der Arbeitsspeicher ausging und er abstürzte – Linux-Nodes waren davon nicht betroffen. Die zweite Schwachstelle verbraucht auf ähnliche Weise langsam Arbeitsspeicher: bis zu 2 MB pro Stunde je eingehendem Peer und 5 MB je ausgehendem Peer. Bei der dritten handelt es sich um einen Überlauf in einer Undo-Datei, der auf modernen 64-Bit-Rechnern praktisch nicht auszunutzen ist.
Also nein, das ist kein Moment, in dem sich herausstellt, dass Bitcoin kaputt ist. Es geht um die Verfügbarkeit von Nodes: Ein abgestürzter Node validiert und leitet nichts mehr weiter, bis ihn jemand neu startet. Was mich aber eigentlich beschäftigt, ist die Offenlegung selbst. Bis letzte Woche hielt Core mittelschwere Fehler bis zu einem Jahr zurück, damit Betreiber unauffällig upgraden konnten. Am 22. Oktober änderte das Unternehmen diese Regel für Fehler, die eine KI leicht finden kann, denn wenn ein Scanner sie günstig aufspürt, kann das auch ein Angreifer. Das halte ich für die richtige Entscheidung – Geheimhaltung funktioniert nur, wenn es schwierig ist, den Fehler zu finden, und diese Ära geht zu Ende.
Was ich jetzt beobachte, ist der unspektakuläre Teil, der tatsächlich darüber entscheidet, ob das Ganze wichtig ist: wie schnell Börsen, Wallets und Node-Betreiber wirklich upgraden und ob die drei weiteren mittelschweren bis schwerwiegenden Fehler, die in Version 30 bereits behoben wurden, wie erwartet in zwei Wochen offengelegt werden. Wenn sich Upgrades verzögern, liegt das eigentliche Risiko im Zeitraum zwischen der öffentlichen Offenlegung und dem Einspielen der Patches.
Betreibst du einen Node oder vertraust du einfach darauf, dass deine Börse und Wallet auf dem neuesten Stand bleiben? $BTC