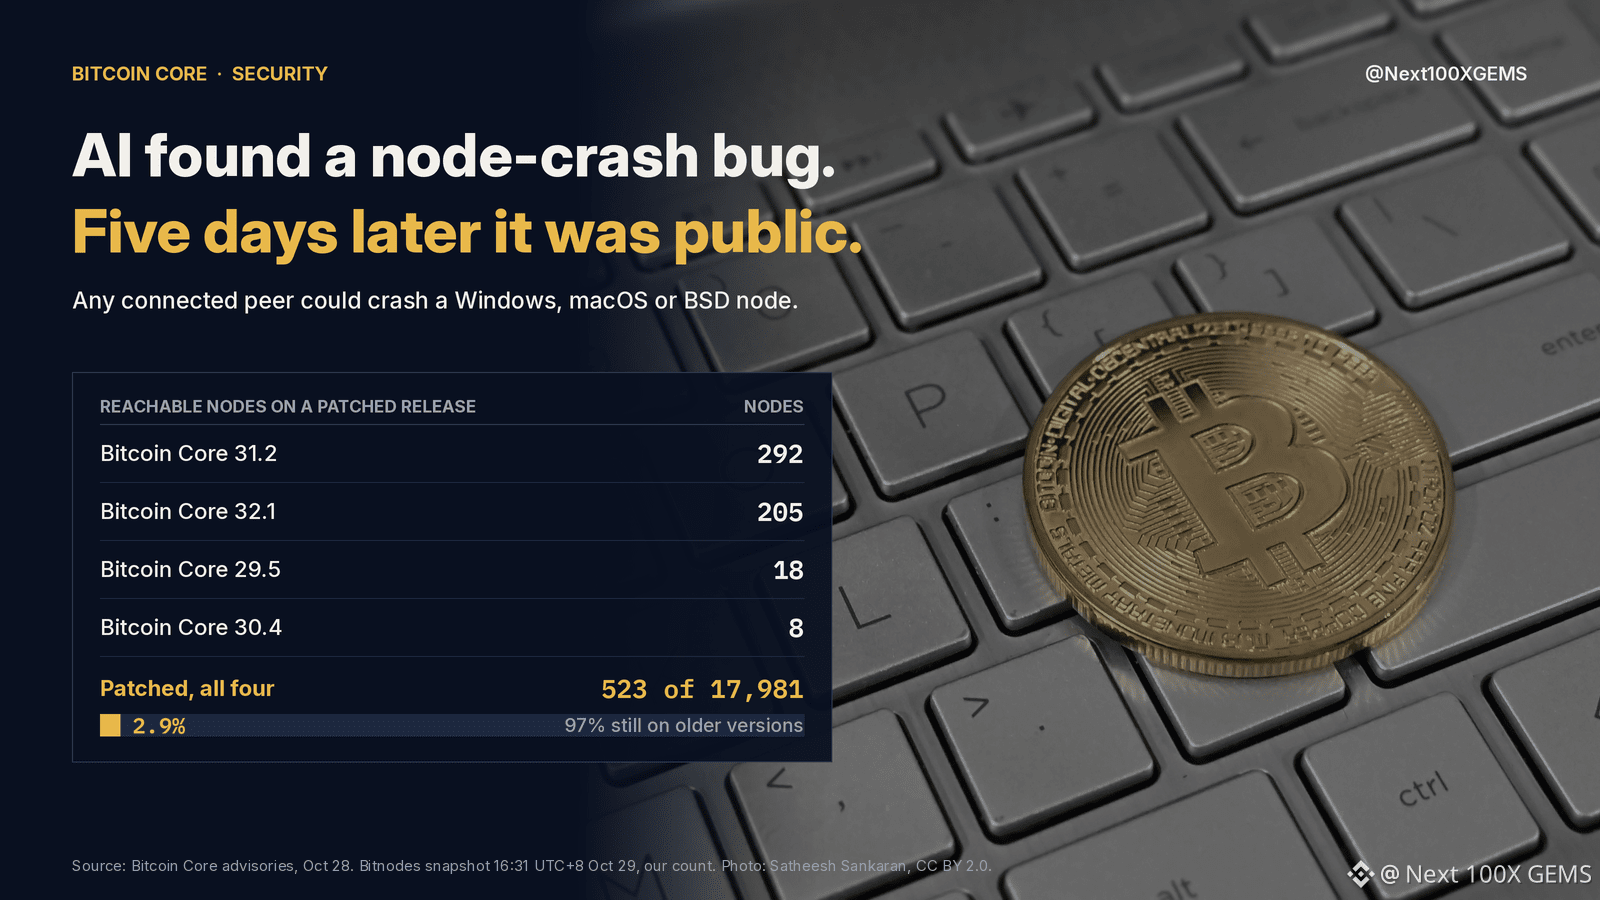
Bitcoin Core veröffentlichte am 28. Okt. eine Sicherheitslücke, durch die jeder verbundene Peer einen auf Windows, macOS oder BSD laufenden Node zum Absturz bringen kann. Ein KI-Scan hatte sie fünf Tage zuvor entdeckt.
Nach den alten Regeln blieb eine mittelschwere Sicherheitslücke wie diese etwa ein Jahr lang geheim, nachdem der Fix veröffentlicht worden war. Core hat diese Wartezeit für Fehler abgeschafft, die es als „leicht auffindbar“ bezeichnet – also solche, die ein einfacher LLM-Prompt aufdecken könnte. Der Scan von Spirals Project Loupe markierte diese Lücke am 23. Okt., die Fixes wurden am 27. und 28. Okt. veröffentlicht und die Sicherheitsmitteilung ging am 28. Okt. heraus. Linux-Nodes waren nie betroffen.
Zwei weitere Loupe-Funde wurden am selben Tag öffentlich gemacht. Ein am 15. Sept. gemeldetes langsames Speicherleck wurde sechs Tage später erneut von einem anderen Entwickler entdeckt. Ein erstmals im Juli gemeldeter Überlauf in einer Undo-Datei wurde von Entwicklern, die unabhängig voneinander arbeiteten, noch zweimal gemeldet. Wenn drei Personen denselben Fehler gefunden haben, schützt ein Jahr des Schweigens niemanden.
Unsere Überprüfung: Der Bitnodes-Snapshot von heute um 16:31 UTC+8 zählte 17.981 erreichbare Nodes, von denen 523 eine der vier gepatchten Versionen ausführen. Das sind etwa 2,9 %. Bitnodes kann das Betriebssystem eines Nodes nicht erkennen, daher entspricht das nicht dem Anteil der gefährdeten Nodes. Die Anleitung zum Auslösen des Absturzes ist jedoch öffentlich, und etwa 97 % der Nodes, die Verbindungen annehmen, melden weiterhin eine ältere Version.
Node unter Windows oder auf einem Mac: Aktualisiere noch heute auf 29.5, 30.4, 31.2 oder 32.1.
$BTC
#BitcoinCore #Bitcoin
Keine Finanzberatung. Recherchiere selbst.