


Das Ethereum-Escrow von zkLink Nova wurde am Mittwoch von einem Angreifer bis auf 0,001 ETH geleert. Der Angreifer nutzte einen öffentlichen Relayer, um eine gefälschte Batch-Root zu übermitteln.
Das Sicherheitsunternehmen Blockaid gibt an, dass der Wert der bislang entwendeten ETH- und ERC-20-Token etwa 786.000 US-Dollar beträgt.
Blockaid meldete um 22:24 Uhr ET einen Angriff über einen öffentlichen Relayer
Blockaid meldete den Angriff am 28. Oktober um 22:24 Uhr ET in einem Beitrag auf X. Der Angreifer nutzte einen öffentlichen Relayer, um auf Ethereum eine gefälschte Batch-Root einzuschleusen, und schloss anschließend ETH- und ERC-20-Auszahlungen aus Novas L1-Escrow an von ihm ausgewählte Empfänger ab.
„Bisher wurden etwa 786.000 $ aus dem L1-ETH-Escrow und der ERC-20-Bridge abgezogen. Der Angriff dauert noch an“, schrieb Blockaid.
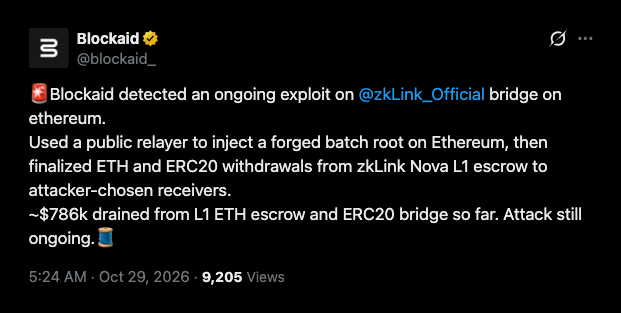 Blockaids Exploit-Warnung, die @blockaid_ in der Nacht zum 28. Oktober US-Ostküstenzeit auf X veröffentlichte.
Nova nimmt Assets von Ethereum und dessen Layer-2-Netzwerken entgegen und bündelt sie. Bei Einzahlungen verbleiben sie in Smart Contracts auf ihren jeweiligen Quell-Chains und werden Nova über dessen kanonische Bridge gutgeschrieben.
Ein Batch-Root ist der Hash-Wert, den eine Bridge zur Verifizierung von Nachrichten verwendet – in diesem Fall der von Nova genehmigten Auszahlungen. Das Settlement-Design von zkLink erfordert vor dem Abschließen eines Batchs sowohl Proof-Prüfungen als auch Konsistenzprüfungen zwischen den Chains.
Auszahlungen können dann erst erfolgen, wenn der Batch-Root an die verbundenen Chains übermittelt wurde. Laut Blockaid wurde der gefälschte Root stattdessen über einen öffentlichen Relayer in Ethereum eingeschleust.
Unmittelbar vor den ETH- und Token-Auszahlungen wurde in derselben Transaktion ein neuer Batch-Root protokolliert. Das ist in den Transaktionslogs des Angriffs zu sehen.
Eine Transaktion um 18:21 Uhr übermittelte 778.625,84 $ an einen Empfänger
Die Transaktion fand am 28. Oktober um 18:21 Uhr ET statt, einige Stunden bevor Blockaid die Warnung veröffentlichte. Dabei wurden 22,43 ETH aus Novas Ethereum-Escrow und 11 ERC-20-Token aus der Token-Bridge entnommen und alles an dieselbe Adresse gesendet.
In seinem Thread nannte Blockaid zwei vom Hacker verwendete Adressen und führte die ERC-20-Bridge als zweiten Ziel-Smart-Contract auf.
Der größte Einzelposten waren 245,74 pufETH, die nach den auf Etherscan angezeigten Kursen etwa 613.536 $ wert waren. Zusammen damit wurden rund 18.113 USDC und 3.361 USDT abgezogen.
Nach den auf Etherscan angezeigten Kursen summieren sich die Überweisungen auf 778.625,84 $. Dieser Betrag umfasst nur eine Transaktion, daher lässt sich nur schwer sagen, wie viel Geld insgesamt verloren ging.
Später zeigte Etherscan, dass nur noch etwa 0,001 ETH im gehackten ETH-Escrow verblieben waren. Doch um 22:29 Uhr ET war die Pausenfunktion des Escrows noch immer nicht aktiviert. Daher ist unklar, ob andere Schutzmaßnahmen weitere Auszahlungen verhindert haben.
Elf Tage zuvor wurden gefälschte Eingaben bei einer anderen Bridge eingeschleust. Cryptopolitan berichtete, dass am 17. Oktober eine gefälschte Mint-Nachricht verwendet wurde, um über die Cross-Chain-Bridge von Cysic 10 Millionen nicht autorisierte CYS-Token zu erstellen.
Der Angreifer bei Cysic verkaufte 7,2 Millionen der Token. Über seine Wallet wurden etwa 727.000 $ an Ethereum gesendet, bevor das Projekt die Wallet auf eine Sperrliste setzte.
Im Juli flossen etwa 7,54 Millionen $ aus der Ethereum-Bridge von Verus ab. Es war das zweite Mal, dass die Bridge Geld verlor. Im Mai waren erstmals 11,58 Millionen $ entwendet worden. Blockaid brachte die beiden Angriffe mit demselben Smart Contract und Importpfad in Verbindung.
Ursache des Exploits im Mai waren etwa zehn Zeilen fehlender Solidity-Validierung in der Funktion checkCCEValues der Bridge. Derselbe Typ von Validierungsfehler führte zu den Wormhole- und Nomad-Angriffen im Jahr 2022.
Wenn du das hier liest, bist du bereits einen Schritt voraus. Bleib es mit unserem Newsletter.