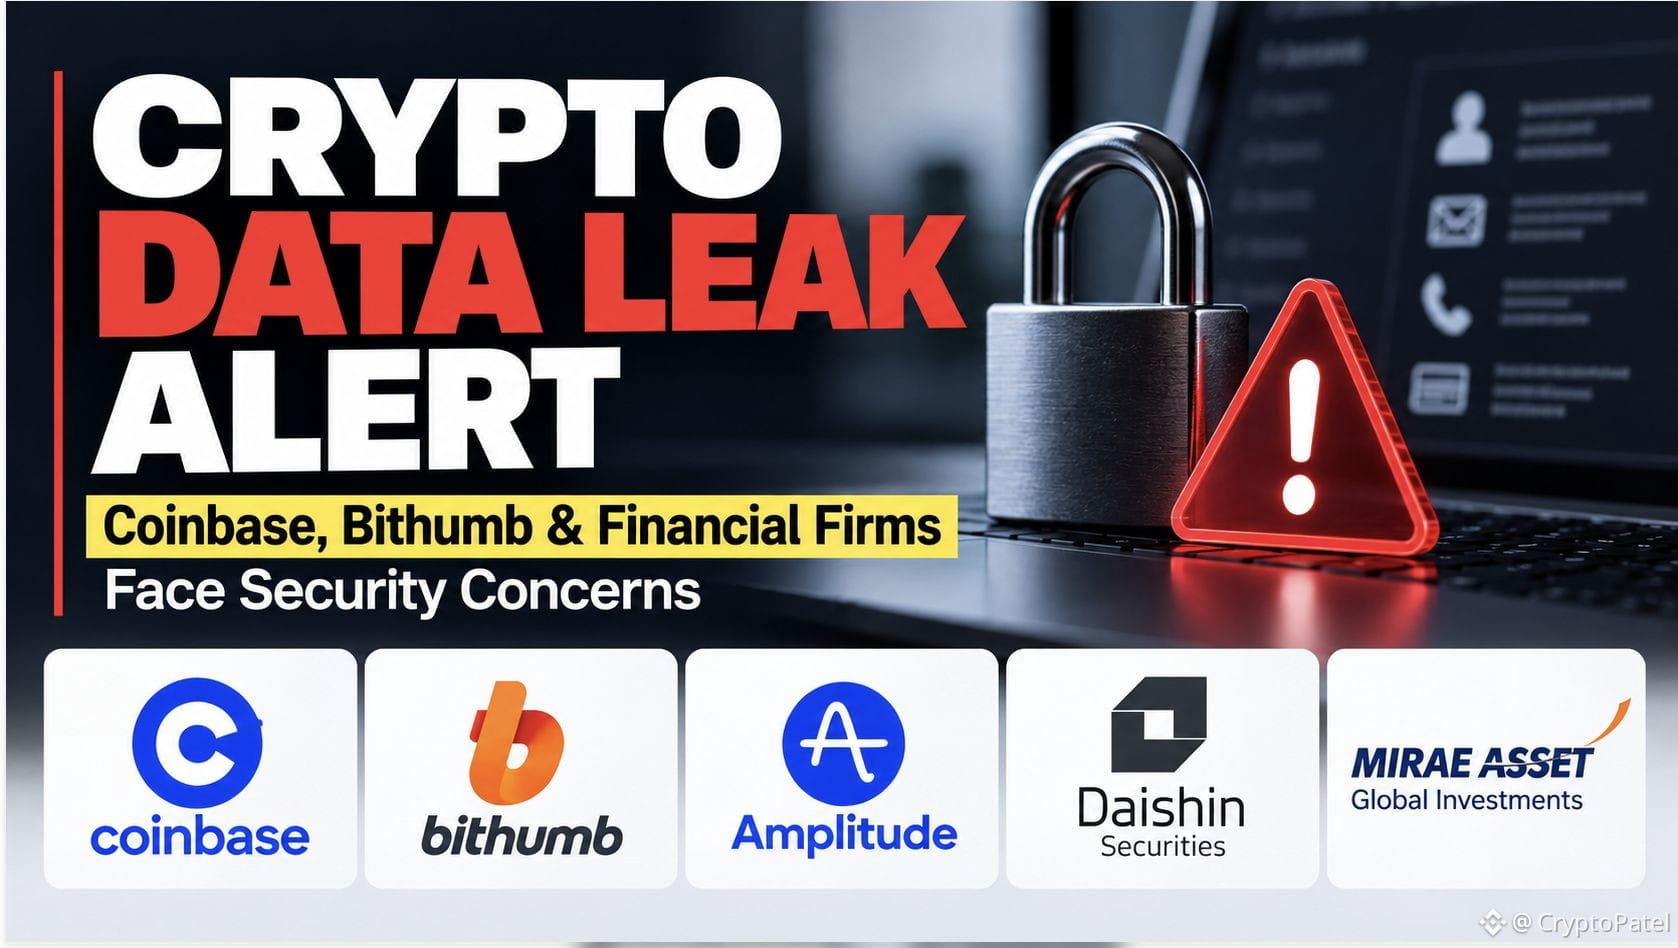

WARNUNG VOR KRYPTO-DATENLECK: Coinbase, Bithumb & südkoreanische Unternehmen unter Beobachtung
Eine Welle von Cybersicherheitsvorfällen hat in der Krypto- und Finanzbranche Besorgnis ausgelöst. Das solltest du wissen 👇
Coinbase: Beim Analyseanbieter Amplitude kam es zu einem Sicherheitsvorfall, bei dem Kontaktdaten einer kleinen Gruppe von Coinbase-Kunden offengelegt wurden. Coinbase bestätigte, dass die eigenen Systeme nicht kompromittiert wurden und Kundengelder nicht betroffen waren.
Bithumb: Durch unbefugten Zugriff auf interne Systeme wurden Informationen offengelegt, die mit Mitarbeitenden, Tochtergesellschaften und Partnern in Verbindung stehen. Ob Kundendaten offengelegt wurden, wird noch untersucht.
Daishin Securities: Das Unternehmen bestätigte die Offenlegung von Daten von 38.490 Kunden, darunter personenbezogene und kontobezogene Informationen.
Mirae Asset: Das Unternehmen meldete einen unbefugten Zugriff. Erste Erkenntnisse ergaben jedoch keine Hinweise auf kompromittierte Anlegerdaten.
Gestohlene persönliche Daten können Phishing, gefälschte Support-Nachrichten und SIM-Swapping-Angriffe begünstigen – selbst wenn die Gelder sicher sind.
Verwende für jeden Dienst ein eigenes Passwort, aktiviere hardwaregestützte Sicherheitsfunktionen und gib niemals Seed-Phrasen oder Verifizierungscodes weiter.
Deine Kryptowerte mögen heute sicher sein, doch deine persönlichen Daten könnten morgen zum Einfallstor für Angriffe werden.