X100 verliert 6 Mio. Dollar, nachdem ein Angreifer eine Schwachstelle in der Governance und bei Flashloans ausnutzt
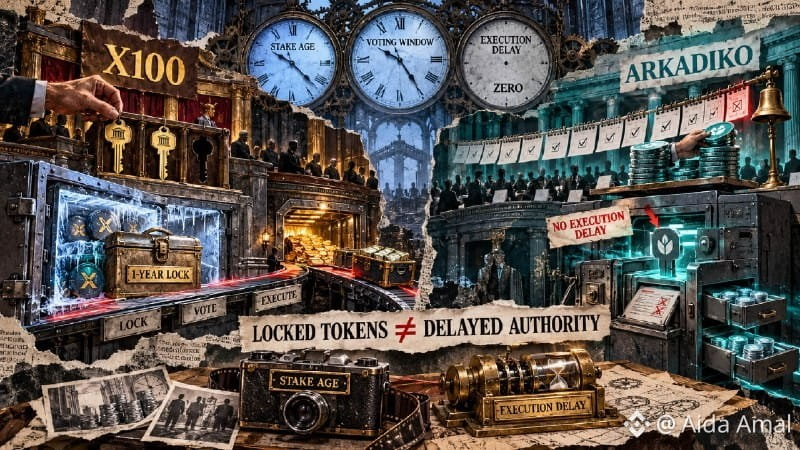
Eine Schwachstelle im Governance-System von X100 führte zu einem Verlust von 6 Millionen Dollar, nachdem ein Angreifer mithilfe eines Flashloans eine Protokollabstimmung manipulierte und Gelder abzog.
Der Exploit kombinierte zwei Schwachstellen: Der Angreifer zahlte den Flashloan mit den erbeuteten Geldern zurück, während seine gestakte Position weiterhin gesperrt blieb. Außerdem akzeptierte die Governance-Abstimmung Tokenkäufe, die erst nach Beginn der Abstimmung getätigt wurden. So konnte der Angreifer während des laufenden Abstimmungsprozesses Stimmrechte erwerben und einen schädlichen Vorschlag durchsetzen.
Der Vorfall verdeutlicht ein wiederkehrendes Risiko bei der Gestaltung von DeFi-Governance-Systemen, bei denen der Zeitpunkt von Snapshots und die Verfügbarkeit von Flashloans gemeinsam als Angriffswaffe eingesetzt werden können. Protokolle, bei denen nachträgliche Tokenkäufe für bereits laufende Abstimmungen zählen, sind diesem Angriffsvektor besonders stark ausgesetzt.