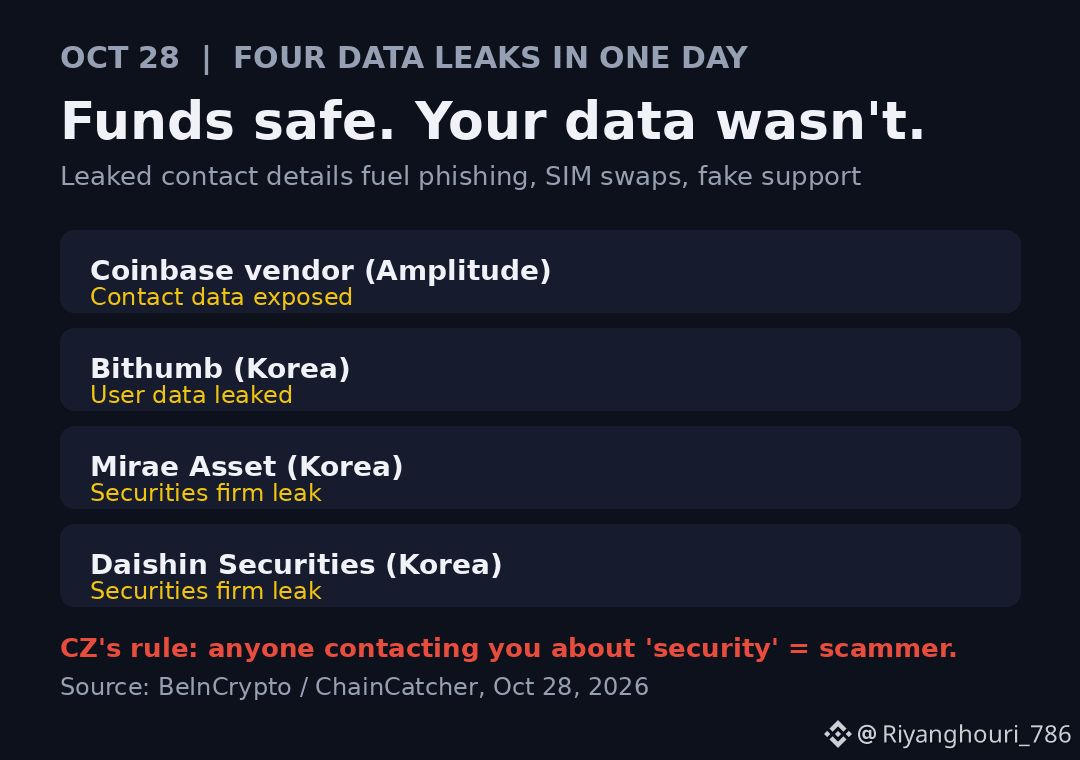
Vier separate Datenlecks an einem einzigen Tag – und keines davon betraf die Guthaben der Nutzer. Genau deshalb sind sie gefährlich.
Binance-Gründer CZ machte heute darauf aufmerksam: Der Dienstleister Amplitude von Coinbase legte Kontaktdaten einiger Nutzer offen, bei Bithumb wurden in Korea Nutzerdaten geleakt, und zwei koreanische Wertpapierfirmen, Mirae Asset und Daishin, meldeten am selben Tag ebenfalls Datenlecks. Nirgendwo wurden Coins gestohlen. Doch Namen, E-Mail-Adressen, Telefonnummern und Anschriften sind jetzt in den Händen von Betrügern – und damit haben sie das Rohmaterial für Phishing, SIM-Swapping und gefälschte Support-Betrugsmaschen.
Meine Einschätzung: Diese Art von Angriff wird von den meisten Tradern noch immer unterschätzt. Eine Hardware-Wallet hilft dir nicht, wenn du deine Seed Phrase einem „Support-Mitarbeiter“ verrätst, der bereits deinen Namen, deinen Kontostand und deinen letzten Trade kennt. CZs Rat ist einfach und meiner Meinung nach der beste: Verwende für jede Börse eine eigene E-Mail-Adresse oder einen Alias. So weißt du bei einem Datenleck genau, welcher Dienst deine Daten verloren hat. Und verzichte auf SMS als zweiten Faktor zugunsten einer Authenticator-App oder eines Hardware-Sicherheitsschlüssels, denn geleakte Telefonnummern sind der Einstiegspunkt für SIM-Swapping.
Die Regel, die ich immer wieder weitergeben werde: Wenn dich jemand wegen eines Sicherheitsproblems oder einer Rückerstattung kontaktiert, behandle die Person als Betrüger – selbst wenn sie deine persönlichen Daten kennt. Echte Support-Mitarbeiter schreiben dir nicht einfach eine Direktnachricht und bitten dich, etwas zu beheben.
Hast du schon einmal eine Phishing-Nachricht bekommen, in der jemand verdächtig viel über dich wusste? Woran hast du den Betrug erkannt? $BNB