So funktioniert der Address-Poisoning-Phishing-Betrug auf der Blockchain
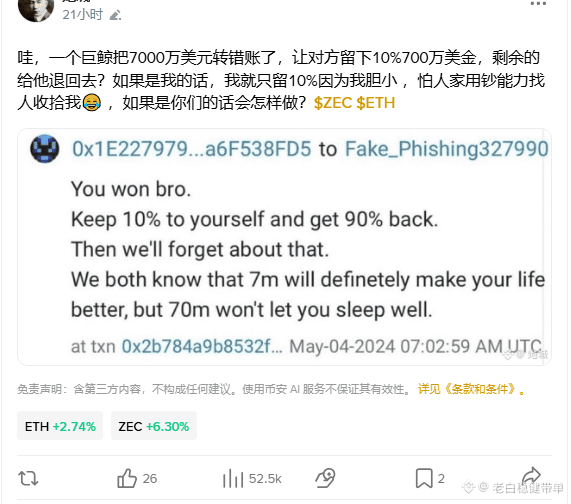
Viele verstehen nicht, wie der Address-Poisoning-Betrug funktioniert, bei dem WBTC im Wert von 70 Millionen US-Dollar gestohlen wurden. Dabei ist der Trick ziemlich perfide! Die Betrüger stehlen weder deine Seed Phrase noch musst du eine Berechtigung erteilen – sie nutzen einfach schlechte Gewohnheiten aus.
Hacker beobachten zunächst deine Transaktionen auf der Blockchain und merken sich die ersten und letzten Zeichen der Adressen, die du häufig verwendest. Dann erstellen sie eine täuschend echte Adresse, deren Anfang und Ende genau gleich aussehen, während alle Zeichen dazwischen anders sind. Anschließend schicken sie dir von dieser gefälschten Adresse eine winzige Transaktion im Wert von ein paar Cent und schleusen die Adresse so in deinen Transaktionsverlauf ein. Das nennt man Address Poisoning.
Wenn du später einen größeren Betrag überweist, kopierst du vielleicht direkt aus dem Verlauf die Adresse, die dir bekannt vorkommt. So landet dein Geld direkt im Wallet der Hacker – und ist weg.
Ein wichtiger Tipp, der dich davor schützt: Speichere häufig verwendete Empfängeradressen separat in einer Notiz und kopiere sie bei jeder Überweisung von dort. Wähle Adressen niemals aus dem Verlauf deines Wallets aus.
#股票财报季 $BTC $ETH