


Kunden von Coinbase sehen sich erneut mit Sicherheitsbedenken konfrontiert, nachdem bei einem Vorfall mit dem externen Analyseanbieter Amplitude Kontaktinformationen von Kunden offengelegt wurden.
Die Kryptowährungsbörse betont, dass ihre internen Systeme weiterhin sicher und die Kundengelder geschützt sind.
Widersprüchliche Schätzungen zur Zahl der betroffenen Nutzer werfen jedoch Fragen zum Ausmaß des Vorfalls auf. Die Offenlegung verdeutlicht zudem die Phishing-Risiken, die mit kompromittierten Kundeninformationen verbunden sind.
Coinbase bestätigt Sicherheitsvorfall bei Amplitude, der Kundendaten betrifft
Coinbase bestätigte am späten Dienstag, dem 27. Oktober, dass ein Sicherheitsvorfall bei Amplitude eine kleine Gruppe seiner Kunden betraf.
Die Börse stellte klar, dass Angreifer nicht in die internen Systeme von Coinbase eingedrungen waren. Außerdem teilte sie mit, dass der Vorfall auch andere Amplitude-Kunden betraf.
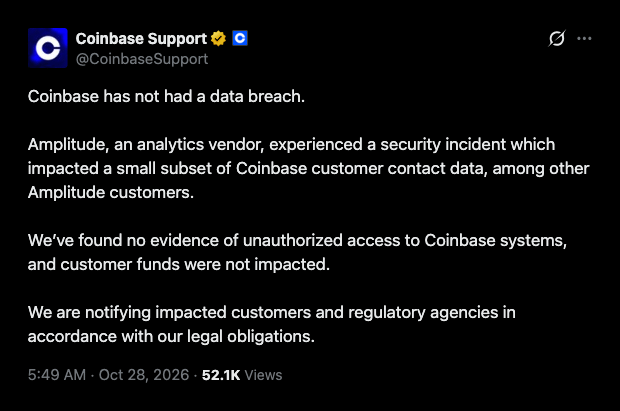 Stellungnahme des Coinbase-Supports zum Sicherheitsvorfall bei Amplitude, veröffentlicht am 28. Oktober 2026 auf X.
„Bei Coinbase hat es keinen Datendiebstahl gegeben“, erklärte das Support-Konto des Unternehmens auf X.
Zudem meldete Coinbase, dass es keine Hinweise auf unbefugten Zugriff auf seine Infrastruktur gebe. Die Börse bestätigte außerdem, dass Kundengelder nicht betroffen waren.
Coinbase erklärte, das Unternehmen werde die betroffenen Kunden und zuständigen Aufsichtsbehörden gemäß den gesetzlichen Anforderungen benachrichtigen.
Das Unternehmen gab jedoch nicht bekannt, wie viele Kunden von dem Vorfall betroffen waren. Auch Einzelheiten zu den offengelegten Informationen und zum Zeitpunkt des Vorfalls hielt es zurück.
SlowMist-Manager behauptet, dass über 70.000 Coinbase-Nutzer betroffen sind
Unterdessen äußerte die Blockchain-Sicherheitsfirma SlowMist Bedenken hinsichtlich des Ausmaßes des Amplitude-Vorfalls.
Etwa 30 Minuten vor der Stellungnahme von Coinbase teilte 23pds, Chief Information Security Officer von SlowMist, auf X weitere Behauptungen mit.
Laut 23pds erlangten Hacker Kontaktdaten von mehr als 70.000 Coinbase-Nutzern.
Der Manager sagte jedoch, die Ermittler hätten nicht bestätigt, ob die Angreifer auf Passwörter zugriffen oder Kundengelder stahlen.
Coinbase hat die Schätzung von 70.000 Nutzern nicht bestätigt. Die Börse hält stattdessen daran fest, dass nur eine kleine Gruppe ihrer Kunden von dem Vorfall betroffen war.
Aufgrund der widersprüchlichen Aussagen bleibt die genaue Zahl der betroffenen Nutzer unklar.
Auch wenn offengelegte Kontaktdaten keinen direkten Zugriff auf Kryptowährungs-Wallets ermöglichen, können Kriminelle sie für Phishing-Kampagnen ausnutzen.
Solche Informationen ermöglichen es Betrügern, sich als Kundendienstmitarbeiter auszugeben, betrügerische Links zu verbreiten und Personen mit überzeugend formulierten Nachrichten ins Visier zu nehmen.
Offenlegung von Coinbase-Daten weckt frühere Phishing-Bedenken erneut
Der jüngste Vorfall folgt auf mehrere Sicherheitsprobleme im Zusammenhang mit Kryptowährungsplattformen und Kundendaten.
Im August 2026 legte der Hardware-Wallet-Anbieter SafePal eine Schwachstelle in der Zugriffskontrolle offen, von der etwa 39.798 Kunden betroffen waren.
Durch die Schwachstelle wurden Bestellinformationen von Kunden offengelegt, was gezielten Betrugsversuchen Tür und Tor öffnete.
SafePal warnte, dass Betrüger die Informationen für gefälschte Support-Anrufe, betrügerische Rückerstattungen, schädliche Software-Updates und geklonte Websites ausnutzen könnten.
Coinbase war bereits im Mai 2025 von einem separaten Datenleck betroffen, bei dem Kundendaten offengelegt wurden.
Bei diesem Vorfall bestachen Kriminelle Kundendienstmitarbeiter im Ausland, um an personenbezogene Daten ausgewählter Nutzer zu gelangen.
Coinbase erklärte, die Angreifer hätten beabsichtigt, sich als die Börse auszugeben und Kunden dazu zu bringen, Kryptowährungen zu überweisen.
Das Unternehmen stellte zwischen 180 und 400 Millionen US-Dollar für Abhilfemaßnahmen und Erstattungen an Kunden bereit.
Außerdem setzte es eine Belohnung von 20 Millionen US-Dollar für Informationen aus, die zu Festnahmen führen.
Unabhängig davon schätzte der Blockchain-Ermittler ZachXBT die jährlichen Verluste durch Betrugsfälle im Zusammenhang mit Coinbase auf 300 Millionen US-Dollar. Im Februar 2025 meldete er Verluste von mehr als 65 Millionen US-Dollar innerhalb von zwei Monaten.
Im März 2026 kritisierte 23pds von SlowMist außerdem eine offizielle Coinbase-Commerce-Seite, auf der Nutzer nach ihren Wiederherstellungsphrasen gefragt wurden.
Er bezeichnete die Praxis als „äußerst töricht“ und warnte davor, nach Wiederherstellungsphrasen zu fragen, um Kryptowährungsbestände zu verifizieren.
Der Beitrag „Kontaktdaten von Coinbase-Kunden bei Sicherheitsvorfall bei Amplitude offengelegt“ erschien zuerst auf Coinfea.