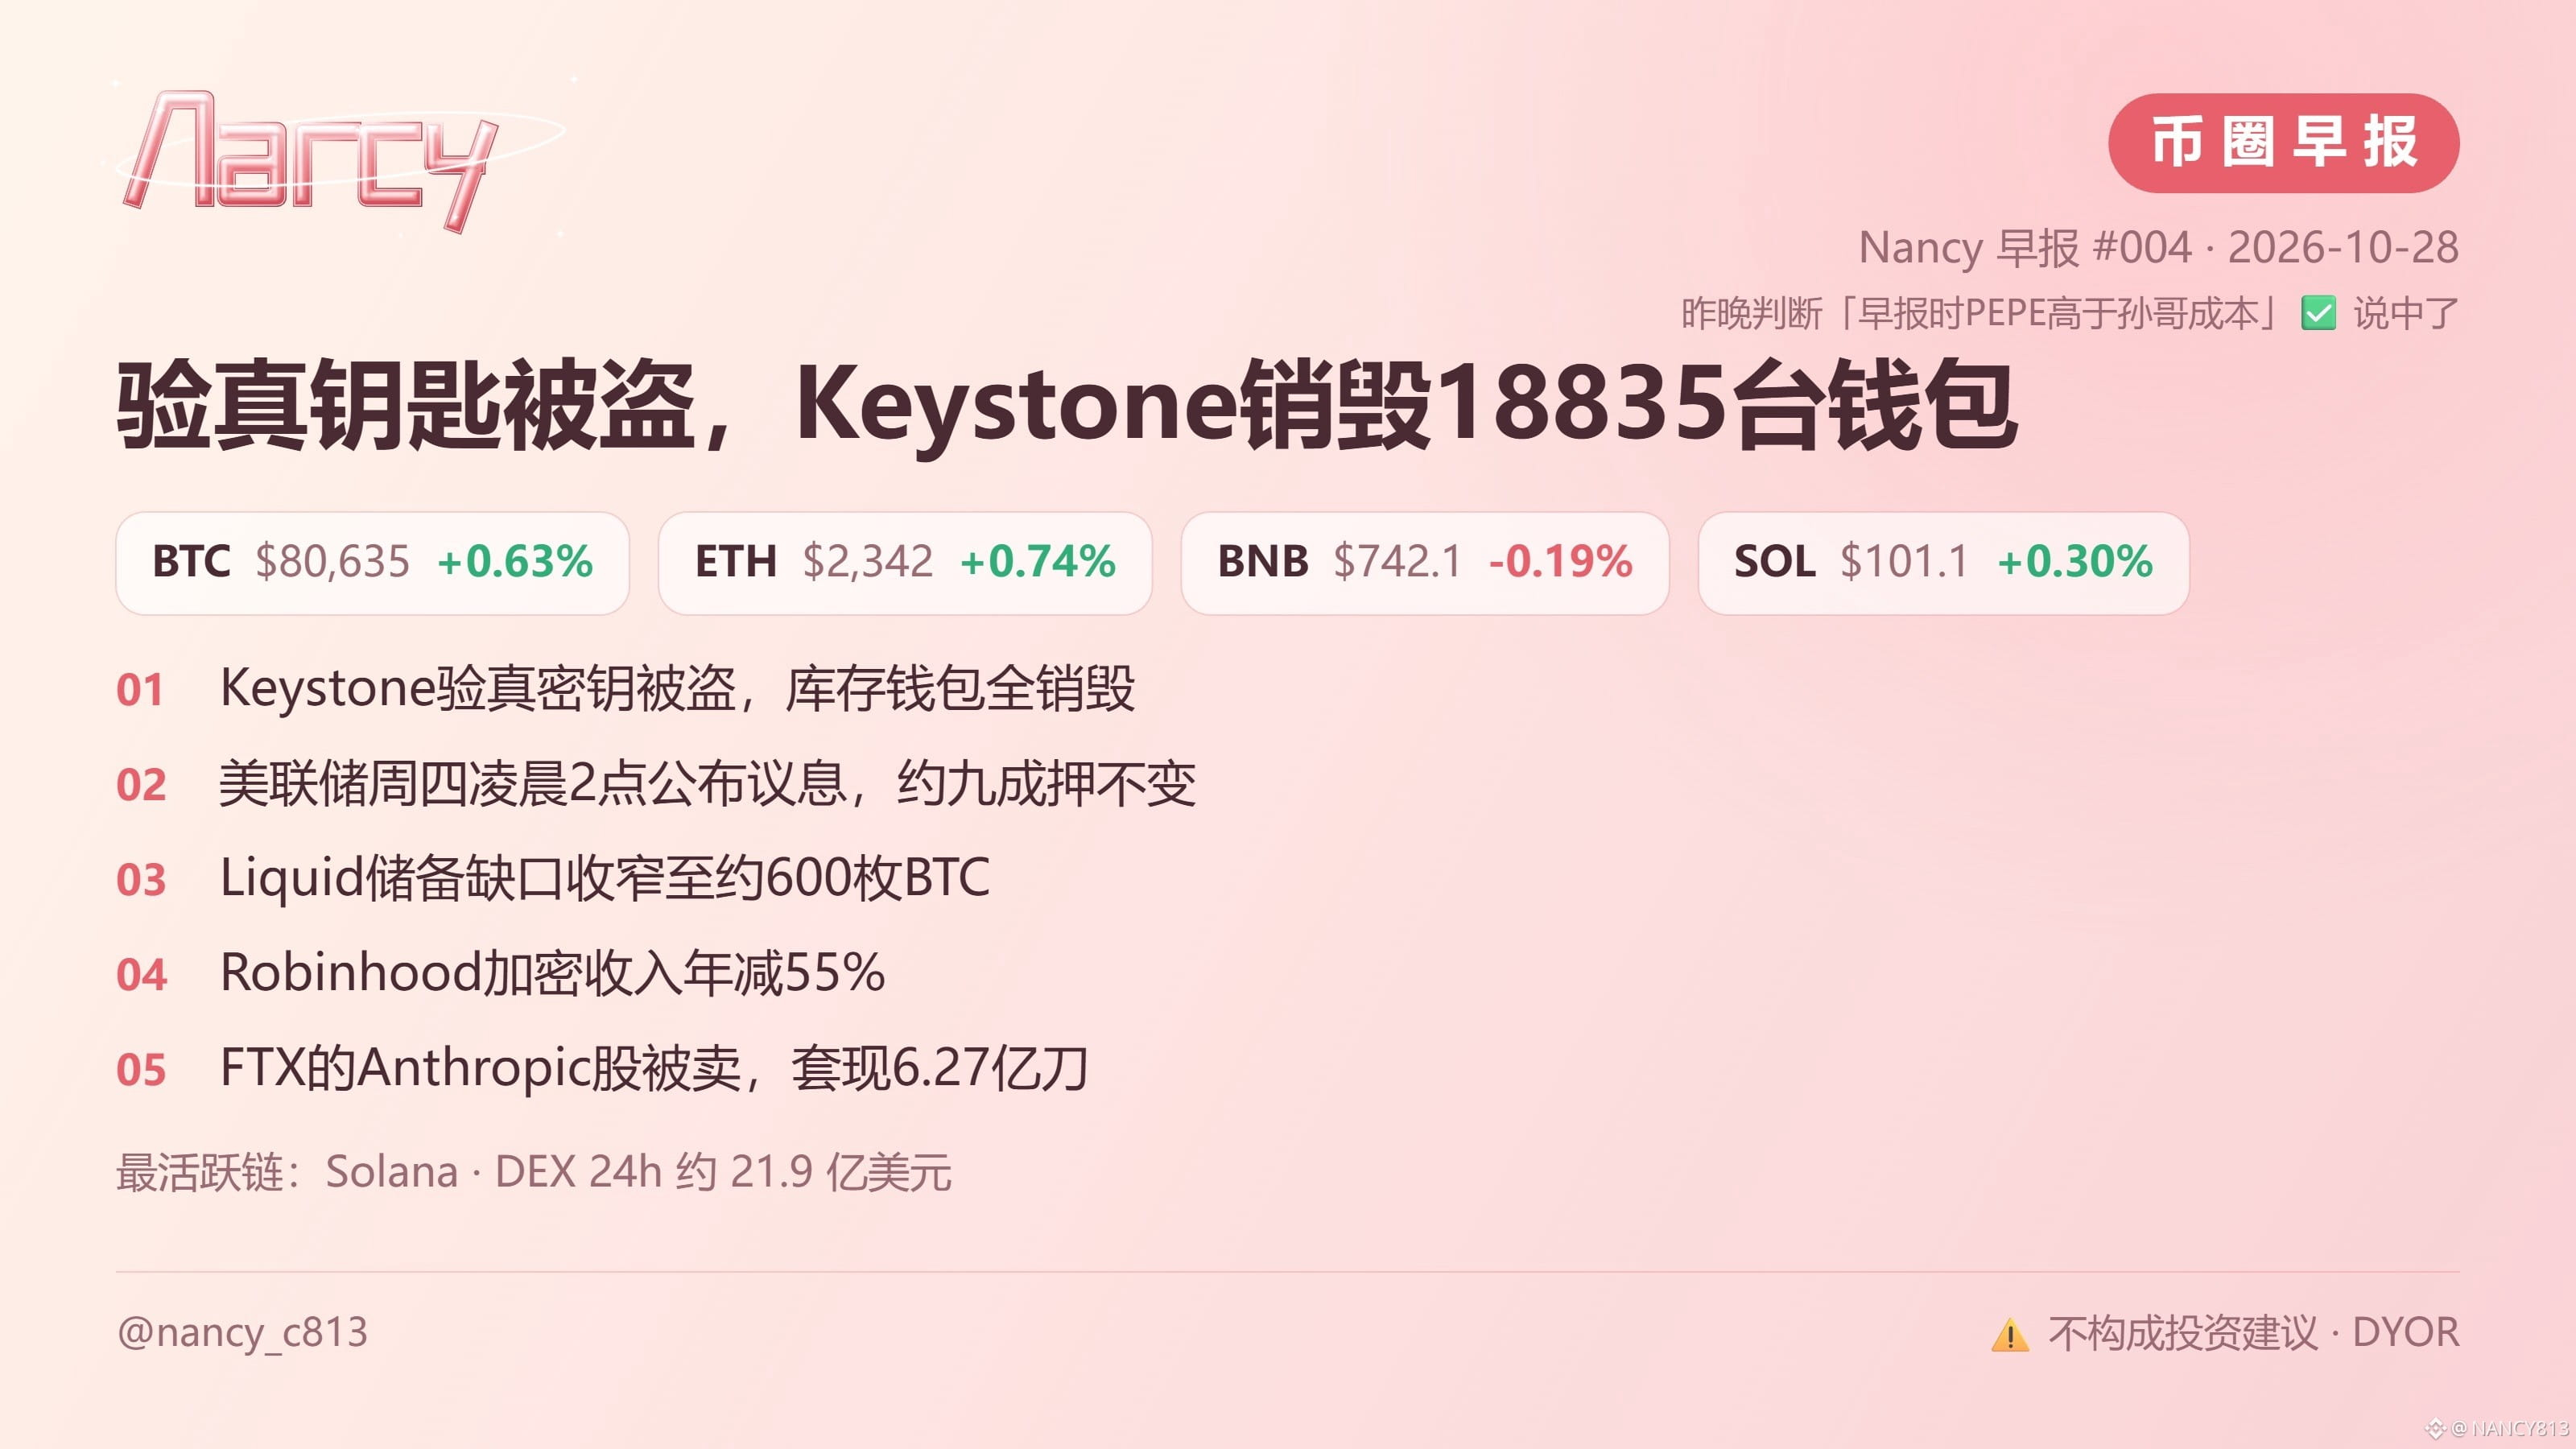
Eine gefälschte Keystone-Hardware-Wallet kann jetzt möglicherweise auch die offizielle Echtheitsprüfung bestehen. Das ist das Besorgniserregendste an diesem Vorfall und deutlich problematischer als ein bloßes Datenleck mit Adressen. Ich habe die Hintergründe und mögliche Maßnahmen in drei Abschnitte gegliedert.
【1. Was ist passiert?】
Keystone gab am 26. Oktober bekannt, dass Angreifer am 20. Oktober eine Sicherheitslücke in einem Drittanbieter-Tool zur Datenüberwachung auf der offiziellen Website ausgenutzt hatten, um ihre Zugriffsrechte zu erweitern. Dabei erbeuteten sie den ab Werk in die Geräte geschriebenen Echtheitsprüfungsschlüssel sowie 25.964 Käuferdatensätze von der offiziellen Website aus den Jahren 2024 bis 2026, darunter Namen, Kontaktdaten, Lieferadressen und Bestellungen. Da der Schlüssel ab Werk festgeschrieben ist und nicht geändert werden kann, hat das Unternehmen beschlossen, 18.835 Geräte aus dem Lager zu vernichten und noch nicht versandte Bestellungen über die offizielle Website auszusetzen. Neue Geräte erhalten einen neuen Schlüssel.
【2. Sind deine Coins noch sicher?】
Laut Keystone dient dieser Schlüssel ausschließlich der Echtheitsprüfung und hat nichts mit Wiederherstellungsphrasen, privaten Schlüsseln oder Transaktionssignaturen zu tun. Nutzer müssen ihre Coins wegen dieses Vorfalls also nicht transferieren. Bisher hat das Unternehmen auch keine Fälle von gefälschten Geräten oder Diebstählen gemeldet. Es gibt zwei konkrete Risiken: Erstens könnte dir jemand ein gefälschtes Gerät als Original verkaufen. Zweitens könnten die Käuferlisten mit Wohnadressen in die Hände von Kriminellen geraten. Achte deshalb besonders auf „Rückruf“-Betrugsversuche, bei denen sich jemand als Kundenservice ausgibt.
【3. Was du jetzt tun kannst】
Erstens: Geräte, die du vor dem 20. Oktober erhalten und erfolgreich überprüft hast, kannst du wie gewohnt verwenden. Bei Geräten, die du nach dem 20. Oktober erhalten hast, solltest du zunächst keine Coins darauf speichern und beim offiziellen Kundenservice nachfragen. Zweitens: Kaufe nur über offizielle oder vertrauenswürdige Kanäle. Lass die Finger von vermeintlich „brandneuen“ Geräten aus unbekannter Quelle, auch wenn sie noch so günstig sind. Drittens: Behandle jeden Anruf, jede SMS und jede E-Mail zu Rückrufen, Ersatzgeräten, Vermögenstransfers oder Wallet-Prüfungen als Betrugsversuch. Keystone zufolge wird niemand aufgefordert, sein Gerät zurückzuschicken. Viertens: Gib deine Wiederherstellungsphrase niemals in ein Gerät ein, das du nicht selbst bestellt hast.
Mein persönlicher Eindruck: Hardware-Wallets versprechen, dass man niemandem vertrauen muss. Dieser Vorfall erinnert uns jedoch daran, dass das erste Vertrauensverhältnis trotzdem beim Hersteller liegt. Die $BTC in eine Cold Wallet zu legen, war nicht falsch – das Problem liegt nicht bei der Cold Wallet selbst. Beim Kauf des Geräts sollte man keine Abstriche machen.
Hast du deine Cold Wallet direkt auf der offiziellen Website gekauft oder über einen Online-Marktplatz beziehungsweise von einer anderen Person übernommen? Hast du in letzter Zeit verdächtige Nachrichten vom „Kundenservice“ erhalten?
Weitere wichtige Meldungen des Tages im Bild 👆
⚠️ Keine Anlageberatung · DYOR
#HardwareWallet #Keystone #FOMC-Sitzung #Krypto-Morgenbrief