
🤷Liebe Freunde, wichtige Information für alle:
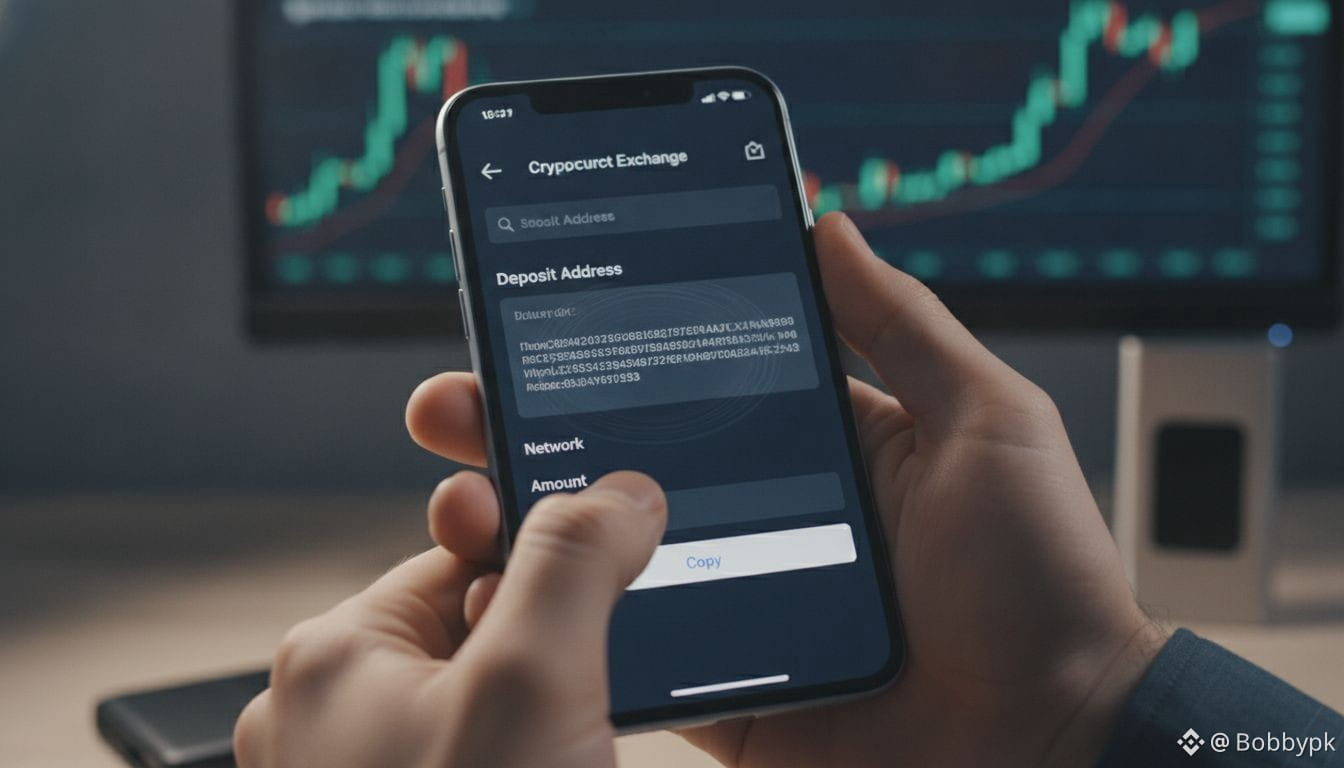
🐳Vertraut einer Einzahlungsadresse nicht auf den ersten Blick. Manchmal ändert sie sich genau dann, wenn ihr glaubt, sie endlich im Blick zu haben.
SlowMist deckte einen raffinierten Angriff auf: Hacker kaperten ein Udesk-Chat-Widget und tauschten dann auf Einzahlungsseiten von drei Börsen alle paar hundert Millisekunden Wallet-Adressen aus. Sogar eure Zwischenablage wurde manipuliert: Ihr kopiert eine Adresse, fügt aber eine andere ein. Ganz schön hinterhältig.
Was lernen wir daraus? Die Blockchain hat keinen Fehler gemacht – schuld war irgendein Code eines Drittanbieters, der im Hintergrund lief, während niemand hinsah.
So könnt ihr euch schützen:
- Vergleicht Wallet-Adressen immer mit eurer eigenen vertrauenswürdigen Liste und verlasst euch nicht einfach auf das, was online angezeigt wird.
- Testet zuerst eine kleine Einzahlung. Vergewissert euch, dass das Geld dort ankommt, wo es hin soll.
- Wählt Plattformen, die externe Skripte und Zusatzfunktionen streng kontrollieren.
Das Bitcoin-Kernprotokoll ist in Sachen Sicherheit robust. Die eigentlichen Probleme entstehen an den Schnittstellen, wo vertrauenswürdige Systeme auf Dinge treffen, die niemand wirklich überwacht. Deshalb wird immer wieder diskutiert: Wären vertrauliche Compliance-Blockchains besser geeignet, oder sollten wir zum Schutz der Nutzer bei standardmäßigen EVM-Chains bleiben?
Wir sind gespannt auf eure Meinung.
#CanMicrosoftDeliverOnAI
#INIT
🐳Vertraut einer Einzahlungsadresse nicht auf den ersten Blick. Manchmal ändert sie sich genau dann, wenn ihr glaubt, sie endlich im Blick zu haben.
SlowMist deckte einen raffinierten Angriff auf: Hacker kaperten ein Udesk-Chat-Widget und tauschten dann auf Einzahlungsseiten von drei Börsen alle paar hundert Millisekunden Wallet-Adressen aus. Sogar eure Zwischenablage wurde manipuliert: Ihr kopiert eine Adresse, fügt aber eine andere ein. Ganz schön hinterhältig.
Was lernen wir daraus? Die Blockchain hat keinen Fehler gemacht – schuld war irgendein Code eines Drittanbieters, der im Hintergrund lief, während niemand hinsah.
So könnt ihr euch schützen:
- Vergleicht Wallet-Adressen immer mit eurer eigenen vertrauenswürdigen Liste und verlasst euch nicht einfach auf das, was online angezeigt wird.
- Testet zuerst eine kleine Einzahlung. Vergewissert euch, dass das Geld dort ankommt, wo es hin soll.
- Wählt Plattformen, die externe Skripte und Zusatzfunktionen streng kontrollieren.
Das Bitcoin-Kernprotokoll ist in Sachen Sicherheit robust. Die eigentlichen Probleme entstehen an den Schnittstellen, wo vertrauenswürdige Systeme auf Dinge treffen, die niemand wirklich überwacht. Deshalb wird immer wieder diskutiert: Wären vertrauliche Compliance-Blockchains besser geeignet, oder sollten wir zum Schutz der Nutzer bei standardmäßigen EVM-Chains bleiben?
Wir sind gespannt auf eure Meinung.
#CanMicrosoftDeliverOnAI
#INIT