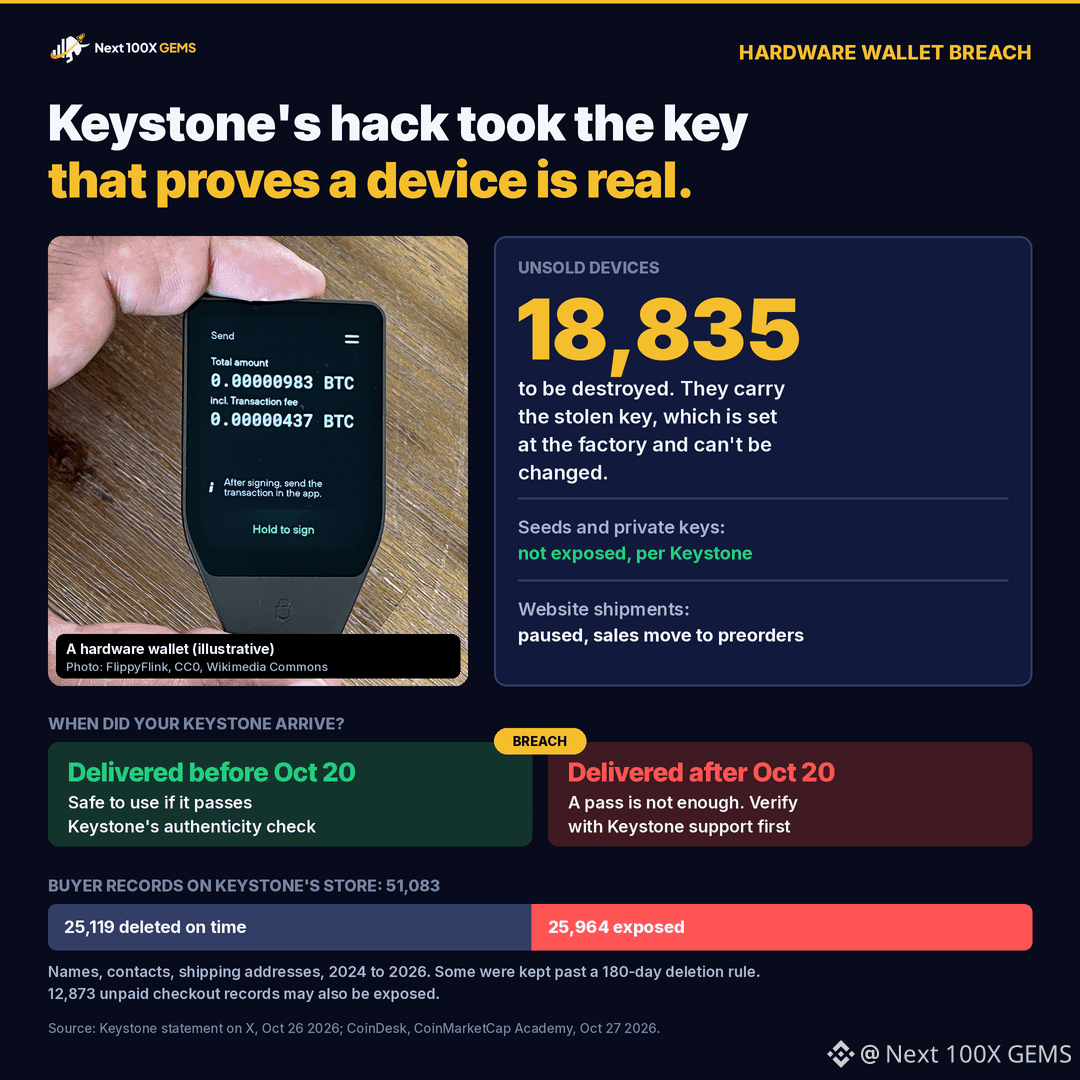
Am Sonntag haben wir gefragt, warum eine Keystone-Bestellung aus dem Jahr 2024 noch gespeichert war, obwohl die Richtlinie des Unternehmens besagt, dass Käuferdaten nach 180 Tagen gelöscht werden. Keystone hat inzwischen geantwortet – und die Antwort brachte ein größeres Problem ans Licht.
Der Angreifer, der am 20. Oktober in die Website des Unternehmens eindrang, entwendete auch den Schlüssel, mit dem Keystone prüft, ob ein Gerät echt ist. Dieser Schlüssel wird im Werk in jedes Wallet geschrieben und kann weder gelöscht noch überschrieben werden. Damit könnte jemand eine Fälschung herstellen, die Keystones eigene Echtheitsprüfung besteht. Deshalb vernichtet das Unternehmen 18.835 Geräte aus seinem Lagerbestand, hat den Versand von Website-Bestellungen pausiert und stellt den Verkauf auf Vorbestellungen mit einem neuen Schlüssel um.
Im Shop von Keystone waren 51.083 Käuferdatensätze gespeichert. 25.119 davon waren gemäß der 180-Tage-Regel gelöscht worden. Die übrigen 25.964 Datensätze aus den Jahren 2024 bis 2026 könnten entwendet worden sein: Namen, Kontaktdaten, Lieferadressen und Bestelldetails. Keystone zufolge versagte das automatische Löschtool, ohne dass es jemand bemerkte. Außerdem könnten 12.873 nicht bezahlte Checkout-Datensätze offengelegt worden sein. Wiederherstellungsphrasen, private Schlüssel und Zahlungsdaten waren laut Keystone nicht betroffen.
Was das für Besitzer bedeutet: Ein Keystone-Gerät, das vor dem 20. Oktober geliefert wurde, ist in Ordnung, wenn es die Prüfung besteht. Bei einem Gerät, das nach dem 20. Oktober geliefert wurde, solltest du dich direkt an den Keystone-Support wenden – auch wenn es die Prüfung besteht. Du musst deshalb allein nicht deine $BTC verschieben, sagt das Unternehmen. Keystone sagt außerdem, dass es dich niemals auffordern wird, ein Gerät zurückzuschicken. Jede E-Mail, jeder Anruf und jedes Paket mit einer angeblichen „Rückrufaktion“ ist also Betrug.
#CryptoSecurity #HardwareWallet
Keine Finanzberatung. Recherchiere selbst.