

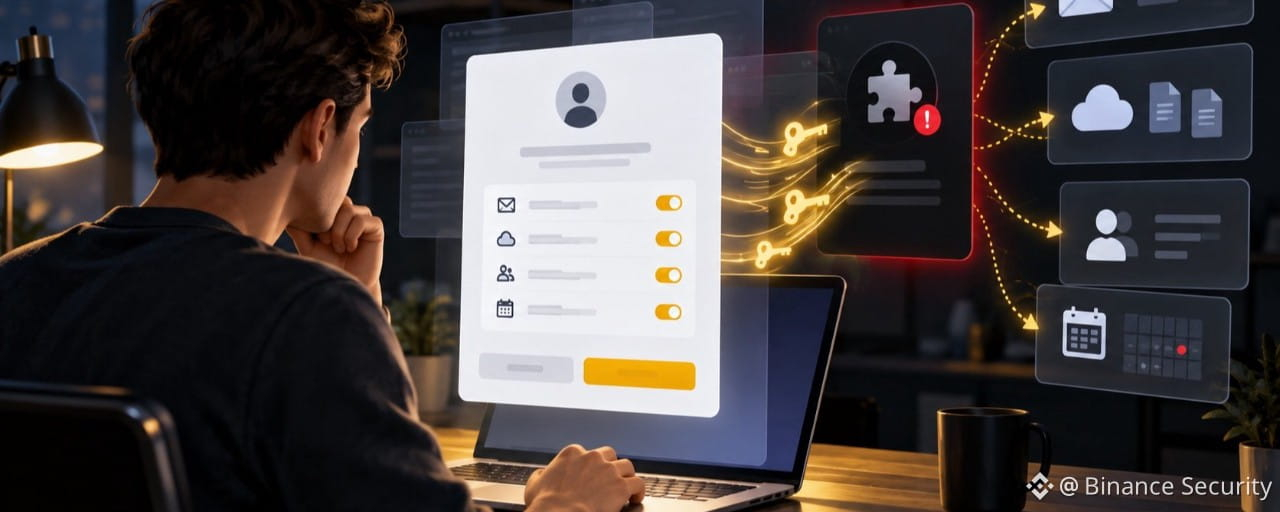

Auch eine echte Anmeldung über einen Identitätsanbieter kann zu einer gefährlichen App-Berechtigungsanfrage führen.
Nicht jeder Phishing-Angriff nutzt eine gefälschte Anmeldeseite. Bei einem Einwilligungs-Phishing-Angriff meldest du dich möglicherweise über eine echte Google- oder Microsoft-Seite an. Dein Passwort funktioniert ganz normal, und auch die Mehr-Faktor-Authentifizierung kann erfolgreich abgeschlossen werden.
Die Gefahr zeigt sich als Nächstes: Eine unbekannte App bittet um die Erlaubnis, deine E-Mails zu lesen, deine Dateien anzusehen, auf deine Kontakte zuzugreifen oder auch dann noch auf dein Konto zuzugreifen, wenn du die App nicht verwendest. Wenn du „Zulassen“ oder „Akzeptieren“ auswählst, gewährst du möglicherweise einem Angreifer Zugriff, ohne jemals dein Passwort preiszugeben.
Dieser Angriff wird oft als OAuth-Zustimmungs-Phishing bezeichnet. Der Name klingt technisch, aber der Trick ist einfach: Der Angreifer stiehlt nicht deine Anmeldedaten. Er bringt dich dazu, seiner App Zugriff zu gewähren.
So funktioniert der Angriff
Die Ködernachricht trifft ein.
Du erhältst einen Link per E-Mail, Nachricht, Kalendereinladung, freigegebenem Dokument oder über eine Kollaborationsplattform.
Die Anfrage wirkt alltäglich.
Du sollst eine Datei überprüfen, an einem Meeting teilnehmen, ein Dokument unterschreiben oder ein PDF konvertieren.
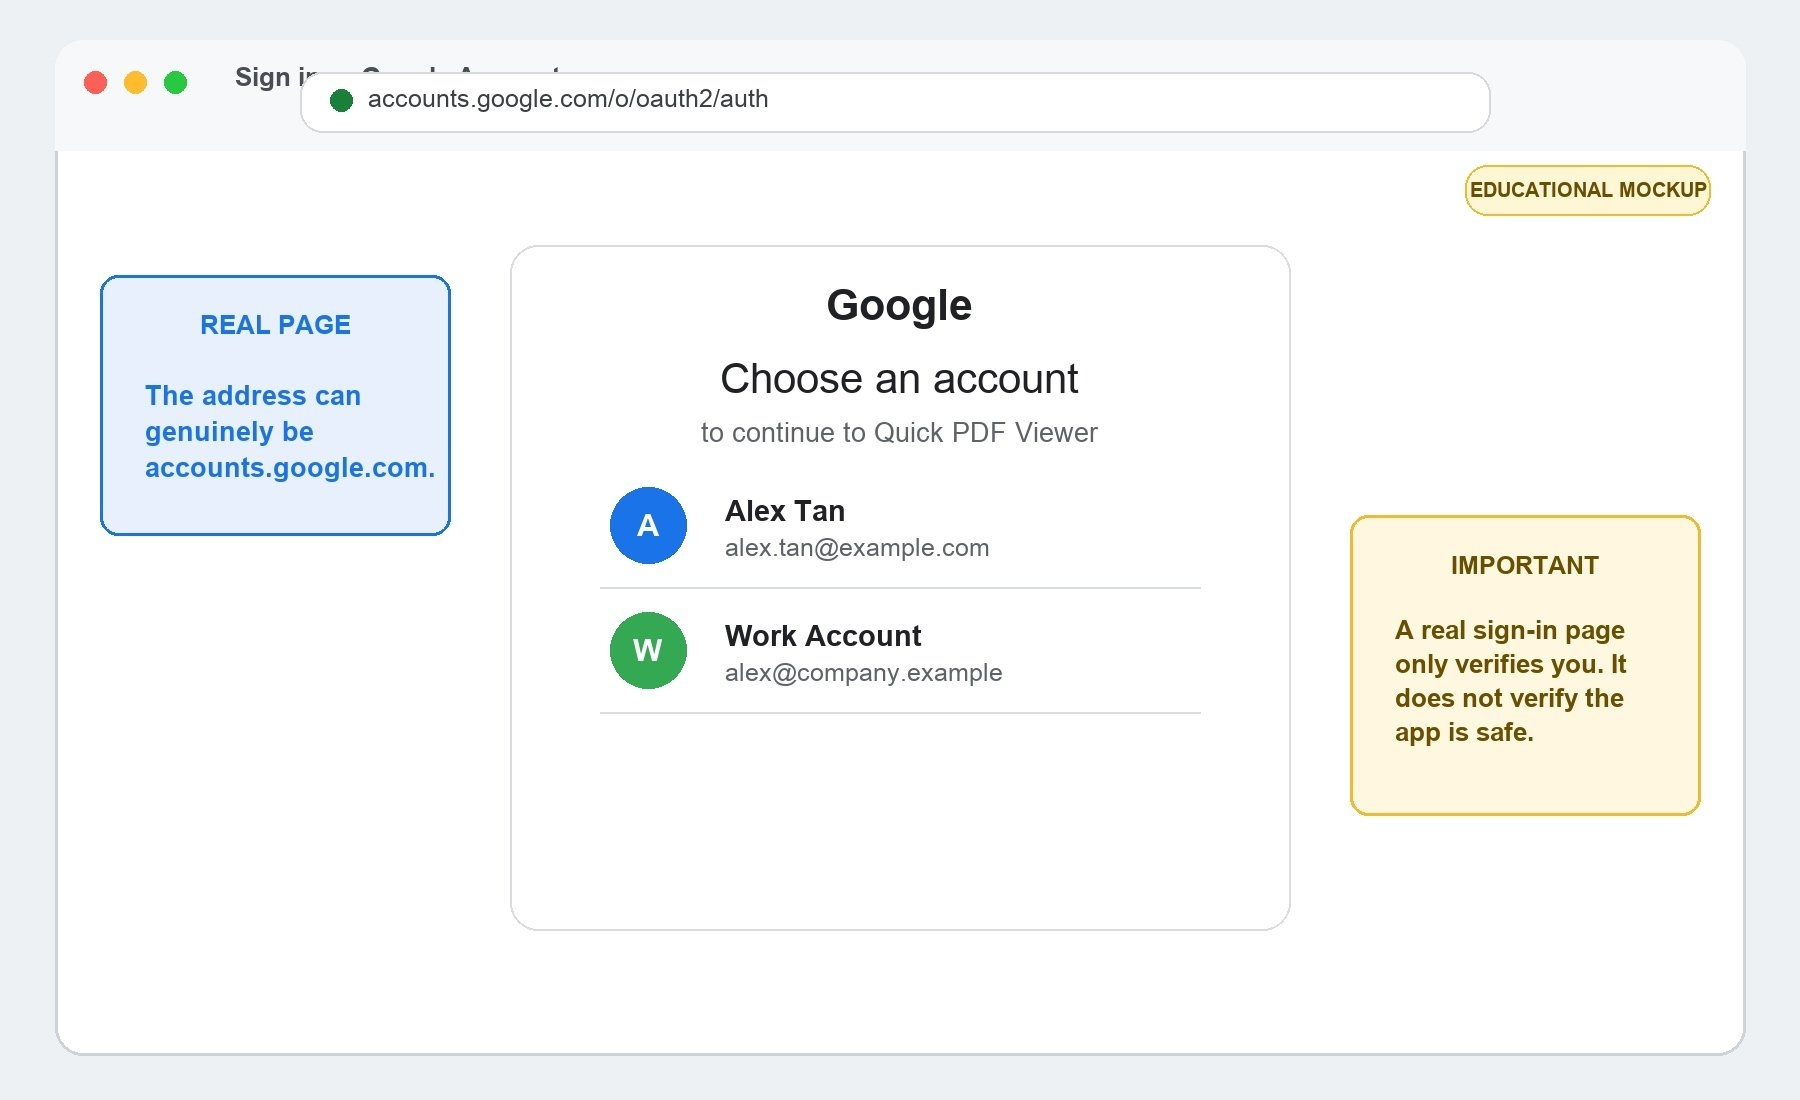
Die Anmeldeseite ist echt.
Du wirst zu einer echten Google- oder Microsoft-Anmeldeseite weitergeleitet. Das vertraute Design, die korrekte Webadresse und die übliche Mehrfaktor-Abfrage lassen den Vorgang sicher erscheinen.
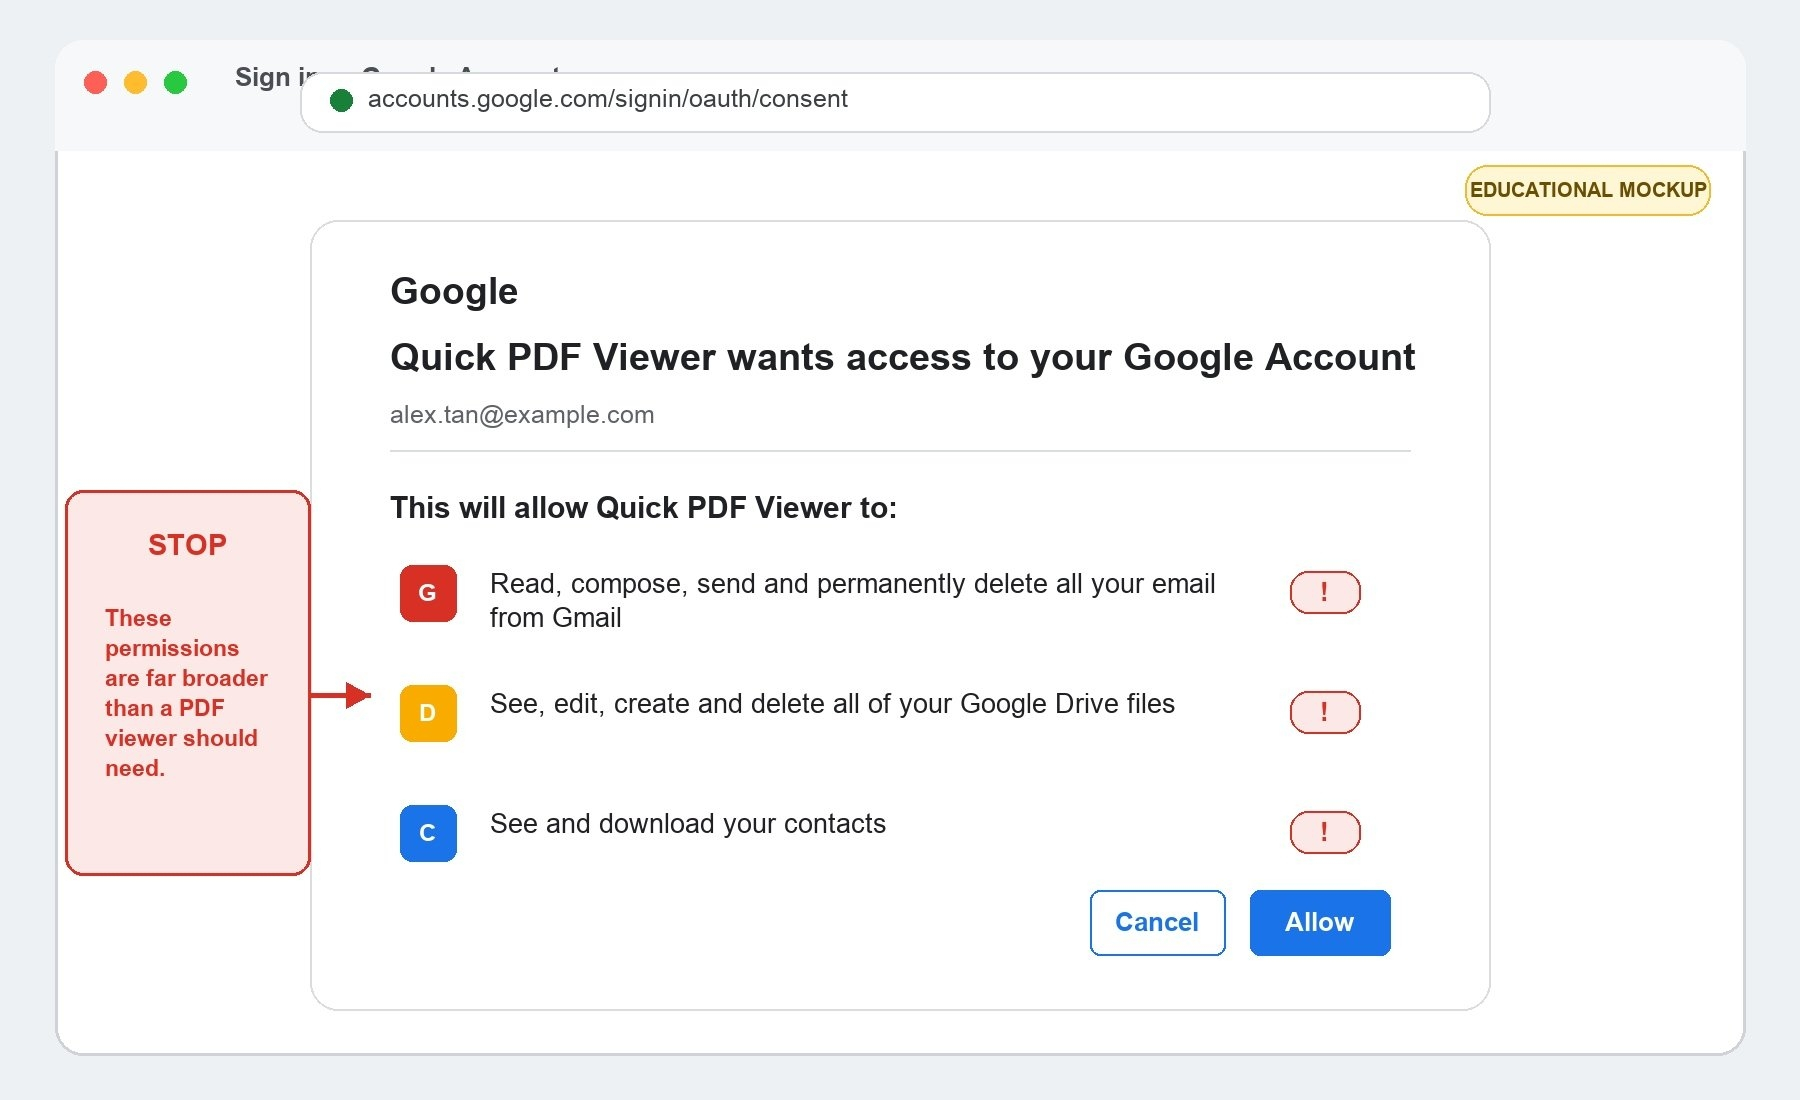
Die App fordert eine Berechtigung an.
Nachdem du dich angemeldet hast, fordert eine Drittanbieter-App Zugriff auf dein Konto an. Ihr Name und Symbol können gewöhnlich wirken oder einen echten Dienst imitieren.
Der Zugriff ist umfassender als erwartet.
Die App fordert möglicherweise Zugriff an, um E-Mails zu lesen, Cloud-Dateien anzusehen oder zu bearbeiten, auf Kontakte zuzugreifen oder den Zugriff auch nach dem Schließen des Browsers beizubehalten.
Ein Klick genügt, um den Angriff abzuschließen.
Wenn du „Zulassen“ oder „Akzeptieren“ auswählst, erhält die App die Berechtigung, im Rahmen des von dir genehmigten Zugriffs zu handeln. Dieser Zugriff kann bestehen bleiben, bis du die App entfernst.
Der Berechtigungsbildschirm ist die entscheidende Sicherheitsprüfung
Die Anmeldung bestätigt, wer du bist. Mit deiner Zustimmung entscheidest du, was die App tun darf. Auf einer echten Seite wie accounts.google.com oder login.microsoftonline.com kann eine echte Berechtigungsanfrage für eine App angezeigt werden, der du nicht vertrauen solltest. Die Webadresse allein reicht daher nicht aus.
Stelle dir vor dem Fortfahren drei Fragen:
Welche App fordert Zugriff an? Wer hat sie veröffentlicht? Warum benötigt sie die einzelnen Berechtigungen?
Warum das für Krypto-Nutzer wichtig ist
Eine bösartige App kann möglicherweise nicht direkt dein Binance-Konto kontrollieren. Der Zugriff auf E-Mails und Cloud-Dienste kann einem Angreifer jedoch die Informationen und Wiederherstellungskanäle verschaffen, die er für einen gezielteren Angriff benötigt.
Je nach den gewährten Berechtigungen kann die App Folgendes offenlegen:
- Sicherheitswarnungen und Kontobenachrichtigungen
- Support-Unterhaltungen und Nachrichten zur Kontowiederherstellung
- Persönliche oder finanzielle Dokumente, die in der Cloud gespeichert sind
- Kontakte, die Nachrichten vertrauen könnten, die in deinem Namen versendet werden
- Details zu anderen Diensten und Konten, die du nutzt
So bleibst du SAFU
Lies die Angaben, bevor du zustimmst.
Betrachte die Berechtigungsseite als Sicherheitsentscheidung und nicht als routinemäßigen Schritt, den du einfach wegklickst.
Prüfe die App und den Herausgeber.
Ein vertraut klingender Name beweist nicht, dass die App zu dem Unternehmen gehört, als das sie sich ausgibt. Achte, sofern verfügbar, auf Angaben zum Herausgeber und auf Verifizierungsinformationen.
Stimmen die Berechtigungen mit dem Zweck überein?
Ein PDF-Tool sollte keinen umfassenden Zugriff auf deine E-Mails oder Cloud-Dateien benötigen. Ein Meeting-Tool sollte nicht den vollständigen Zugriff auf jede Datei in deinem Cloud-Speicher benötigen.
Sei bei unerwarteten Anfragen vorsichtig.
Wenn du eine Datei, ein Meeting oder ein Tool nicht erwartet hast, bestätige es über einen separaten Kanal beim Absender, bevor du fortfährst.
Lass dich nicht von Dringlichkeit unter Druck setzen.
Nachrichten, die behaupten, der Zugriff laufe ab oder ein Konto müsse sofort überprüft werden, sollen dich dazu drängen, die Berechtigungsliste zu übergehen.
Überprüfe verbundene Apps regelmäßig.
Entferne Apps, die du nicht erkennst, nicht mehr nutzt oder deren Zweck du nicht klar erklären kannst.
Schon auf „Zulassen“ geklickt? Handle schnell
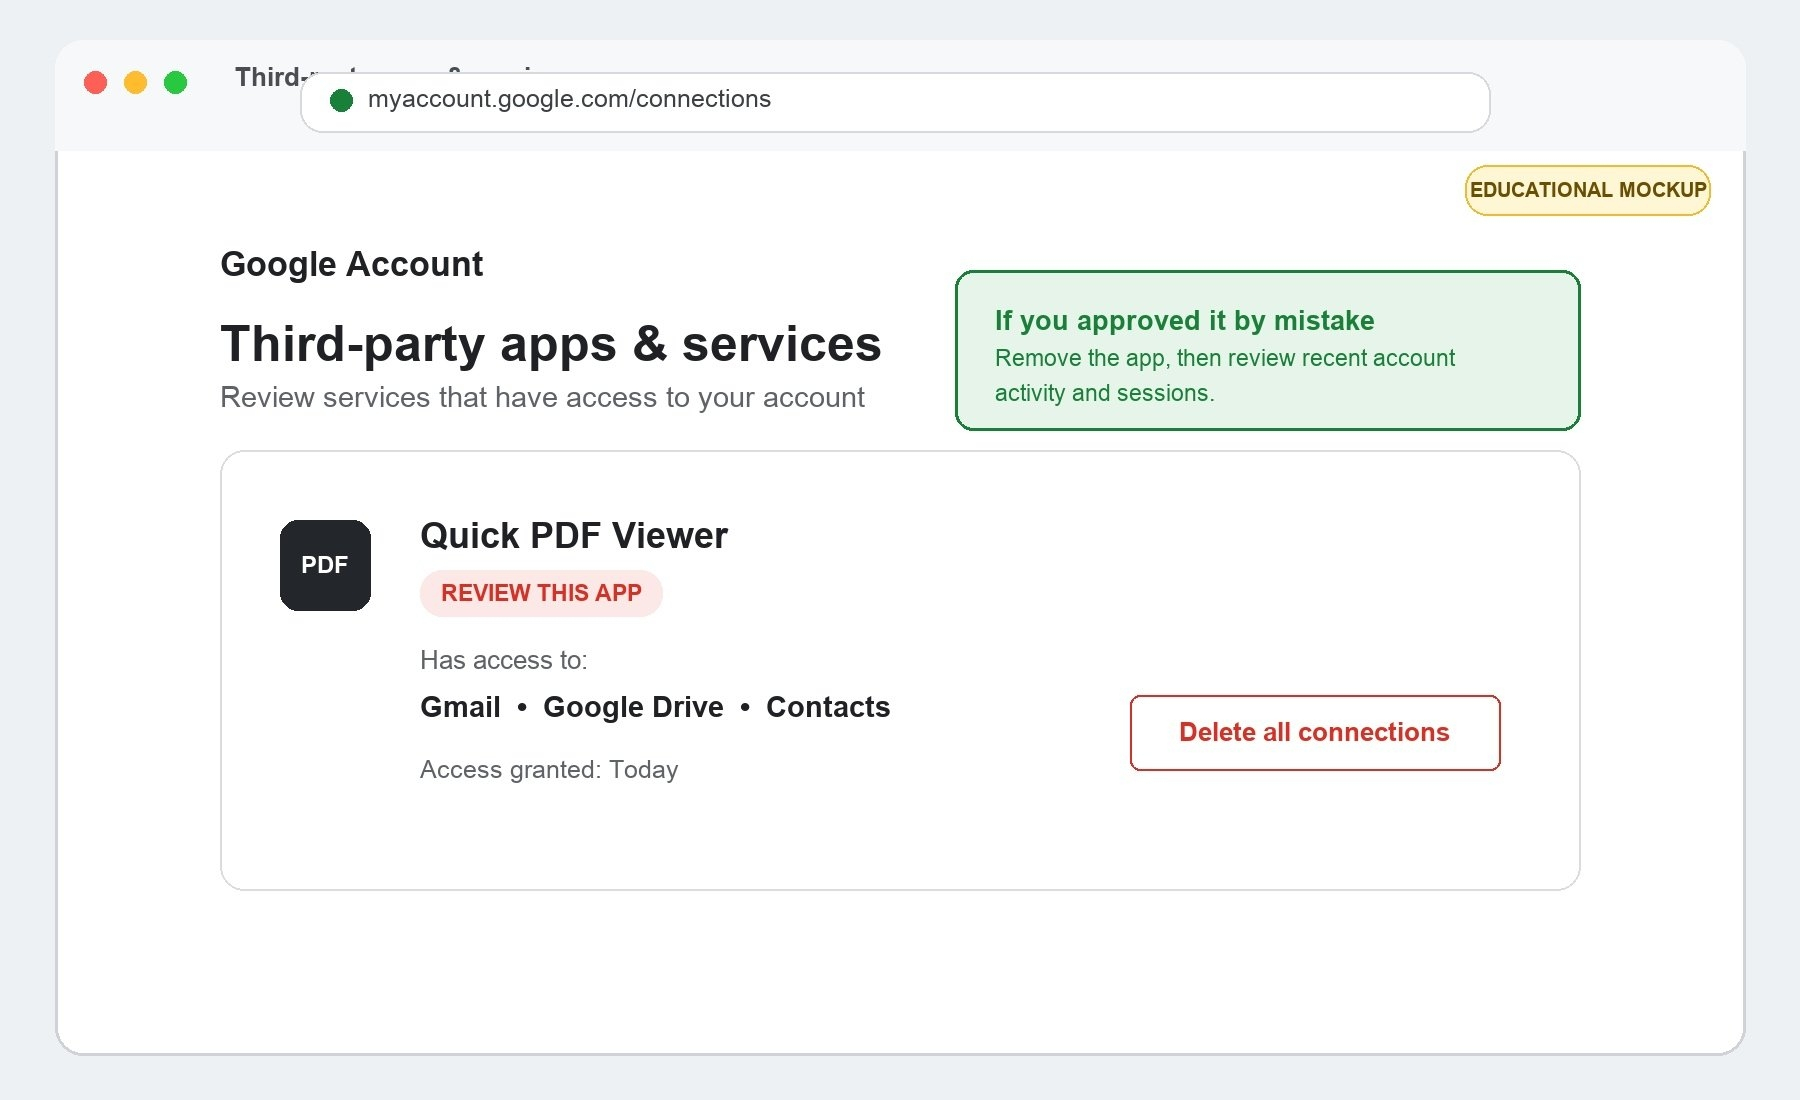
Entferne sofort den Zugriff der App auf dein Google- oder Microsoft-Konto. Überprüfe anschließend die letzten Kontoaktivitäten, angemeldeten Geräte, aktiven Sitzungen, Weiterleitungsregeln deines Postfachs und alle Sicherheitsänderungen, die du nicht vorgenommen hast. Wenn du dein Passwort auf einer anderen Seite als der echten Seite des Identitätsanbieters eingegeben hast, ändere es von einem vertrauenswürdigen Gerät aus.
Abschließende Erinnerung
Eine echte Anmeldeseite beweist nur, dass der Identitätsanbieter echt ist. Sie beweist nicht, dass die App, die Zugriff anfordert, sicher ist.
Halte auf dem Berechtigungsbildschirm inne, lies, worauf die App zugreifen möchte, und überlege, ob dieser Zugriff sinnvoll ist. Die Anmeldung kann echt sein, während die dahinterstehende App es nicht ist.