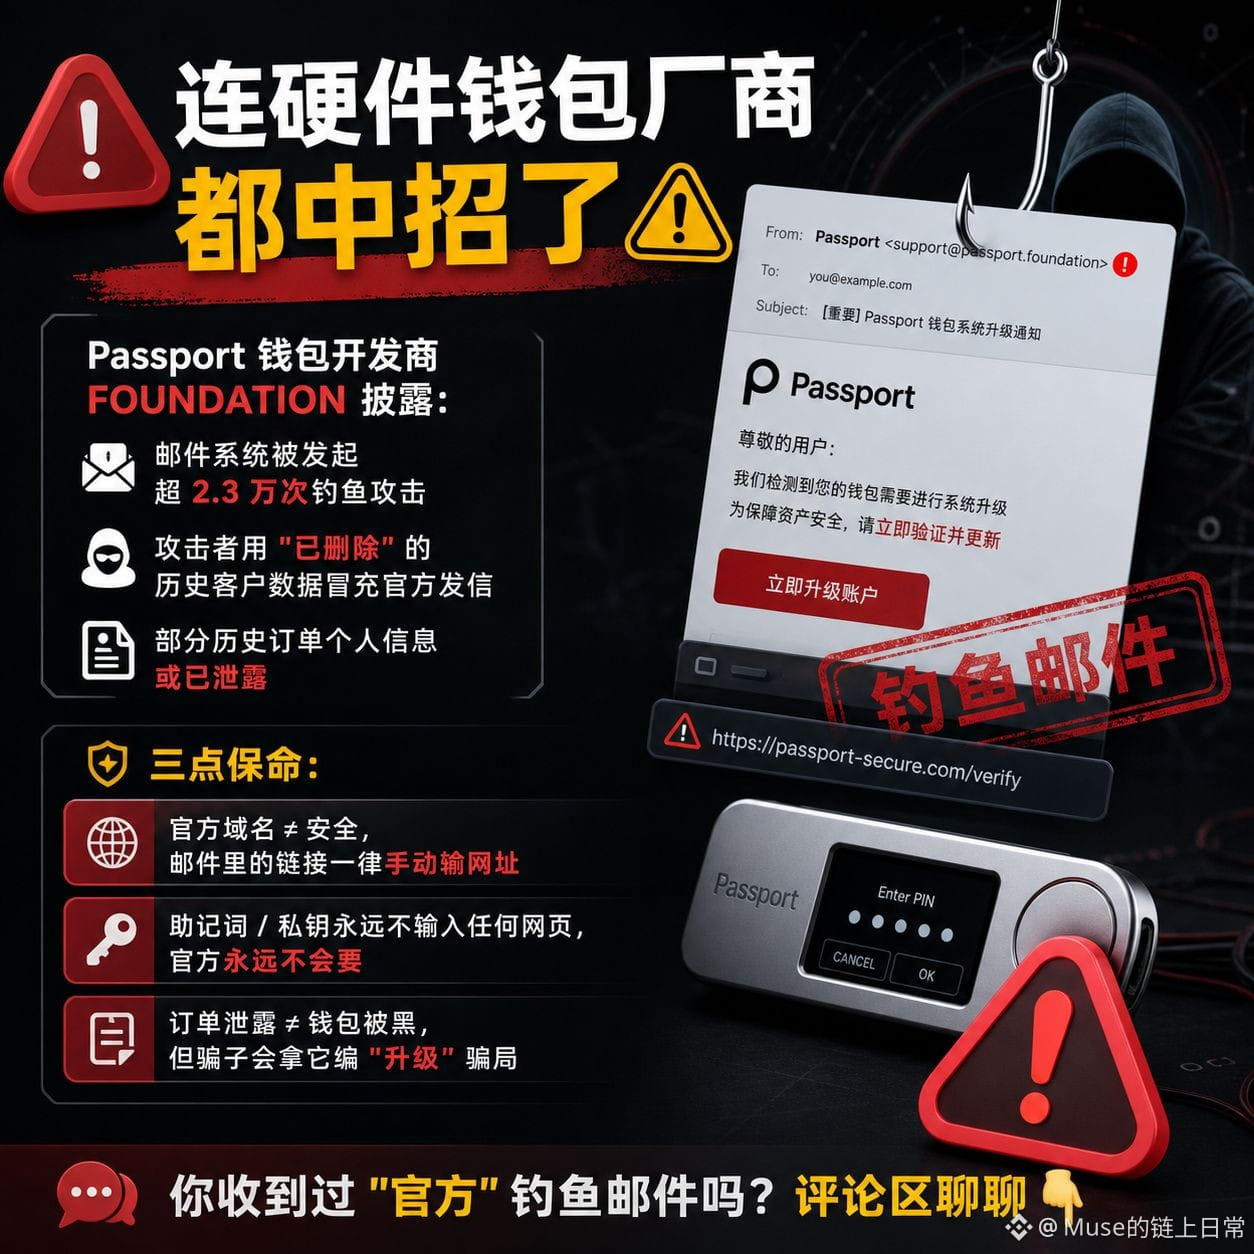
Sogar Hersteller von Hardware-Wallets sind betroffen ⚠️
Der Entwickler der Passport-Wallet FOUNDATION hat bekannt gegeben:
Das E-Mail-System wurde mehr als 23.000-mal Ziel von Phishing-Angriffen
Die Angreifer gaben sich mit „gelöschten“ Daten früherer Kunden als offizielle Absender aus
Persönliche Daten aus einigen früheren Bestellungen könnten offengelegt worden sein
Drei Tipps zum Schutz:
📌 Offizielle Domain ≠ sicher: Links in E-Mails immer ignorieren und die Website-Adresse manuell eingeben
📌 Seed-Phrase / Private Key niemals auf einer Website eingeben – danach wird man von offizieller Seite niemals gefragt
📌 Offen gelegte Bestelldaten ≠ gehackte Wallet, aber Betrüger könnten sie für „Upgrade“-Betrugsmaschen nutzen
Hast du schon einmal eine Phishing-Mail erhalten, die angeblich „offiziell“ war? Erzähl davon in den Kommentaren 👇
#钱包安全 #硬件钱包 #钓鱼
Der Entwickler der Passport-Wallet FOUNDATION hat bekannt gegeben:
Das E-Mail-System wurde mehr als 23.000-mal Ziel von Phishing-Angriffen
Die Angreifer gaben sich mit „gelöschten“ Daten früherer Kunden als offizielle Absender aus
Persönliche Daten aus einigen früheren Bestellungen könnten offengelegt worden sein
Drei Tipps zum Schutz:
📌 Offizielle Domain ≠ sicher: Links in E-Mails immer ignorieren und die Website-Adresse manuell eingeben
📌 Seed-Phrase / Private Key niemals auf einer Website eingeben – danach wird man von offizieller Seite niemals gefragt
📌 Offen gelegte Bestelldaten ≠ gehackte Wallet, aber Betrüger könnten sie für „Upgrade“-Betrugsmaschen nutzen
Hast du schon einmal eine Phishing-Mail erhalten, die angeblich „offiziell“ war? Erzähl davon in den Kommentaren 👇
#钱包安全 #硬件钱包 #钓鱼