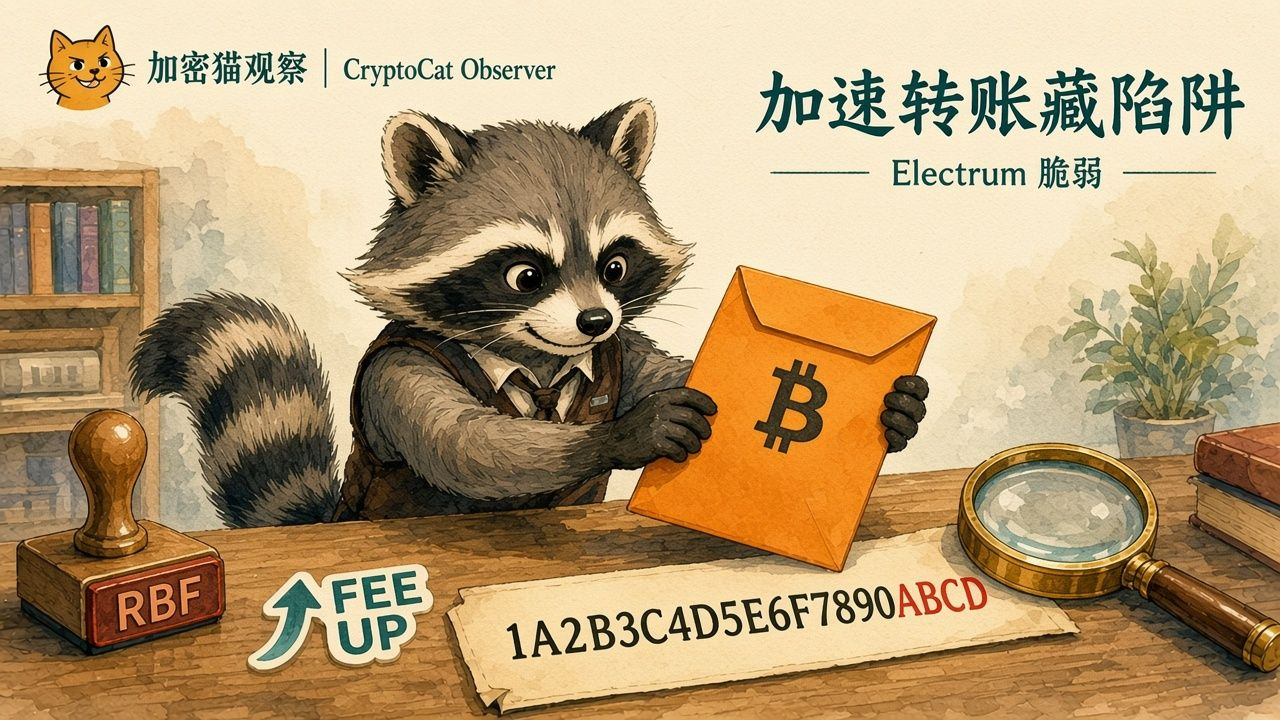
Die etablierte Bitcoin-Wallet Electrum hat am 24. Oktober Version 4.8.3 veröffentlicht und damit eine kritische Sicherheitslücke geschlossen, die bereits ausgenutzt wird. Der Angriff setzt nicht auf Kontodiebstahl, sondern auf deine „hilfsbereite Beschleunigung“.
Ein bösartiger Server kann eine gerade von dir gesendete, noch nicht in die Blockchain aufgenommene Transaktion in deinem lokalen Verlauf unbemerkt durch eine gefälschte Transaktion an eine Angreiferadresse ersetzen. In der Oberfläche sieht es so aus, als würde sie wegen zu niedriger Gebühren feststecken. Erhöhst du die Gebühr (RBF), signiert deine Wallet möglicherweise eine gültige Transaktion, die tatsächlich an den Hacker geht. Die Entwickler haben bestätigt, dass Server in freier Wildbahn bereits so vorgehen. Am 11. Oktober wurde erstmals ein verdächtiger Vorfall gemeldet; zwischen dem 18. Oktober und mindestens einem weiteren Zeitpunkt verlor jemand dadurch Coins. Die letzten vier Zeichen der gefälschten Adresse können zudem so angepasst werden, dass sie mit denen der echten Adresse übereinstimmen – bei einem flüchtigen Blick fällt das leicht nicht auf.
Version 4.8.3 überprüft die Signaturen der eigenen Coins in unbestätigten Transaktionen, sodass gefälschte Transaktionen kaum noch in den Verlauf gelangen können. Aktualisiere so bald wie möglich über die offizielle Website auf die neue Version. Prüfe vor dem Signieren jeder Transaktion die vollständige Empfängeradresse und den Betrag. Verbinde dich nur mit Servern, denen du vertraust – das senkt das Risiko erheblich. Selbstverwahrung $BTC gibt Sicherheit, aber lass auch diesen Prüfschritt nicht aus: Vor dem Beschleunigen einer Überweisung noch einmal genau hinzusehen ist oft deutlich einfacher, als das Geld später zurückzuholen.
#BTC #钱包安全 #行情 stellt keine Anlageberatung dar