Du denkst, du klickst auf „Beschleunigen“
Dabei klickst du auf „Überweisen“
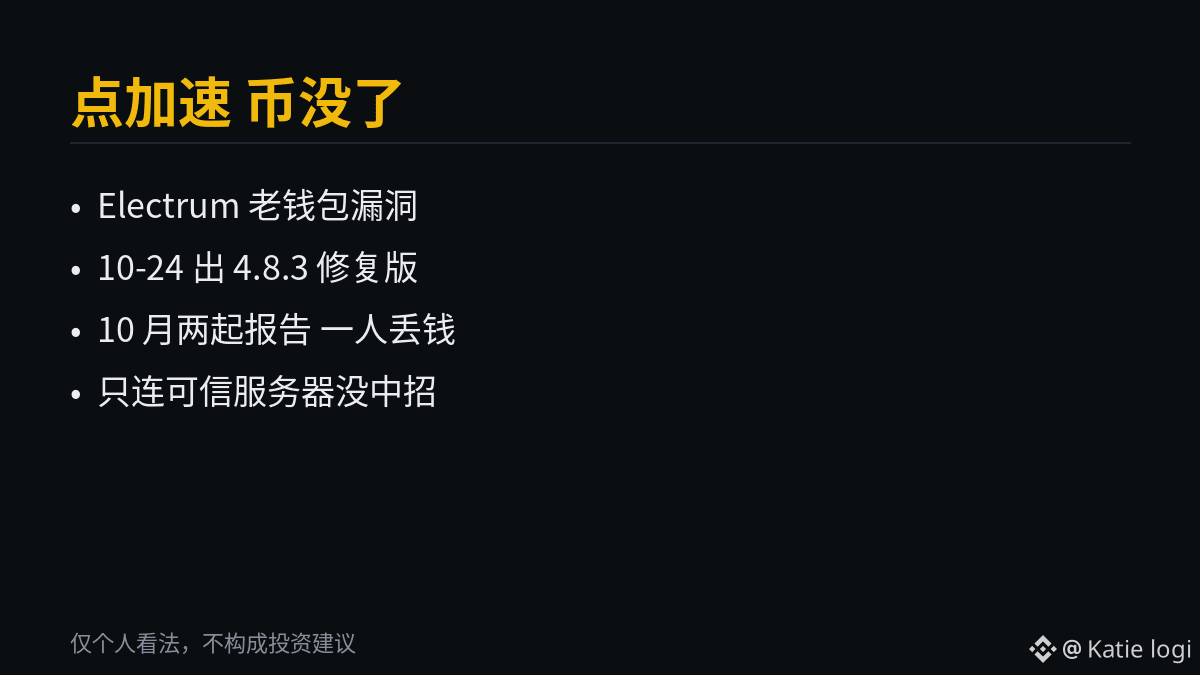
Die alte Wallet Electrum ist diesmal in eine ziemlich perfide Falle getappt
Am 26. Oktober berichtete CoinDesk darüber
Die Schwachstelle lag nicht im privaten Schlüssel, sondern in der unbestätigten Transaktion, die dir der Server anzeigte
Anders als eine Full Node muss Electrum externe Server nutzen, um Transaktionen abzufragen und zu verbreiten
Ältere Versionen vertrauten den vom Server gemeldeten ausstehenden Transaktionen, ohne die Signatur zu prüfen
Ein bösartiger Server konnte so deine noch nicht in die Blockchain aufgenommene Zahlung
heimlich durch eine gefälschte Transaktion ersetzen, deren Empfängeradresse dem Angreifer gehörte
Die gefälschte Transaktion hatte noch keine Gebühr und sah aus, als würde sie feststecken
Du zahltest eine Beschleunigungsgebühr, um sie anzustoßen
Daraufhin signierte die Wallet mit dieser gefälschten Transaktion eine gültige Ersatzversion
Das Geld landete direkt in der Tasche des Angreifers
Noch perfider: Die letzten vier Zeichen der gefälschten Adresse waren identisch mit denen der echten Adresse
Auf den ersten Blick war der Unterschied überhaupt nicht zu erkennen
Im Oktober gab es bereits zwei gemeldete Fälle
Beim ersten Fall am 11. Oktober ging es um eine Multisig-Wallet mit zwei Hardware-Geräten. Der Nutzer hatte die echte Zahlung auf beiden Geräten überprüft
Erst später bemerkte er, dass im Verlauf eine unbekannte ausgehende Transaktion aufgetaucht war. Damals ging kein Geld verloren
Beim zweiten Fall am 18. Oktober erhöhte ein Nutzer die Gebühr für die manipulierte Transaktion und verlor dabei Geld. Der offizielle Betrag wurde nicht bekannt gegeben
Auch wurde nicht genannt, welche bösartigen Server betroffen waren
Am 24. Oktober veröffentlichte das Team Version 4.8.3
Für die betreffenden unbestätigten Transaktionen wurde eine Signaturprüfung hinzugefügt
Wer eine ältere Version nutzt und sich mit einem bösartigen Server verbindet, ist weiterhin gefährdet
Wer sich nur mit eigenen Servern verbindet, war nicht betroffen
Eine alte Wallet ist nicht automatisch eine sichere Wallet
Diesmal wurde nicht dein Passwort gestohlen, sondern dein Vertrauen in die angezeigte ausstehende Transaktion ausgenutzt
Nur meine persönliche Meinung, keine Anlageberatung
#Electrum钱包漏洞 $BTC