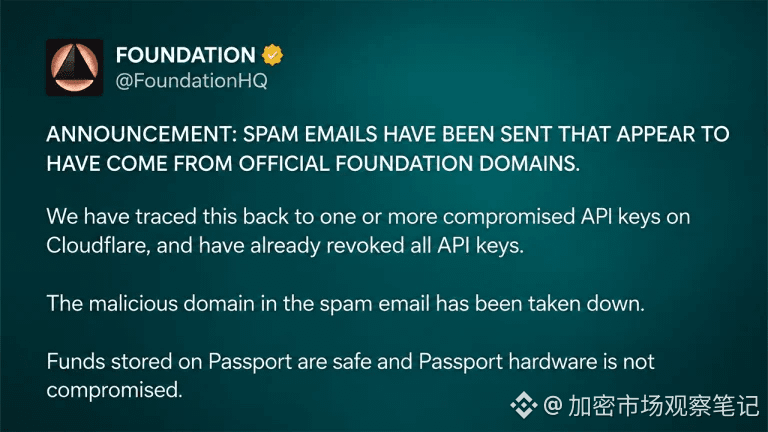
Heftig! Der Hardware-Wallet-Hersteller Foundation wurde Opfer eines Kundendatenlecks. Die Angreifer gaben sich zudem als offizieller Absender aus und verschickten E-Mails zu einem „dringenden Rückruf“ – dieser Gegensatz lässt einem wirklich das Blut in den Adern gefrieren. Der Vorfall wurde am Abend des 25. Oktober bekannt. Die Angreifer nutzten einen gestohlenen Cloudflare-API-Schlüssel, um Phishing-E-Mails über die offizielle Domain von Foundation zu versenden. Das Unternehmen erklärte, die Eindringlinge etwa zehn Minuten nach dem Eingang der ersten Nutzermeldungen entfernt zu haben. Das Guthaben auf den Passport-Geräten sei weiterhin sicher.
In den E-Mails wurde behauptet, es gebe ein Problem mit dem Displaymodul des Passport, durch das Bitcoin gestohlen werden könnte. Anschließend wurden die Nutzer auf eine gefälschte Website der Begleit-App Envoy geleitet und dazu verleitet, ihre Wiederherstellungsphrase einzugeben oder ihr Guthaben zu übertragen. Foundation hat die betreffenden API-Schlüssel widerrufen, die schädliche Domain abgeschaltet und weitere nicht autorisierte E-Mails verhindert. Das bedeutet jedoch nicht, dass das Problem mit den Kundendaten bereits vollständig aufgeklärt ist.
Besonders heikel ist, dass einige E-Mails echte Namen, Privatadressen, Telefonnummern und Informationen zu früheren Käufen enthielten. CEO Zach Herbert erklärte, eine Schwachstelle in einer selbst gehosteten Anwendung könnte zum Einbruch in die Backend-Infrastruktur geführt haben. Später verwies er auf Cal.com und sagte, die Angreifer könnten Zugriff auf das Support-Postfach für Kunden gehabt haben. Wie viele Informationen genau offengelegt wurden und wie viele Menschen die schädlichen E-Mails erhalten haben, ist bislang allerdings nicht bekannt. Auch ehemalige Bewerber, Personen, die Foundation vor einigen Jahren kontaktiert hatten, und Kunden, die die Löschung ihrer Daten beantragt hatten, berichteten, E-Mails erhalten zu haben.
Aus Sicht der Gerätesicherheit erklärte Foundation, betroffen seien Kommunikations- und Kundendatensysteme, nicht aber die Passport-Hardware – darunter Founder’s Edition, Core und Prime. Im Vergleich zum kürzlich von Keystone offengelegten Vorfall mit Kundendaten wird das Phishing-Risiko für Nutzer von Hardware-Wallets immer konkreter: Echte persönliche Informationen lassen gefälschte Mitteilungen glaubwürdiger wirken. Die Auswirkungen auf den BTC-Gesamtmarkt sind eher neutral, da der Originalbericht keine Auswirkungen auf das Bitcoin-Netzwerk oder den Preis erkennen lässt. Für betroffene Nutzer ist das Sicherheitsrisiko hingegen eher negativ. Wer seine Wiederherstellungsphrase offengelegt hat, sollte sein Guthaben mithilfe eines vertrauenswürdigen Geräts auf eine neu generierte Wallet übertragen. Was sollte für Hersteller von Hardware-Wallets als Nächstes Vorrang haben: die Offenlegung genauerer Details zur Schwachstelle oder ein besserer Schutz der Kundendaten?
$BTC $ETH
Quelle: Bitcoin.com News