


Von Foundation-Domains wurden Betrugs-E-Mails versendet. Das Unternehmen, das die Bitcoin-Hardware-Wallet Passport hergestellt hat, konnte sie auf mindestens einen durchgesickerten Cloudflare-API-Schlüssel zurückführen.
Am späten Abend des 25. Oktober widerrief das Unternehmen alle API-Schlüssel und erklärte, dass Passport-Geräte und die darauf verwahrten Bitcoins sicher seien.
Die Guthaben auf Passport sind sicher, erklärte das Unternehmen um 23:47 Uhr ET
Um 23:47 Uhr ET veröffentlichte Foundation die Warnung auf X. Spam-Nachrichten, die scheinbar von offiziellen Foundation-Domains stammten, waren bereits im Umlauf. Die darin enthaltene schädliche Domain wurde abgeschaltet.
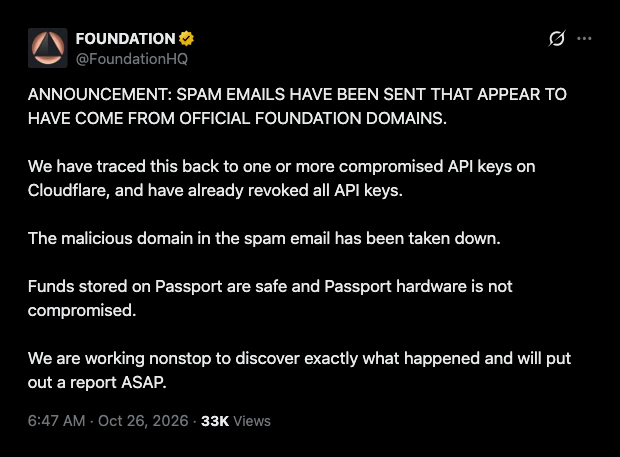 Foundations Warnung vor Spam-E-Mails, die @FoundationHQ am 26. Oktober 2026 auf X veröffentlichte.
Software kann mit einem API-Schlüssel ohne Passwort auf ein Konto zugreifen. Bei nur einem Datenleck kann jeder, der den Schlüssel hat, sich Zugang verschaffen.
»Auf Passport gespeicherte Gelder sind sicher, und die Passport-Hardware ist nicht kompromittiert«, erklärte das Unternehmen. Es arbeite rund um die Uhr daran, genau herauszufinden, was passiert sei, und werde einen Bericht veröffentlichen.
Laut Foundations Einrichtungsanleitung ist Passport Core ein Offline-Gerät, das zum Speichern von Schlüsseln und Signieren von Transaktionen verwendet wird. Jede Transaktion wird von einer gekoppelten Software-Wallet erstellt und vom Gerät genehmigt.
Passport-Käufer sagen, die Nachrichten enthielten ihre Namen und Adressen
Der X-Nutzer @crisisdot sagte um 23:29 Uhr ET, er habe eine Nachricht von hello@foundation.xyz erhalten, »in der stand, dass meine Passport-Gelder gefährdet seien und ich zu einer neuen Wiederherstellungsphrase wechseln solle«.
Derselbe Nutzer sagte, dass auch eine Website unter incident.foundation.xyz online sei und Foundations »E-Mail und DNS kompromittiert« seien. Zwischen 23:29 Uhr ET und 23:44 Uhr ET gingen drei Beiträge von Empfängern ein.
Alle wurden veröffentlicht, bevor sich Foundation äußerte.
Ein Kunde sagte, die Nachricht habe sich auf einen Kauf Mitte 2025 bezogen und die Spamfilter passiert.
Derselbe Käufer sagte, es habe den Anschein gemacht, als hätten die Betrüger eine Lieferadresse, einen Namen, eine E-Mail-Adresse und Kaufinformationen. Ein weiterer Empfänger sagte, dass sein Name, seine Adresse und seine E-Mail-Adresse in der E-Mail standen.
Foundation hat nicht mitgeteilt, ob auf Bestellinformationen von Kunden zugegriffen wurde oder woher die Absender die Informationen hatten. In der Datenschutzrichtlinie von Foundation steht, dass das Unternehmen verlorene Seed-Phrasen oder private Schlüssel nicht wiederherstellen kann und »niemals darum bitten wird, diese offenzulegen«.
Trezor war im September von einem ähnlichen Vorfall betroffen. Der Wallet-Hersteller warnte Nutzer vor einer gefälschten »Kritischen Sicherheitswarnung«, die am 9. September über seinen Drittanbieter für E-Mail-Dienste versendet wurde, berichtete Cryptopolitan.
Ein Empfänger berichtete, dass die Nachricht die DKIM-, SPF- und DMARC-Prüfungen bestanden habe. Trezor nahm die zum Versand verwendete Domain vom Netz.
Casa-CEO Nick Neuman sagte, BitBox-Nutzer schienen ähnliche E-Mails zu erhalten, und möglicherweise sei ein gemeinsam genutzter Anbieter für Marketing-E-Mails kompromittiert worden.
Eine Liste der Trezor-Käufer war bereits Wochen zuvor geleakt worden. Durch den Sicherheitsvorfall beim Versandpartner ShipMonk wurden die Namen, Adressen, Telefonnummern, E-Mail-Adressen und Bestelldaten von rund 80.700 Nutzern offengelegt.
Trezor erklärte, dass keine Geräte, privaten Schlüssel oder Wallet-Backups kompromittiert worden seien.
Krypto-Nachrichten nicht nur lesen, sondern verstehen. Abonniere unseren Newsletter. Er ist kostenlos.