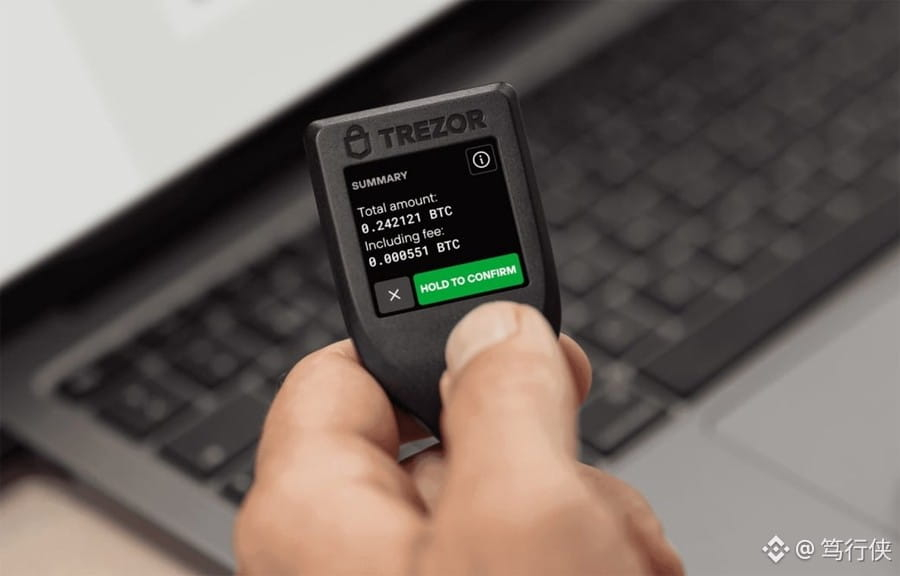
Früher musstest du dir nur einen Satz merken: „Solange der Private Key nicht verloren geht, sind die Coins sicher.“
Am 24. Oktober machte Electrum damit Schluss: Bei Nutzern, deren Private Keys auf zwei Trezor-Geräten lagen, wären die Coins beinahe trotzdem gestohlen worden.
Drei Fälle:
Bei zwei Angriffen am 11. und 18. Oktober verlor das zweite Opfer seine Coins direkt beim „Beschleunigen der Transaktion“.
Die Angriffsadresse war bis auf die letzten vier Stellen identisch und lockte mit null Gebühren dazu, auf „Beschleunigen“ zu klicken.
Ein ähnlicher Angriff erbeutete 2018 771 Coins $BTC .
Also nicht vorschnell sagen: „Hardware-Wallets sind nicht betroffen“ – das Opfer nutzte genau eine 3-aus-3-Konfiguration mit zwei Trezor-Geräten.
Das Prinzip in einem Satz: Eine Light-Wallet lädt die Blockchain nicht herunter und verlässt sich bei der Echtheit von Transaktionen vollständig auf fremde Server. Diese schlucken deine echte Zahlung und schieben eine gefälschte Transaktion unter. Klickst du auf „Beschleunigen“, unterschreibst du für den Dieb.
Einfach gesagt: Der Private Key schützt dein Recht zu signieren, nicht deine Augen. Die „Sicherheit“ einer Light-Wallet ist nur geliehen – der Server kann sie jederzeit zurücknehmen.
Was hat das mit deinen paar Coins zu tun? Führe diese vier Schritte der Reihe nach aus:
Aktualisiere ausschließlich über electrum.org auf Version 4.8.3 und prüfe die GPG-Signatur – kaum war die Warnung veröffentlicht, folgten schon gefälschte Updates und Phishing-Versuche.
Prüfe vor dem Signieren die vollständige Adresse und schau nicht nur auf die letzten vier Stellen – dieser Angriff zielte gezielt auf Menschen, die „nur auf die letzten Stellen“ achten.
Bei einer festhängenden, unbestätigten Transaktion: Prüfe zuerst die txid im Blockchain-Explorer und entscheide erst dann, ob du auf „Beschleunigen“ klickst.
Langfristig: Betreibe einen eigenen Node oder verwahre größere Beträge offline in einer Hardware-Wallet.
Risikohinweis:
Die Gesamtsumme der gestohlenen Coins und die Anzahl der bösartigen Server wurden bislang nicht bekannt gegeben.
Die Grenze für eine Neubewertung ist klar: Werden weitere Opfer bekannt, wird das Vertrauensproblem bei Light-Wallets zum branchenweiten Risiko – und Hardware-Wallets plus eigener Node werden vom „guten Rat“ zur „Pflicht“.
Prüfpunkt: spätere offizielle Angaben zum Ausmaß der Verluste.
Gestohlen hat er nicht deinen Private Key – sondern deine Gewohnheit, „kurz hinzuschauen und sich sicher zu fühlen“.
Die Checkliste steht: Auf Version 4.8.3 aktualisieren – am besten noch heute.
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞