🚨 WENN DEINE KRYPTO-PLATTFORM ODER WEBSITE NOCH MIT EINER VERWUNDBAREN PHP-VERSION LÄUFT, KÖNNTEN DEINE GELDER ERNSTHAFT GEFÄHRDET SEIN.
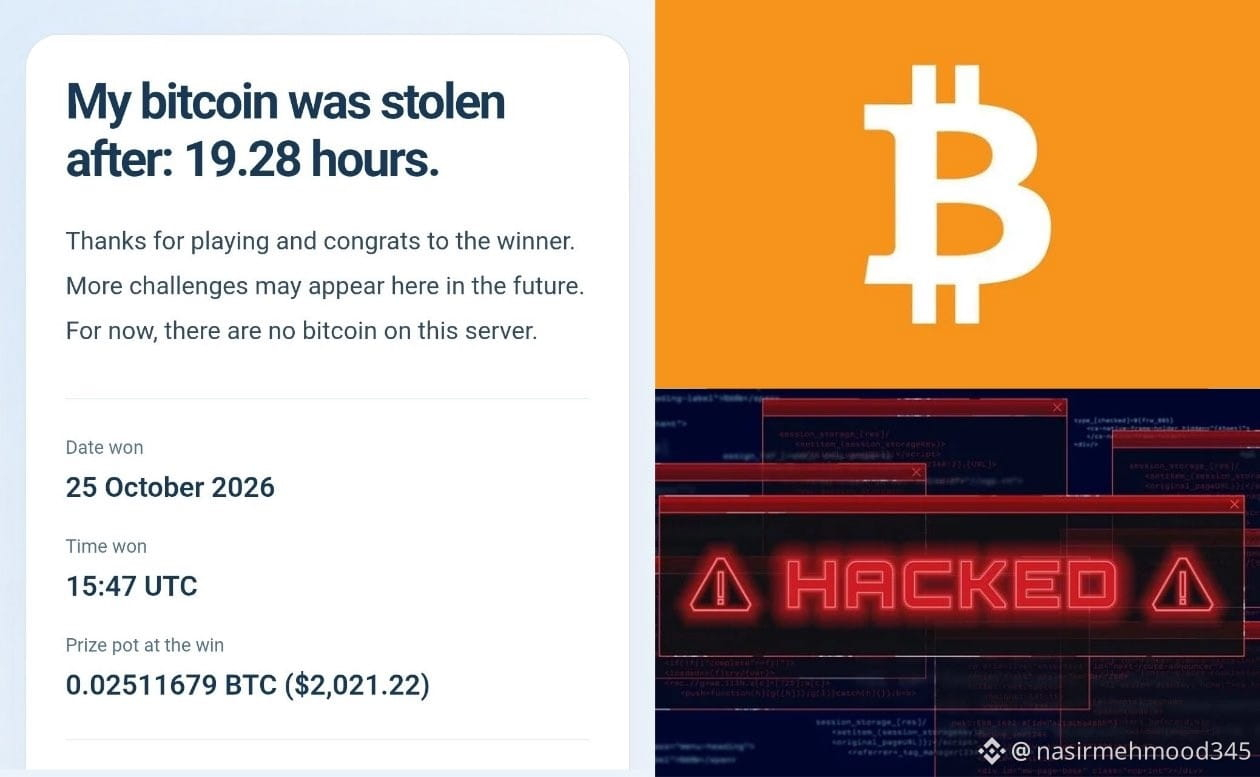
Ein Hacker hat gerade gezeigt, wie gefährlich die kürzlich entdeckten PHP-Sicherheitslücken sind, indem er innerhalb von nur 19 Stunden in einen Server eindrang.
Das ist passiert:
Ein Entwickler erstellte absichtlich eine verwundbare PHP-Website, setzte echtes Bitcoin aufs Spiel und forderte das gesamte Internet dazu heraus, sie zu hacken.
Wer die Sicherheitslücke ausnutzen und den privaten Schlüssel wiederherstellen konnte, sollte das Bitcoin gewinnen.
Mit der Challenge sollte getestet werden, ob die neu entdeckten PHP-Sicherheitslücken tatsächlich so gefährlich waren, wie Forschende gewarnt hatten.
In nur 19,28 Stunden hackte jemand erfolgreich den Server und stellte den geheimen Schlüssel wieder her.
Der Preis betrug 0,02511679 BTC im Wert von rund 2.021 $.
Das beweist, dass die Bedrohung real ist und nicht bloß eine weitere übertriebene Sicherheitswarnung.
Angreifer, die diese Sicherheitslücken ausnutzen, könnten möglicherweise Zugriff auf sensible Serverdaten erhalten, darunter Passwörter, Zugangsdaten und private Krypto-Schlüssel.
Und wenn diese Schlüssel kompromittiert werden, könnten die damit kontrollierten Gelder gestohlen werden.
Wenn du eine Krypto-Plattform oder einen Dienst nutzt, der auf verwundbaren PHP-Servern basiert, solltest du diese Warnung ernst nehmen.
$BTC