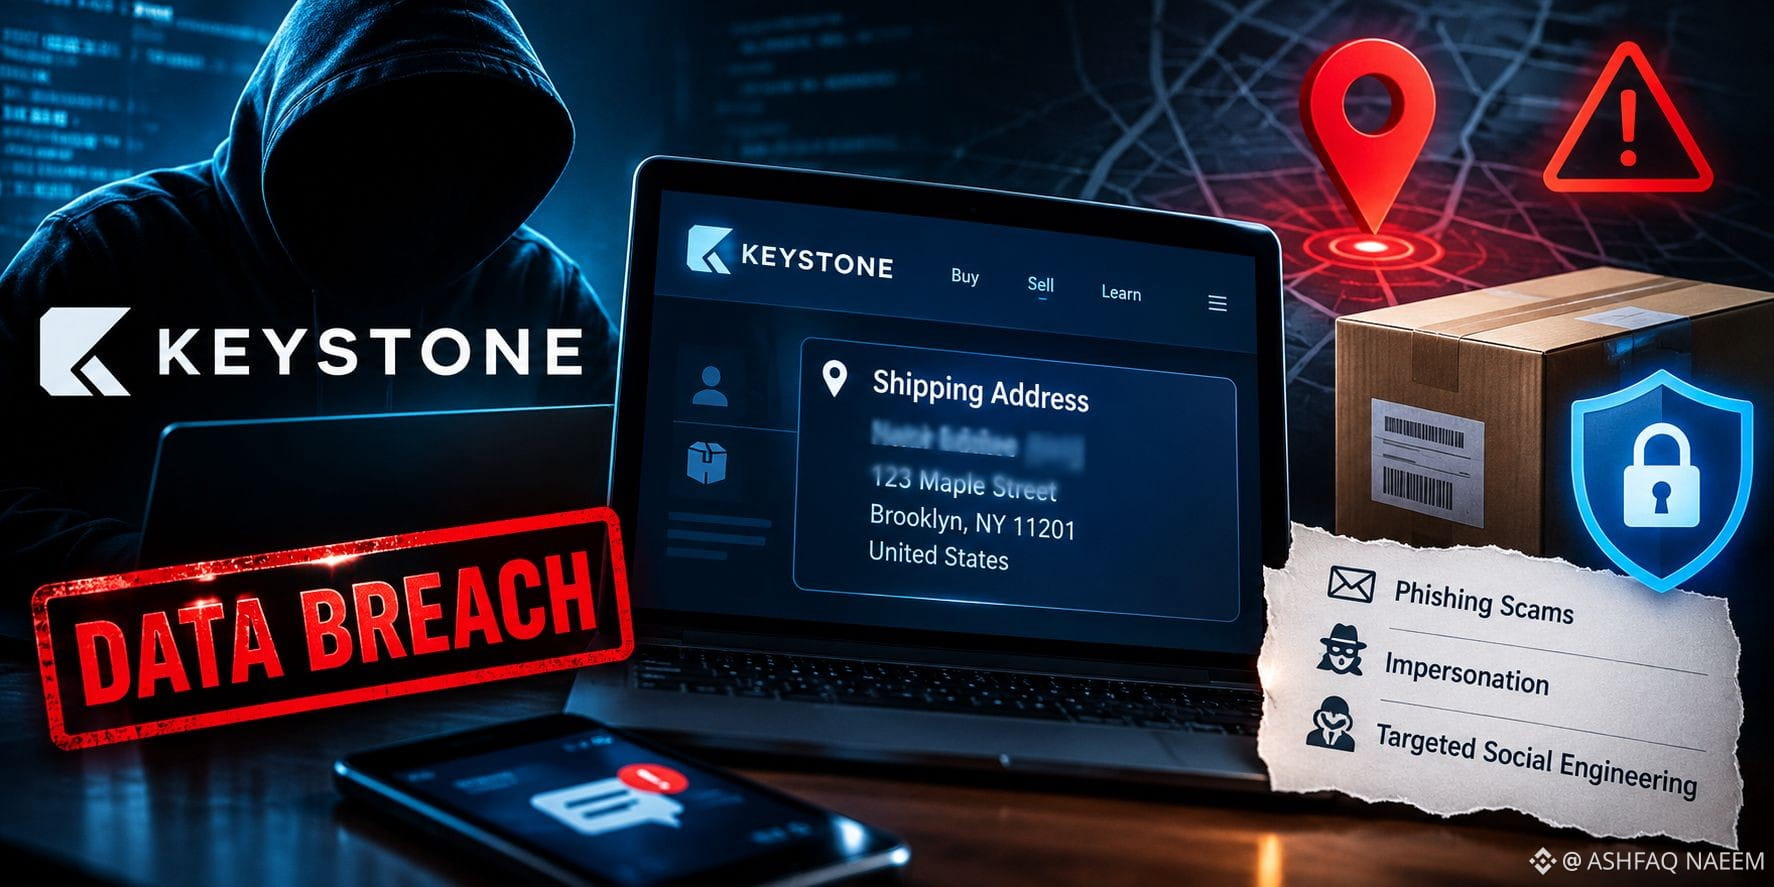
🚨 DATENLECK AUF DER KEYSTONE-WEBSITE LÖST ERNSTE DATENSCHUTZWARNUNG AUS
Eine Sicherheitslücke auf einer Website kann weit mehr offenlegen, als Kunden erwarten
Berichten über das Datenleck auf der Keystone-Website zufolge könnten die Lieferadressen von Käufern offengelegt worden sein. Das weckt Bedenken hinsichtlich des Datenschutzes und der Datensicherheit von Kunden
Das Risiko geht über unerwünschte Nachrichten hinaus, denn offengelegte Lieferdaten könnten für Phishing-Betrug, Identitätsbetrug oder gezielte Manipulation missbraucht werden
Betroffene Käufer sollten besonders auf verdächtige Lieferbenachrichtigungen, unerwartete Nachrichten und Aufforderungen achten, persönliche oder finanzielle Informationen preiszugeben
Vertrauen Sie niemals einem Link, nur weil eine Nachricht scheinbar von einem Lieferdienst oder einer bekannten Marke stammt
Die zentrale Erkenntnis ist klar
In der digitalen Wirtschaft ist der Schutz von Kundendaten genauso wichtig wie der Schutz der Kundengelder
Sind Sie der Meinung, dass Unternehmen härter bestraft werden sollten, wenn Lieferinformationen von Kunden offengelegt werden
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC