#KeystoneWebsiteDatenleckLegtLieferadressenVonKäufernOffen
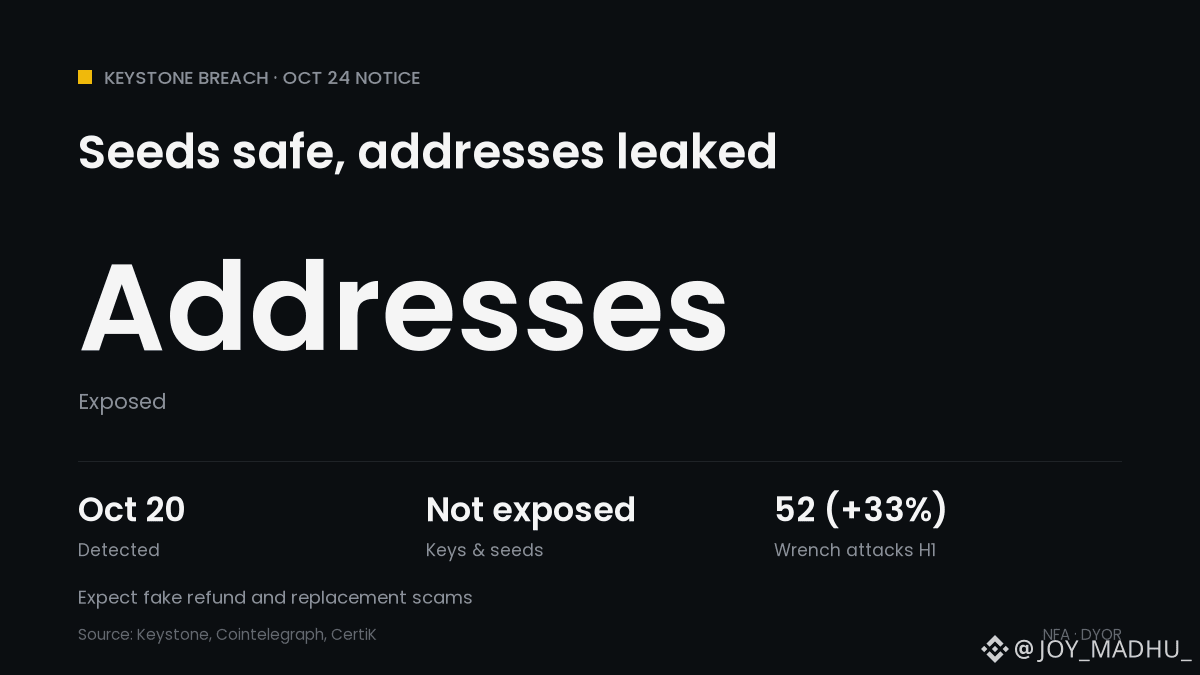
📦 Keystone-Datenleck: Deine Seed-Phrase ist sicher, deine Adresse nicht
📅 20. Okt.: Unbefugter Zugriff auf Keystones Shopify-Shop entdeckt
🔍 23. Okt.: Bestätigt, dass ein Dritter Kundendaten zu Lieferungen erlangt hat
📄 Offenbart: Namen, Kontaktdaten, Adressen, bestellte Artikel und Preise
✅ Nicht offengelegt: Wiederherstellungsphrasen, private Schlüssel, Wallet-Passwörter, Zahlungsdaten
⚠️ Einige Käufer aus dem Jahr 2024 erhielten Benachrichtigungen, obwohl eine Löschfrist von 180 Tagen gilt
📞 Nutzer berichten bereits von Betrugsanrufen, bei denen alte Bestellungen erwähnt werden
📊 CertiK zählte im ersten Halbjahr 2026 52 Schraubenschlüssel-Angriffe – 33 % mehr als im Vorjahr
Was das für Krypto bedeutet: Es gingen keine Gelder verloren und $BTC Sicherheit ist nicht das Problem, aber eine geleakte Käuferliste kennzeichnet Personen als wahrscheinliche Krypto-Holder. Keystone wird dich niemals nach deiner Seed-Phrase fragen.
Würdest du eine Hardware-Wallet mit einem Postfach oder einer Alias-Adresse kaufen? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin