#keystone网站遭入侵泄露买家收货地址
【Folge Laojiu – dein Vermögen liegt in deiner Hand】 Die Adressen auf der Blockchain sind anonym, du aber nicht mehr. Ein altes iPhone ist die einzig richtige Lösung.
Viele Menschen kaufen Hardware-Wallets, um ihre privaten Schlüssel offline zu speichern und ihre Vermögenswerte selbst zu kontrollieren. Doch dieser Vorfall erinnert uns daran: Eine ausreichend sichere Wallet bedeutet nicht, dass auch der gesamte Kaufprozess sicher ist.
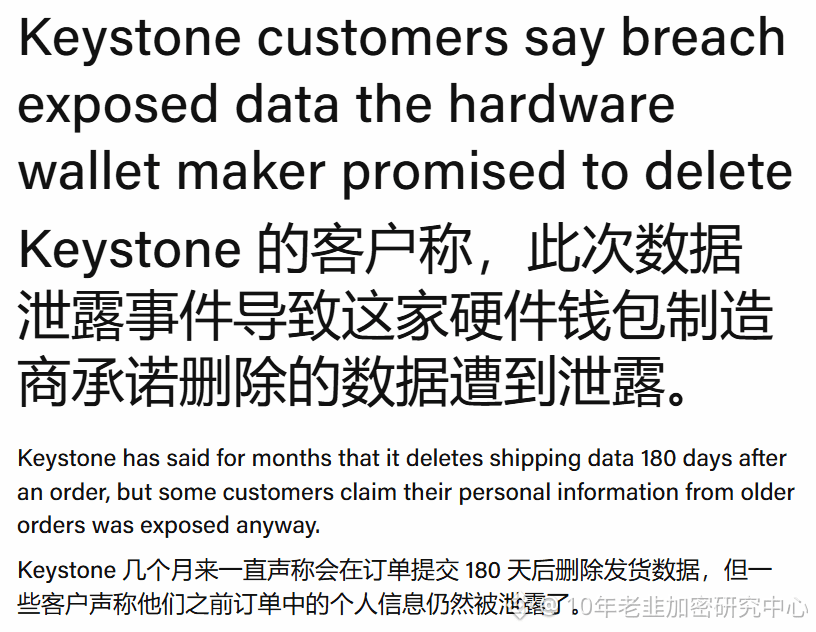
Am 24. Oktober gab der Hardware-Wallet-Hersteller Keystone bekannt, dass am 20. Oktober unbefugte Zugriffe auf seiner offiziellen Website festgestellt worden waren. Das Unternehmen bestätigte anschließend, dass Dritte auf einige Kundendaten zugegriffen hatten, darunter Namen, Kontaktdaten, Lieferadressen sowie Bestelldetails wie gekaufte Produkte und Preise. Die Zahl der Betroffenen und die Identität der Angreifer wurden bislang nicht bekannt gegeben.
I. Warum ist der Vorfall so schwerwiegend, obwohl keine privaten Schlüssel offengelegt wurden?
Keystone erklärte, dass Zahlungskartendaten, Bankinformationen, Wiederherstellungsphrasen, private Schlüssel und Wallet-Passwörter von dem Vorfall nicht betroffen seien. Daher könne man ihn derzeit nicht unmittelbar mit einem Diebstahl von Wallet-Vermögen gleichsetzen.
Das Problem ist jedoch, dass die offengelegten Bestelldaten Betrügern verraten könnten, wer eine Hardware-Wallet gekauft hat, welche Kontaktdaten diese Person verwendet und sogar, wo sie wohnt. Werden solche Informationen miteinander verknüpft, können sie für gezielte Phishing-Angriffe und gefälschte Kundenservice-Kontakte genutzt werden oder sogar reale Sicherheitsrisiken mit sich bringen. Für Nutzer von Kryptowährungen ist ein Verlust der Privatsphäre manchmal nur der erste Schritt eines Angriffs.
II. Besonders auf der Hut sein sollte man vor den Betrugsversuchen, die jetzt folgen
Keystone erklärte, das Unternehmen habe die betreffenden Zugriffe blockiert, die Sicherheitslücke behoben und damit begonnen, betroffene Nutzer zu benachrichtigen. Zugleich warnte es vor Anrufen, SMS und E-Mails, in denen sich jemand als offizieller Vertreter ausgibt.
Besondere Vorsicht ist bei Nachrichten geboten, in denen eine Rückerstattung, ein Ersatzgerät, die Reparatur der Wallet oder Hilfe bei einem Bestellproblem angeboten wird. Wenn Betrüger echte Kaufdaten kennen, gewinnen sie oft leichter Vertrauen als mit gewöhnlichen Spam-Nachrichten.$BTC $ETH $BMT