#electrum钱包漏洞致资金被盗
【关注老韭 财富你有】比特币钱包真的会“自己把钱送出去”?Electrum高危漏洞已致用户资金被盗!
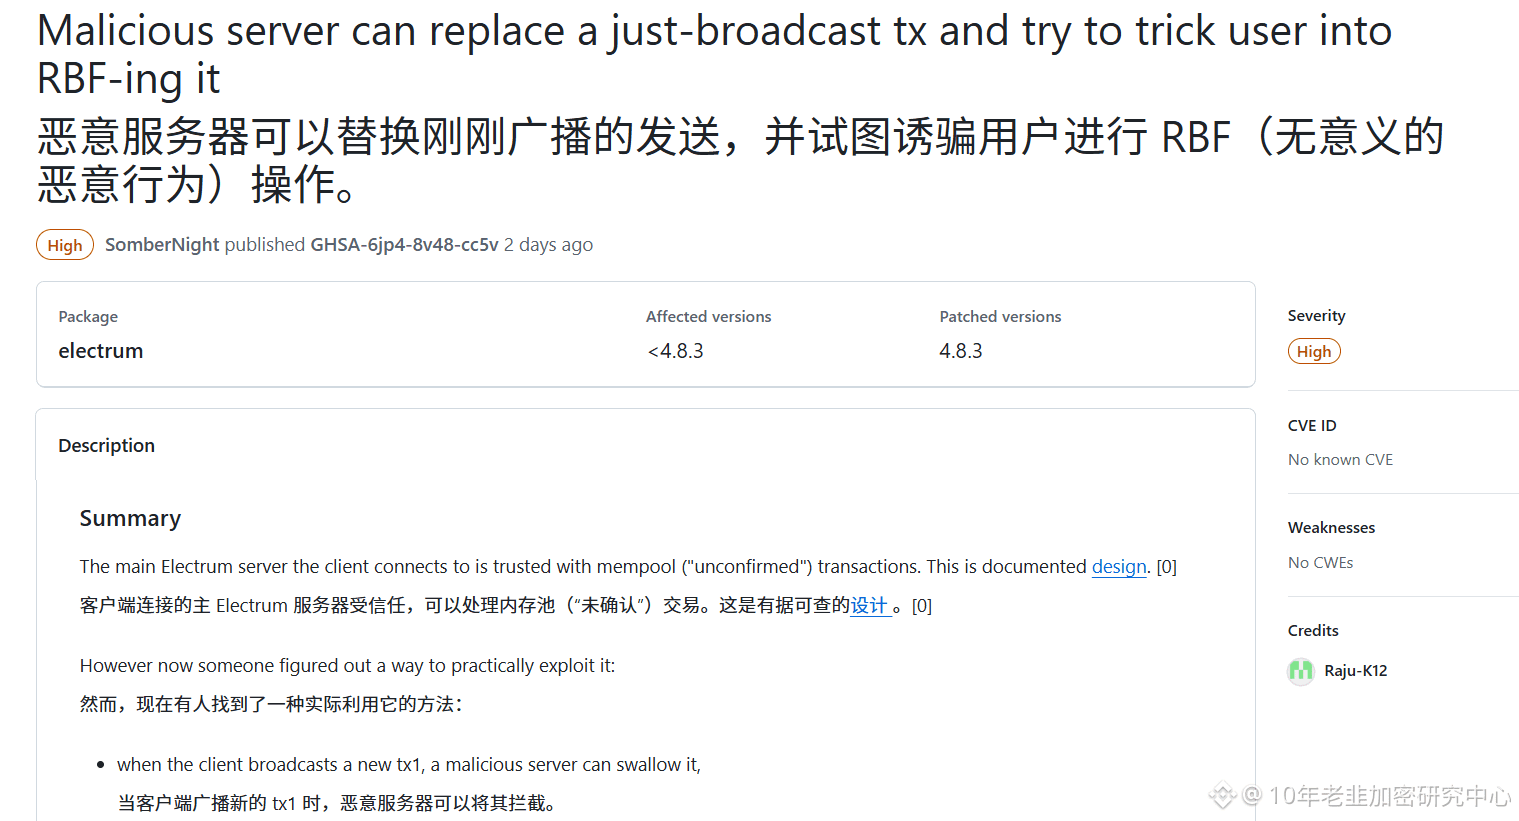
这次不是假钱包,也不是用户泄露了私钥,而是一个利用交易确认机制的攻击套路,连正常的钱包操作都可能被利用。10月24日,Electrum官方披露高危安全漏洞,所有低于4.8.3的版本都受到影响。开发团队确认,已经有恶意服务器在实际利用这一漏洞,并收到两起用户报告,其中一人确认损失了资金。
一、攻击者是怎么下手的?
简单来说,攻击者可以通过恶意服务器拦截用户刚发出的交易,再在钱包历史记录中显示一笔被篡改的待确认交易,把收款地址替换成攻击者自己的地址。
真正危险的一步,是用户发现交易迟迟没有确认,于是点击RBF(通过提高手续费加速交易)。
在受影响的旧版本中,钱包可能会为这笔伪造交易重新签名,最终让用户把BTC转给攻击者。更隐蔽的是,攻击者还会刻意让假地址的末尾四位与原地址一致,降低用户发现异常的概率。
二、这是不是意味着所有Electrum用户都被盗了?
当然不是。漏洞影响的是4.8.3之前的版本,而且攻击依赖恶意服务器及后续签名操作。官方表示,使用自己运行或信任的服务器的用户不受这次攻击方式影响。
目前官方披露了两起相关用户报告,其中一起发生了实际资金损失,但被盗总金额和恶意服务器身份尚未公布。
三、这件事对整个加密行业有什么警示?
很多人认为,只要私钥不泄露,资产就绝对安全。但这次事件提醒我们:钱包展示的交易信息、连接的服务器,以及最终签署的交易内容,同样可能成为风险入口。
对于BTC持有者,最实际的做法是尽快升级至Electrum 4.8.3或更高的安全版本,并且在任何签名操作前核对完整收款地址和金额。不要只看地址末尾几位