

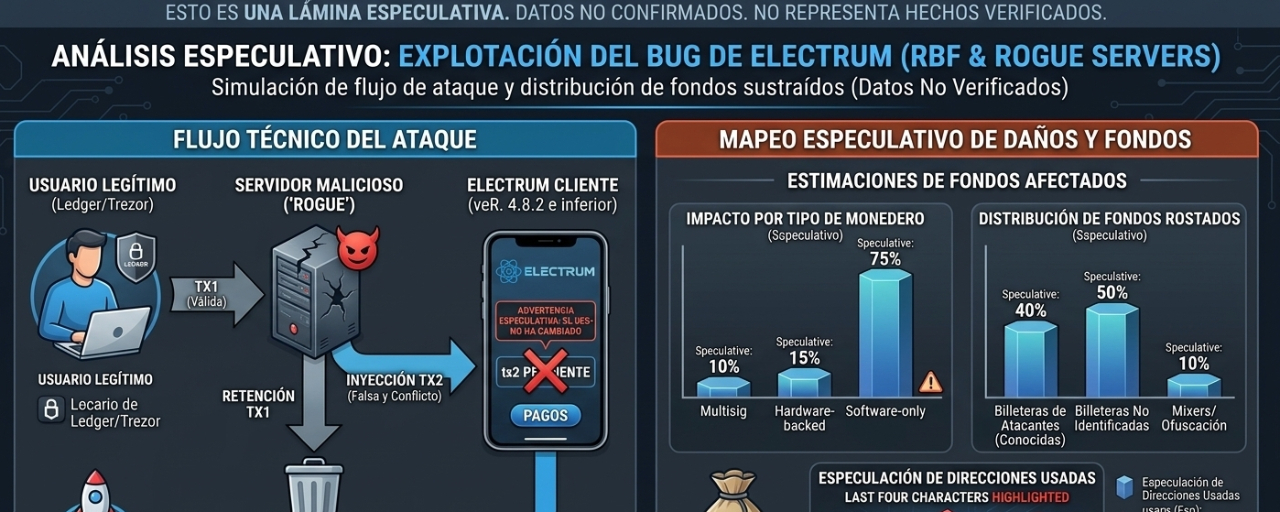

⚠️#electrumwalletbugletrogueserversstealfunds ⚠️ Verschleierungstaktik: Um zu verhindern, dass der Austausch der Zieladresse bei schnellen Überprüfungen auf kleinen Bildschirmen auf den ersten Blick entdeckt wurde, nutzten die Angreifer Computerprogramme, um Millionen möglicher Ziel-Wallets vorab zu generieren, bis sie Adressen fanden, deren letzte vier Zeichen exakt mit denen der ursprünglichen Adresse des tatsächlichen Empfängers übereinstimmten
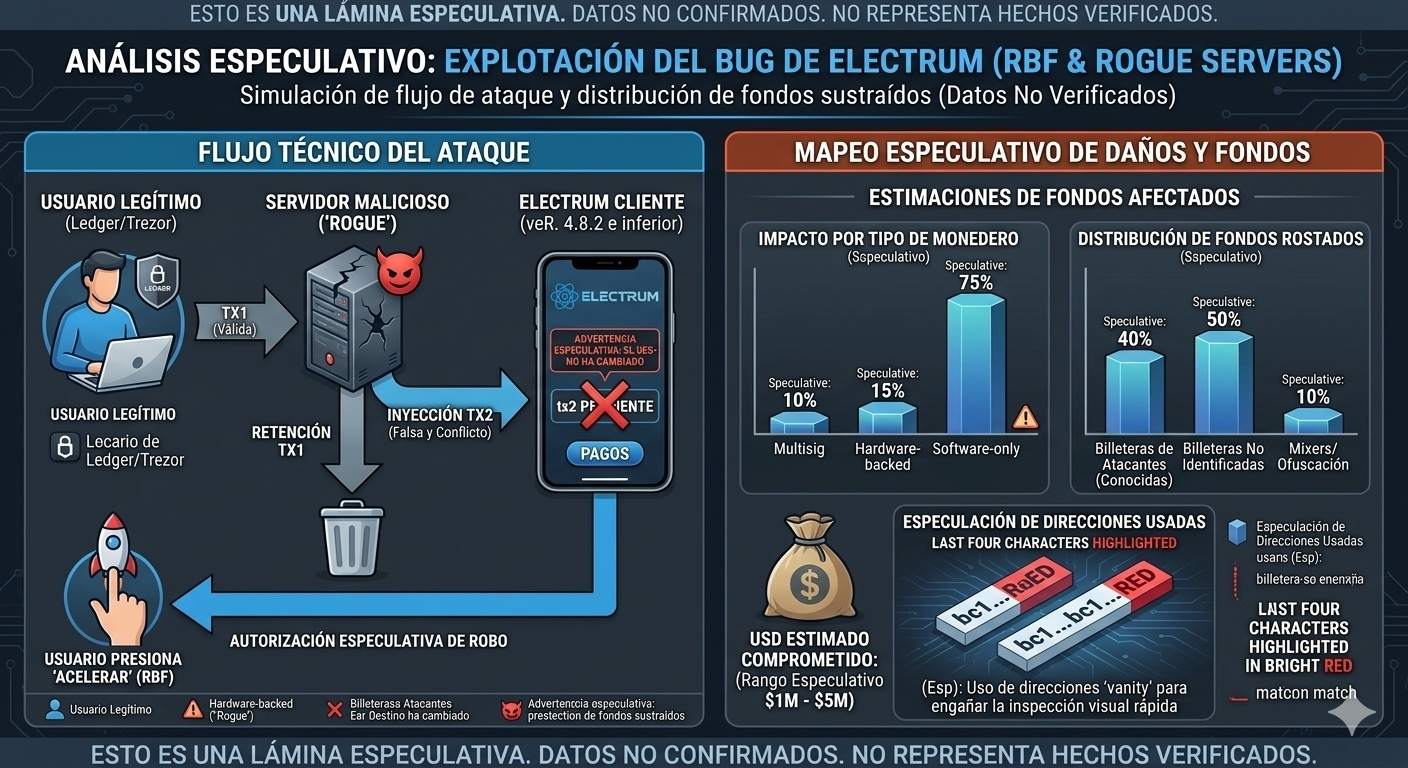
⚠️Das Sicherheitsökosystem von Bitcoin steht unter höchster Alarmbereitschaft, nachdem die aktive Ausnutzung einer kritischen Schwachstelle in der Electrum-Software-Wallet bestätigt wurde. Sie ermöglicht es bösartigen Servern (Rogue-Servern), ausstehende Transaktionen zu manipulieren und Gelder der Nutzer zu stehlen .
⚠️Das Entwicklerteam des Open-Source-Projekts reagierte umgehend und veröffentlichte Version 4.8.3, um den Angriffsvektor einzudämmen Crowdfund Insider. Im Folgenden werden die technische Funktionsweise des Exploits, die Schadensmeldungen und die sofortigen Gegenmaßnahmen ausführlich erläutert:
⚠️Technischer Angriffsmechanismus: Die RBF-Falle
⚠️Der Exploit nutzt das grundlegende Design von Lightweight Clients (oder SPV-Clients) aus. Diese überlassen das Auslesen des Verlaufs unbestätigter Transaktionen (Mempool) und die Gebührenschätzung bewusst externen Remote-Servern Crowdfund Insider.
⚠️Der Angriff läuft über den folgenden Abfangprozess ab:
1. Verbergen der ursprünglichen Order (tx1): Wenn ein legitimer Nutzer eine gültige Überweisung (tx1) an einen vertrauenswürdigen Empfänger initiiert und übermittelt, fängt der bösartige Server, mit dem er verbunden ist, die Order ab und hält sie absichtlich zurück, damit sie sich nicht im globalen Node-Netzwerk verbreitet The Defiant.
⚠️2. Einschleusen der betrügerischen Transaktion (tx2): Anstatt den ursprünglichen Vorgang im Transaktionsverlauf der Wallet anzuzeigen, sendet der Server eine manipulierte, widersprüchliche Transaktion (tx2), in der die Adresse des legitimen Empfängers durch eine Wallet ersetzt wurde, die der Angreifer kontrolliert The Defiant.
⚠️3. Fehlende Validierung durch ältere Clients: Diese neue gefälschte Transaktion enthält ungültige kryptografische Signaturen. Electrum-Version 4.8.2 und älter prüften die Signaturen unbestätigter Blöcke jedoch nicht automatisch. Daher verarbeitete die grafische Benutzeroberfläche sie einfach und zeigte sie als legitime ausstehende Transaktion an . Um Nutzer in die Irre zu führen, richteten die Angreifer die Überweisung ohne Netzwerkgebühr ein, sodass sie im Verlauf des Opfers optisch „festzustecken“ schien .
⚠️4. Auslösen der RBF-Falle: Wegen der scheinbaren Verzögerung der Überweisung greift der Nutzer ganz selbstverständlich auf die integrierte Replace-by-Fee-Funktion (RBF) zurück, um die Netzwerkgebühr zu erhöhen und die Verarbeitung zu beschleunigen . Beim Betätigen dieser Schaltfläche liest die Wallet-Software die manipulierten Daten (tx2), erstellt die Transaktionsstruktur neu, berechnet die neue Gebühr und fordert den Nutzer zur abschließenden Signatur auf. Sobald das Opfer die Gebührenerhöhung mit seinen privaten Schlüsseln oder seiner Hardware-Wallet bestätigt, legitimiert es die Adresse des Hackers und setzt den unumkehrbaren Diebstahl in der Blockchain in Gang The Defiant.
⚠️Verschleierungstaktik: Damit die Änderung des Empfängers bei einer schnellen Prüfung auf kleinen Bildschirmen nicht sofort auffiel, nutzten die Angreifer Computerprogramme, um massenhaft Millionen von Ziel-Wallets zu generieren, bis sie Adressen fanden, deren letzte vier Zeichen exakt mit denen der ursprünglichen Adresse des tatsächlichen Empfängers übereinstimmten .
⚠️Bestätigte Vorfälle und Alarmstatus
⚠️Die Sicherheitslücke wurde intern entdeckt und offengelegt, nachdem die ersten Vorfälle in der globalen Bitcoin-Community gemeldet worden waren X / @BitcoinNewsCom:
⚠️• Erste Meldung (11. Oktober): Ein Nutzer mit einer fortgeschrittenen Multisignatur-Wallet-Konfiguration (2-von-3-Multisig), die durch zwei Hardwaregeräte der Marke Trezor abgesichert war, entdeckte komplexe Auffälligkeiten . Obwohl er das ursprüngliche Transaktionsziel auf beiden Displays physisch überprüft hatte, fand er erstaunt einen völlig anderen ausgehenden Eintrag im sekundären Verlauf. Er meldete keinen endgültigen Verlust von Geldern, da er den Vorgang rechtzeitig abbrach .
⚠️• Bestätigter Diebstahl (18. Oktober): Ein zweiter Nutzer fiel dem Manipulationsangriff zum Opfer, nachdem er einer manuellen Erhöhung der Netzwerkgebühren für die abgefangene Transaktion zugestimmt hatte. Dabei wurde der vollständige Diebstahl seiner Krypto-Assets auf die Konten des Angreifers bestätigt . Die Identitäten der bösartigen Server und die Gesamtmenge der gestohlenen Bitcoins werden vom technischen Entwicklungsteam vertraulich untersucht Binance / Square.
⚠️Bemerkenswert ist, dass dieselbe architektonische Schwäche – die fehlende Signaturvalidierung im lokalen Mempool – gleichzeitig auch die Multisignatur-Wallet Cake Wallet betraf und branchenweit eine zeitgleiche Bereitstellung von Patches erforderlich machte .
⚠️Maßnahmen und verbindlicher Schutzleitfaden
⚠️Nach der Veröffentlichung von Electrum Version 4.8.3 wurden verbindliche Anweisungen zum Schutz des digitalen Vermögens der Nutzer festgelegt:
⚠️1. Sofortiges und sicheres Update: Alle Nutzer weltweit werden dringend aufgefordert, die neueste Version ausschließlich von der offiziellen Projektdomain herunterzuladen / . Es ist äußerst wichtig, die kryptografischen Signaturen des Downloads zu überprüfen und keine privaten Nachrichten, Pop-up-Fenster in einer veralteten Wallet oder Links in E-Mails zu beachten, die angebliche direkte Updates anbieten, da es sich um alternative Malware-Klone handeln könnte / .
⚠️2. Absolute manuelle Validierung: Bis sämtliche Computersysteme auf Version 4.8.3 migriert wurden (die eine automatisierte Signaturprüfung für unbestätigte Transaktionen der eigenen Wallet hinzufügt), ist die einzige wirksame Sicherheitsbarriere die menschliche Sichtprüfung Crowdfund Insider. Jeder Nutzer muss die vollständige Zieladresse und den Geldbetrag überprüfen, bevor er eine Signatur autorisiert. Dabei müssen auch Gebührenerhöhungen durch RBF sorgfältig geprüft werden X / @BitcoinNewsCom. Eine schnelle Prüfung der ersten oder letzten Zeichen ist nicht mehr sicher .
⚠️3. Verbindung zu eigenen Nodes: Nutzer, die die Electrum-Oberfläche so konfiguriert haben, dass sie ausschließlich mit ihren eigenen persönlichen Servern oder vertrauenswürdigen vollständigen Bitcoin-Nodes kommuniziert, sind vor diesem Angriff vollständig geschützt. Der Exploit erfordert nämlich zwingend eine direkte Verbindung zu einer von feindlichen Akteuren kontrollierten Netzwerkinfrastruktur Binance / Square.$BTC $ETH $ADA


