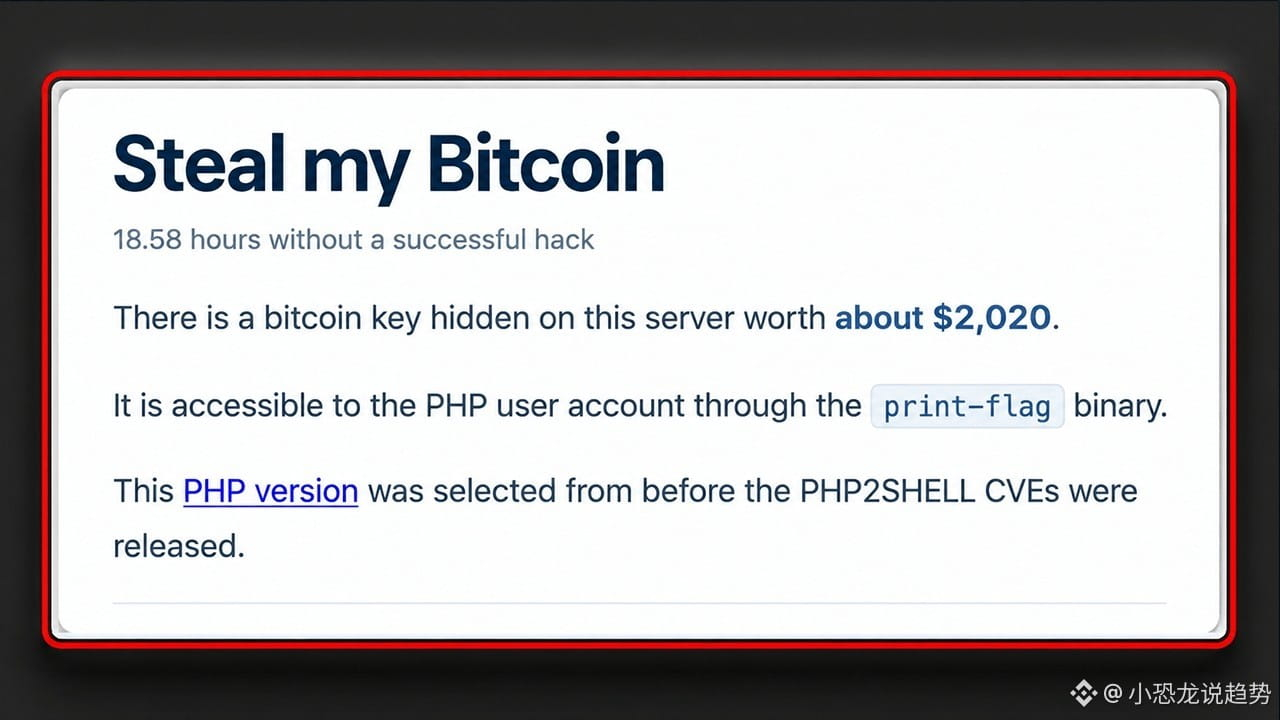
2.000 Dollar in Bitcoin lagen 25 Stunden lang online – und kein Hacker auf der Welt hat sie mitgenommen 🦖
📣 盘面异动群里喊
Eine Website namens Steal My Bitcoin ließ absichtlich einen ungepatchten PHP-Server offen und versteckte darin den privaten Schlüssel zu einer Bitcoin-Wallet. Wer ihn zuerst fand, durfte das Geld abheben. Das Preisgeld betrug zunächst nur 500 Dollar, wuchs dank Spenden von Nutzerinnen und Nutzern aber auf rund 2.000 Dollar – umgerechnet etwa 0,025 Bitcoin. Mehr als 17 Stunden nach dem Start war die Wallet noch immer leer. Als unabhängige Medien darüber berichteten, hatte sie bereits über 25 Stunden durchgehalten.
Die Regeln waren streng: Angriffe waren nur auf die Webanwendung und den PHP-Container erlaubt. Der Host durfte nicht angegriffen werden, die Infrastruktur nicht beschädigt und der Server nicht überlastet werden. Sämtliche Aktionen wurden protokolliert. Kurz gesagt: Es war ein öffentliches Bug-Bounty-Experiment. Es ging nicht ums Geldverdienen, sondern darum zu zeigen, dass eine Bitcoin-Wallet nicht einfach durch die beängstigendste Sicherheitslücke des Jahres leergeräumt werden kann 💰
Auf dem Server lief PHP 8.4.26 – eine Version, die genau von zwei schwerwiegenden Sicherheitslücken betroffen ist, die unter dem Namen PHP2Shell zusammengefasst werden: CVE-2026-109618 und CVE-2026-109619. Beide haben einen Schweregrad von 9,2 und betreffen die Speicherverwaltung. Bei bestimmten Konfigurationen können Angreifer ohne Anmeldung aus der Ferne Befehle ausführen. Der offizielle Notfall-Patch erschien erst am 21. Oktober. Regierungsbehörden in den Niederlanden, Australien, Japan, Finnland und anderen Ländern nahmen ihre Websites noch am selben Tag vorsorglich vom Netz.
Doch am nächsten Tag nahm die Geschichte eine Wendung. Der unabhängige Forscher LiveOverflow veröffentlichte eine Analyse der Website. Anhand der Antwort-Header erkannte er nginx und PHP 8.4.26 und verglich das Verhalten wiederholt mit einer lokalen Umgebung. Dabei stellte er fest, dass die Reaktionen am ehesten darauf hindeuteten, dass nginx Anfragen an den in PHP integrierten Kommandozeilenserver weiterleitete. Außerdem wurde eine statische index-Seite ausgeliefert, ohne das index-Skript auszuführen. Wenn diese Einschätzung stimmt, gab es auf diesem Rechner für die beiden Sicherheitslücken mit Schweregrad 9,2 schlicht keinen Angriffsweg. Die Hacker kamen nicht durch – die Tür war dort gar nicht erst geöffnet ⚠️
Meiner Meinung nach liegt der wahre Wert dieser Sache nicht darin, wer die 2.000 Dollar bekommt, sondern darin, dass sie einen oft übersehenen Unterschied deutlich macht: Dieselbe Sicherheitslücke kann je nach Bereitstellung ein völlig unterschiedliches Risiko darstellen. Bei manchen steht die Tür sperrangelweit offen, bei anderen gibt es dahinter noch eine weitere Wand. Deshalb taugt es grundsätzlich nicht als Maßstab für die Gefährlichkeit einer Sicherheitslücke, ob ein System gehackt wurde oder nicht. Umgekehrt gilt dasselbe: Wenn bei einer öffentlichen Challenge niemand einbricht, heißt das nicht, dass die Sicherheitslücke erfunden ist.
Der Schweregrad von 9,2 ist real. Der Patch vom 21. Oktober ist ebenfalls real. Aktualisieren muss man trotzdem.
Bitcoin steht derzeit bei 80.388 Dollar und ist in 24 Stunden um 0,18 % gefallen. Ethereum liegt bei 2.340 Dollar. Am Markt tut sich nicht viel – aber mit dem Patch auf einem Server darf man keinen einzigen Tag warten.
Wenn in deiner Produktionsumgebung noch eine betroffene PHP-Version läuft: Würdest du zuerst den Betrieb stoppen und aktualisieren oder lieber noch zwei Tage abwarten? Schreib’s in die Kommentare 👀
Tippe auf mein Profilbild, um den Livestream anzusehen.
Jeden Tag halten wir dich über On-Chain-Sicherheit und die neuesten Bitcoin-Themen auf dem Laufenden. Wir berichten nicht nur, was passiert ist, sondern erklären dir auch die Hintergründe und Chancen 👀🚀