Wer Electrum verwendet, sollte heute am besten auf Version 4.8.3 aktualisieren.
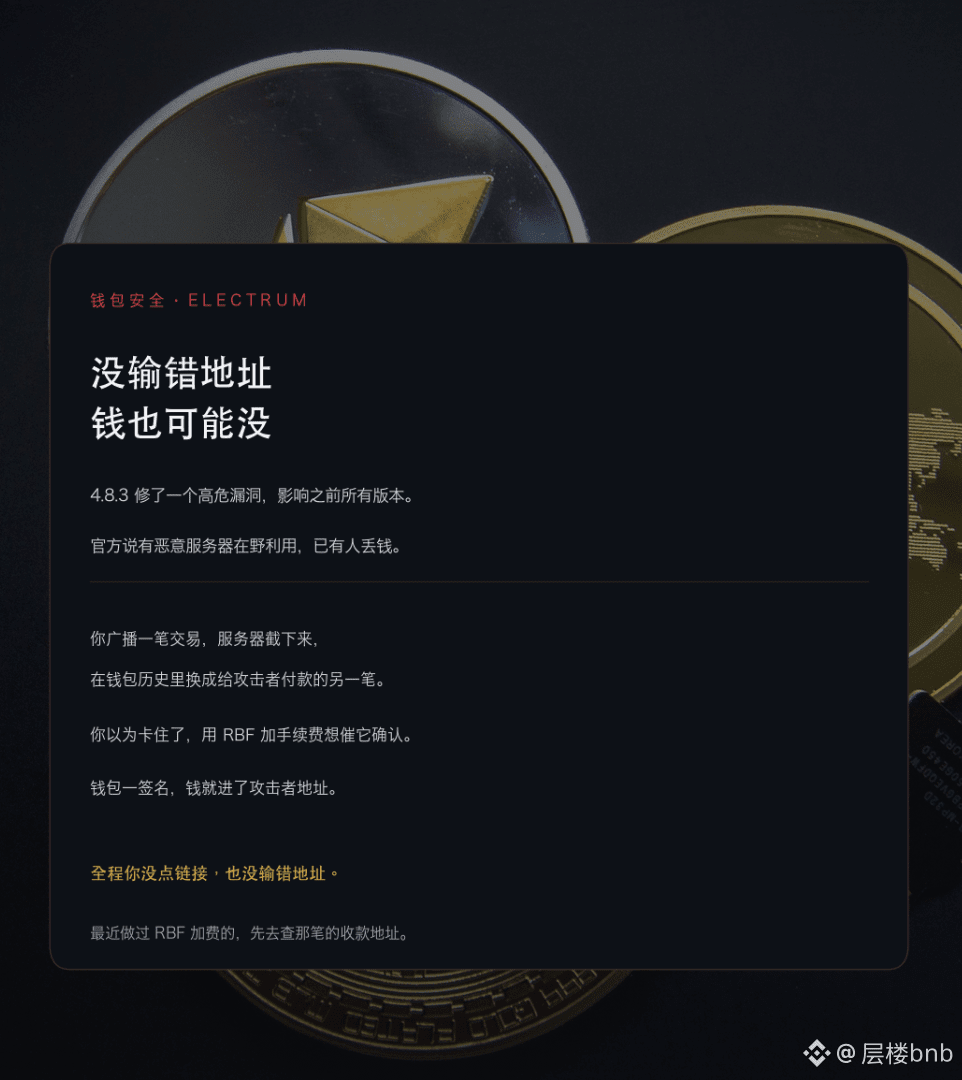
Diese Version behebt eine schwerwiegende Sicherheitslücke, die alle Versionen vor 4.8.3 betrifft. Electrum zufolge nutzen bereits bösartige Server die Lücke in der Praxis aus; einige Nutzer haben dadurch Geld verloren.
Der Angriff ist ziemlich raffiniert.
Du sendest eine Transaktion, ein bösartiger Server fängt sie ab und ersetzt sie dann in deinem Wallet-Verlauf durch eine andere Transaktion mit einer Empfangsadresse des Angreifers.
Du denkst, die Transaktion hängt fest, und erhöhst mit RBF die Gebühr, damit sie schneller bestätigt wird. Dabei signiert das Wallet die Transaktion – und das Geld landet auf der Adresse des Angreifers.
Während des gesamten Vorgangs hast du weder eine falsche Adresse eingegeben noch auf einen Link geklickt.
Wenn du Electrum kürzlich verwendet und bei einer Transaktion die Gebühr per RBF erhöht hast, überprüfe, ob die Empfangsadresse dieser Transaktion stimmt. Aktualisiere das Wallet erst danach. #electrum修复4.8.3前版本高危漏洞 $TRUST