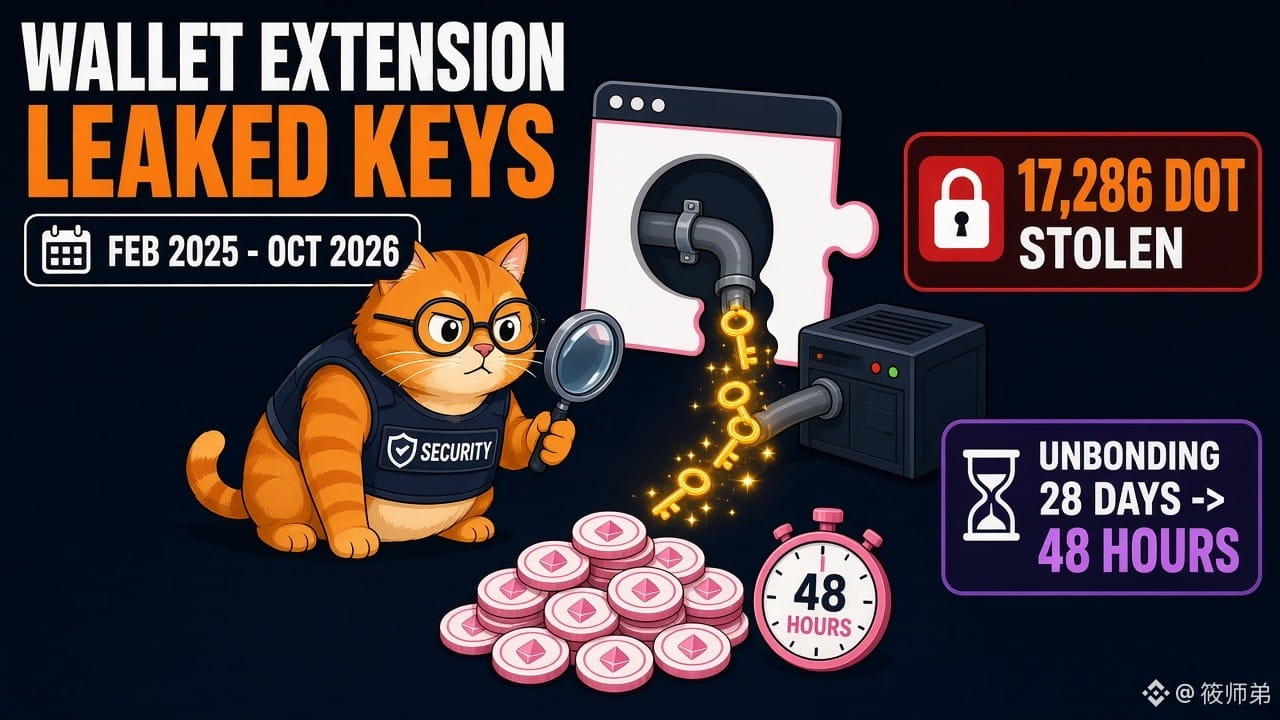
Polkadot-Wallet-Plugin eines Drittanbieters stahl fast 20 Monate lang private Schlüssel! Unbonding-Zeit von 28 auf 2 Tage verkürzt – für die Rettung gestohlener Gelder bleibt kaum Zeit
📌 Sicherheitsmitteilung im Polkadot-Forum (21.10.): Die Browser-Erweiterungen Fearless Wallet 3.0.1 und 3.0.3–3.0.5 eines Drittanbieters enthalten Schadcode. Beim Entsperren der Wallet wurden private Schlüssel an einen Server der Angreifer gesendet. Der Code war seit Februar 2025 zeitweise aktiv und blieb es bis zum 10. Oktober 2026; es handelt sich nicht um eine offizielle Wallet.
📌 Acht Nutzer meldeten bislang nicht autorisierte Überweisungen in Höhe von insgesamt 17.286 DOT. Laut SlowMist kann der Schadcode Seed-Phrasen, private Schlüssel und Keystores erfassen und aus der Ferne ein- und ausgeschaltet werden.
📌 CryptoSlate (25.10.): Das Referendum 1910 verkürzte im Juli die Unbonding-Zeit für Nominatoren von maximal 28 Tagen auf etwa 1–2 Tage. Nachdem Angreifer das Unbonding eingeleitet haben, bleibt den ursprünglichen Eigentümern und Helfern dadurch deutlich weniger Zeit.
【Einschätzung】
Das Problem liegt diesmal nicht in der Blockchain selbst, sondern in der „Lieferkette“: Der Schadcode war in einem großen Update versteckt, das als Update für das TON-Ökosystem bezeichnet wurde – auch Open Source konnte das nicht verhindern. Noch wichtiger: Die verkürzte Unbonding-Zeit verbessert zwar die Liquidität, nimmt aber zugleich einen Sicherheitspuffer weg. Diesen Zielkonflikt müssen alle PoS-Blockchains abwägen.
【Chancen/Risiken】
1. Nutzer, die diese Erweiterung verwendet haben: Die offizielle Empfehlung lautet, davon auszugehen, dass alle Konten kompromittiert sind. Erstellt sofort mit einer anderen Wallet neue private Schlüssel und übertragt eure Gelder. Wenn eure Mittel durch Staking gebunden sind, wendet euch zuerst an Helfer und leitet erst danach das Unbonding ein.
2. Kurzfristig dürfte die Stimmung rund um DOT belastet sein. Die bislang gemeldeten Verluste sind jedoch begrenzt. Beobachtet, ob die Zahl der Betroffenen weiter steigt.
3. Die Nachfrage nach Hardware-Wallets, Multisig und Sicherheitslösungen mit verzögerten Auszahlungen könnte weiter zunehmen.
4. Vorsicht vor Betrugsnachrichten, die anbieten, „Gelder zurückzuholen“ – niemand braucht euren privaten Schlüssel.
Was meint ihr: Sollte die Unbonding-Zeit für mehr Liquidität kürzer oder für mehr Sicherheit länger sein?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
Nur zu Informationszwecken; keine Anlageberatung