



Bösartige Electrum-Server ersetzten gerade erst gesendete Bitcoin-Zahlungen von Nutzern durch gefälschte Transaktionen ohne Gebühr, die an ähnlich aussehende Adressen gingen.
Offenbar setzten die Server darauf, dass die Opfer die Gebühr erhöhen und die Fälschung signieren würden.
Electrum veröffentlichte am 24. Oktober Version 4.8.3, um die schwerwiegende Sicherheitslücke zu beheben. Maintainer SomberNight veröffentlichte noch am selben Tag die Sicherheitsempfehlung GHSA-6jp4-8v48-cc5v und forderte die Nutzer zum Upgrade auf.
Die gefälschte Adresse hatte wie die legitime Zieladresse die Endung GyQ3
Electrum ist ein Light-Client. Es verfügt nicht über einen vollständigen Bitcoin-Node und ist bei unbestätigten Mempool-Transaktionen auf seinen Server angewiesen. Die eigene Dokumentation erklärt, wie es funktioniert.
Jemand signiert tx1 und sendet sie. Ein bösartiger Server hält sie zurück und sendet eine andere tx2 an die Wallet, die das Geld an die Adresse eines Angreifers schickt.
tx2 hat ungültige Signaturen. Ältere Electrum-Versionen überprüften die Signaturen von Mempool-Transaktionen nicht, sodass die Wallet tx2 als ausstehend anzeigte und tx1 ausblendete.
Replace-By-Fee oder RBF ermöglicht es einem Sender, eine unbestätigte Transaktion mit einer höheren Gebühr erneut zu übertragen. Wird die Gebühr für die gefälschte Transaktion erhöht, signiert die Wallet die Version des Angreifers mit einer gültigen Signatur.
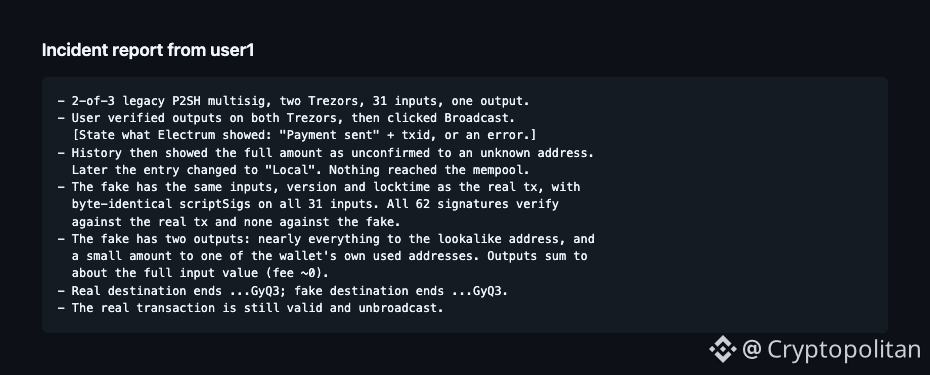
Eines der Opfer, bekannt als dannydeezy, dokumentierte den Angriff. Ein Legacy-P2SH-Multisig mit 2 von 3 Signaturen, zwei Trezors, 31 Inputs und einem Output.
Der Nutzer überprüfte den Output auf beiden Trezors und übertrug die Transaktion anschließend. Im Wallet-Verlauf wurde dann der volle Betrag als unbestätigt an eine unbekannte Adresse angezeigt; später wechselte der Eintrag zu „Lokal“.
Die gefälschte Transaktion übernahm die Inputs, Version und Locktime der echten Transaktion; die scriptSigs waren bei allen 31 Inputs byte-identisch.
Alle 62 Signaturen waren für die echte Transaktion gültig. Für die gefälschte war keine einzige gültig.
Fast der gesamte Betrag wurde an eine ähnlich aussehende Adresse gesendet, ein kleiner Betrag ging an eine der bereits verwendeten Adressen der Wallet zurück.
Die gefälschte Adresse endete auf GyQ3. Die echte Adresse ebenfalls.
Der Angreifer hatte eine Adresse gefunden, deren letzte vier Zeichen mit denen der korrekten Adresse übereinstimmten.
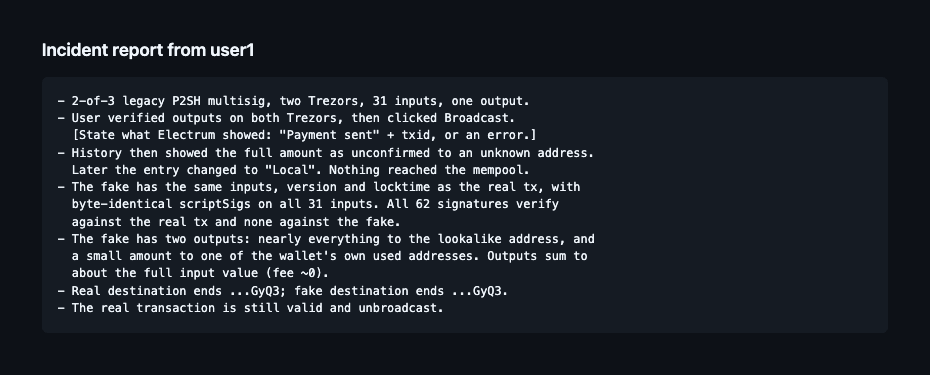 Vorfallsbericht von user1 aus Electrums Sicherheitshinweis, am 24. Oktober 2026 auf GitHub veröffentlicht.
ZachXBT hat ebenfalls auf einen ähnlichen Adressvergiftungsbetrug hingewiesen, von dem Nutzer der Phantom-Wallet betroffen sind. Gefälschte Adressen werden so gestaltet, dass sie sich bei einem flüchtigen Blick auf die ersten und letzten Zeichen nicht erkennen lassen.
Version 4.8.3 überprüft Signaturen nur bei wallet-eigenen Inputs
Ein weiterer Nutzer, Raju-K12, meldete am 18. Oktober vertraulich, dass er die Gebühr für die gefälschte Transaktion erhöht und Geld verloren hatte. Einige Server führen den Angriff derzeit in freier Wildbahn aus, sagen die Entwickler.
Commit 90fe308 ergänzt eine Überprüfung der Signaturen bei wallet-eigenen „is_mine“-Inputs, bevor eine Mempool-Transaktion zum lokalen Verlauf hinzugefügt wird. Version 4.8.3 wurde am 23. Oktober mit einem Git-Tag versehen; die Binärdateien wurden am nächsten Tag veröffentlicht.
Electrum überprüft weiterhin nur Inputs, die von der Wallet kontrolliert werden. Unbestätigte eingehende Transaktionen bleiben daher ungeprüft.
Der Grund dafür ist, dass der Client keinen vollständigen Skript-Interpreter hat.
Electrums Empfehlung für alle, die kein Upgrade durchführen können: Überprüft vor dem Signieren – auch bei Gebührenerhöhungen – die Empfängeradressen und Beträge. Nutzer, die ausschließlich mit eigenen Servern verbunden waren, waren nie betroffen.
Electrum hat auch in der Vergangenheit Notfallkorrekturen veröffentlicht. Im Januar 2018 schloss das Projekt eine JSON-RPC-Schnittstelle, die etwa zwei Jahre lang offengeblieben war. Zuvor hatte der Google-Forscher Tavis Ormandy herausgefunden, dass eine Website den Port erkennen und Guthaben abziehen konnte.
Cryptopolitan berichtete, dass im Juli vor einem Fehler bei der Seed-Generierung von Coldcard gewarnt wurde – am selben Tag, an dem aus rund 500 Wallets ungefähr 594 BTC im Wert von etwa 38 Millionen US-Dollar abgezogen wurden.
Wenn du das hier liest, bist du schon einen Schritt voraus. Bleib dabei und abonniere unseren Newsletter.