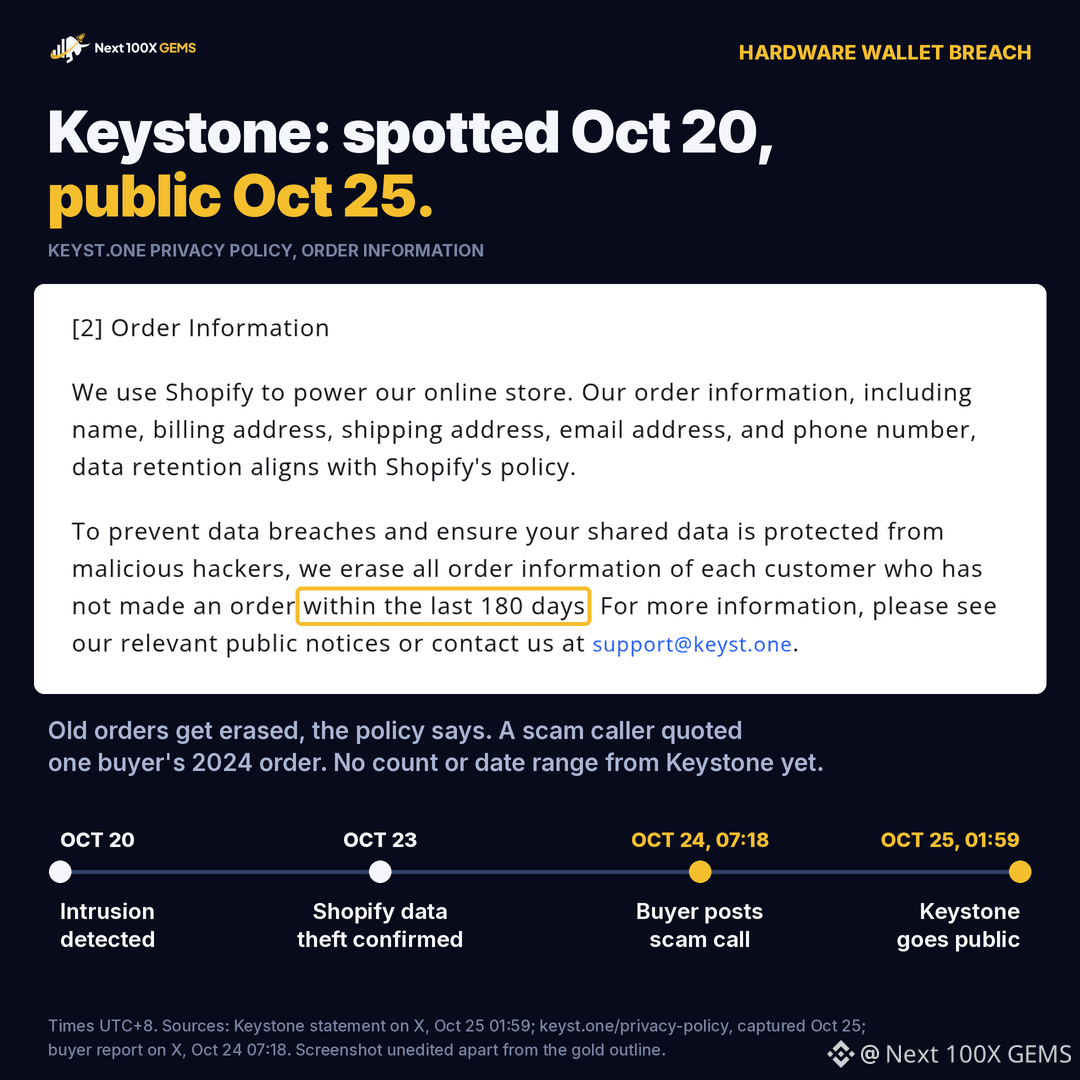
Keystone entdeckte am 20. Okt. einen Eindringling auf seiner Website. Die Öffentlichkeit erfuhr am 25. Okt. um 01:59 Uhr UTC+8 davon, und ein Käufer sagt, die Betrüger hätten zuerst angerufen.
Der Hersteller von Hardware-Wallets gibt an, nach einer Prüfung seiner Shopify-API-Aktivitäten am 23. Okt. bestätigt zu haben, dass ein Dritter Kundendaten zu Lieferungen entwendet hatte: Namen, Kontaktdaten, Lieferadressen und Bestelldetails einschließlich Artikeln und Preisen. Karten- und Bankdaten, Wiederherstellungsphrasen, private Schlüssel und Wallet-Passwörter waren laut Keystone nicht betroffen.
Etwa 18 Stunden vor dieser Erklärung schrieb ein Nutzer auf X, dass ein Anrufer mit einer gefälschten Nummer der Polizei von Montreal Details zu seiner Keystone-Bestellung aus dem Jahr 2024 vorgelesen hatte, die mit der Bestellung übereinstimmten.
Genau dieses Datum ist problematisch. In Keystones eigener Datenschutzrichtlinie steht, dass Bestellinformationen von Kunden gelöscht werden, die in den letzten 180 Tagen nichts bestellt haben. Nach dieser Regel dürfte eine Bestellung aus dem Jahr 2024 ohne neueren Kauf nicht mehr gespeichert sein. Falls die Daten des Anrufers tatsächlich aus diesem Datenleck stammen, könnten auch ältere Käufer betroffen sein. Keystone hat dies weder bestätigt noch dementiert und auch nicht mitgeteilt, wie viele Kunden betroffen sind. Ein ausführlicher Bericht wurde „in den kommenden Tagen“ angekündigt.
Eine Hardware-Wallet hält deine $BTC Schlüssel offline. Sie kann nicht verhindern, dass jemand, der deinen Namen und deine Adresse kennt, dich wegen einer „Rückerstattung“ anruft oder dir ein „Ersatzgerät“ schickt, das darauf ausgelegt ist, deinen Seed zu stehlen.
Wenn du jemals bei Keystone eingekauft hast, betrachte jeden Anruf, jede SMS, jede E-Mail und jedes Paket, in dem eine Rückerstattung, ein neues Gerät oder eine Reparatur angeboten wird, als Betrugsversuch. Gib deine Wiederherstellungsphrase niemals in ein Gerät ein, das du nicht bestellt hast.
#CryptoSecurity #HardwareWallet
Keine Finanzberatung. Recherchiere selbst.