Daten sind das Einzige, dem man nicht vertrauen muss.
$ETH fällt um 1,56 % – die Blockchain ist nicht schuld
Am 24. Oktober meldete Electrum eine kritische Sicherheitslücke, die alle Versionen vor 4.8.3 betrifft. Der Mechanismus ist nicht kompliziert: Ein bösartiger Server fängt deine ausgehende Transaktion ab und ersetzt die in der Wallet angezeigten Informationen durch einen gefälschten Eintrag, der auf die Adresse des Angreifers verweist. Erhöhst du in diesem Moment die Gebühr per RBF, kann die ältere Wallet-Version diese gefälschte Transaktion signieren – und die Bitcoins werden direkt überwiesen. Electrum bestätigte, zwei entsprechende Meldungen erhalten zu haben; ein Nutzer hat bereits Geld verloren.
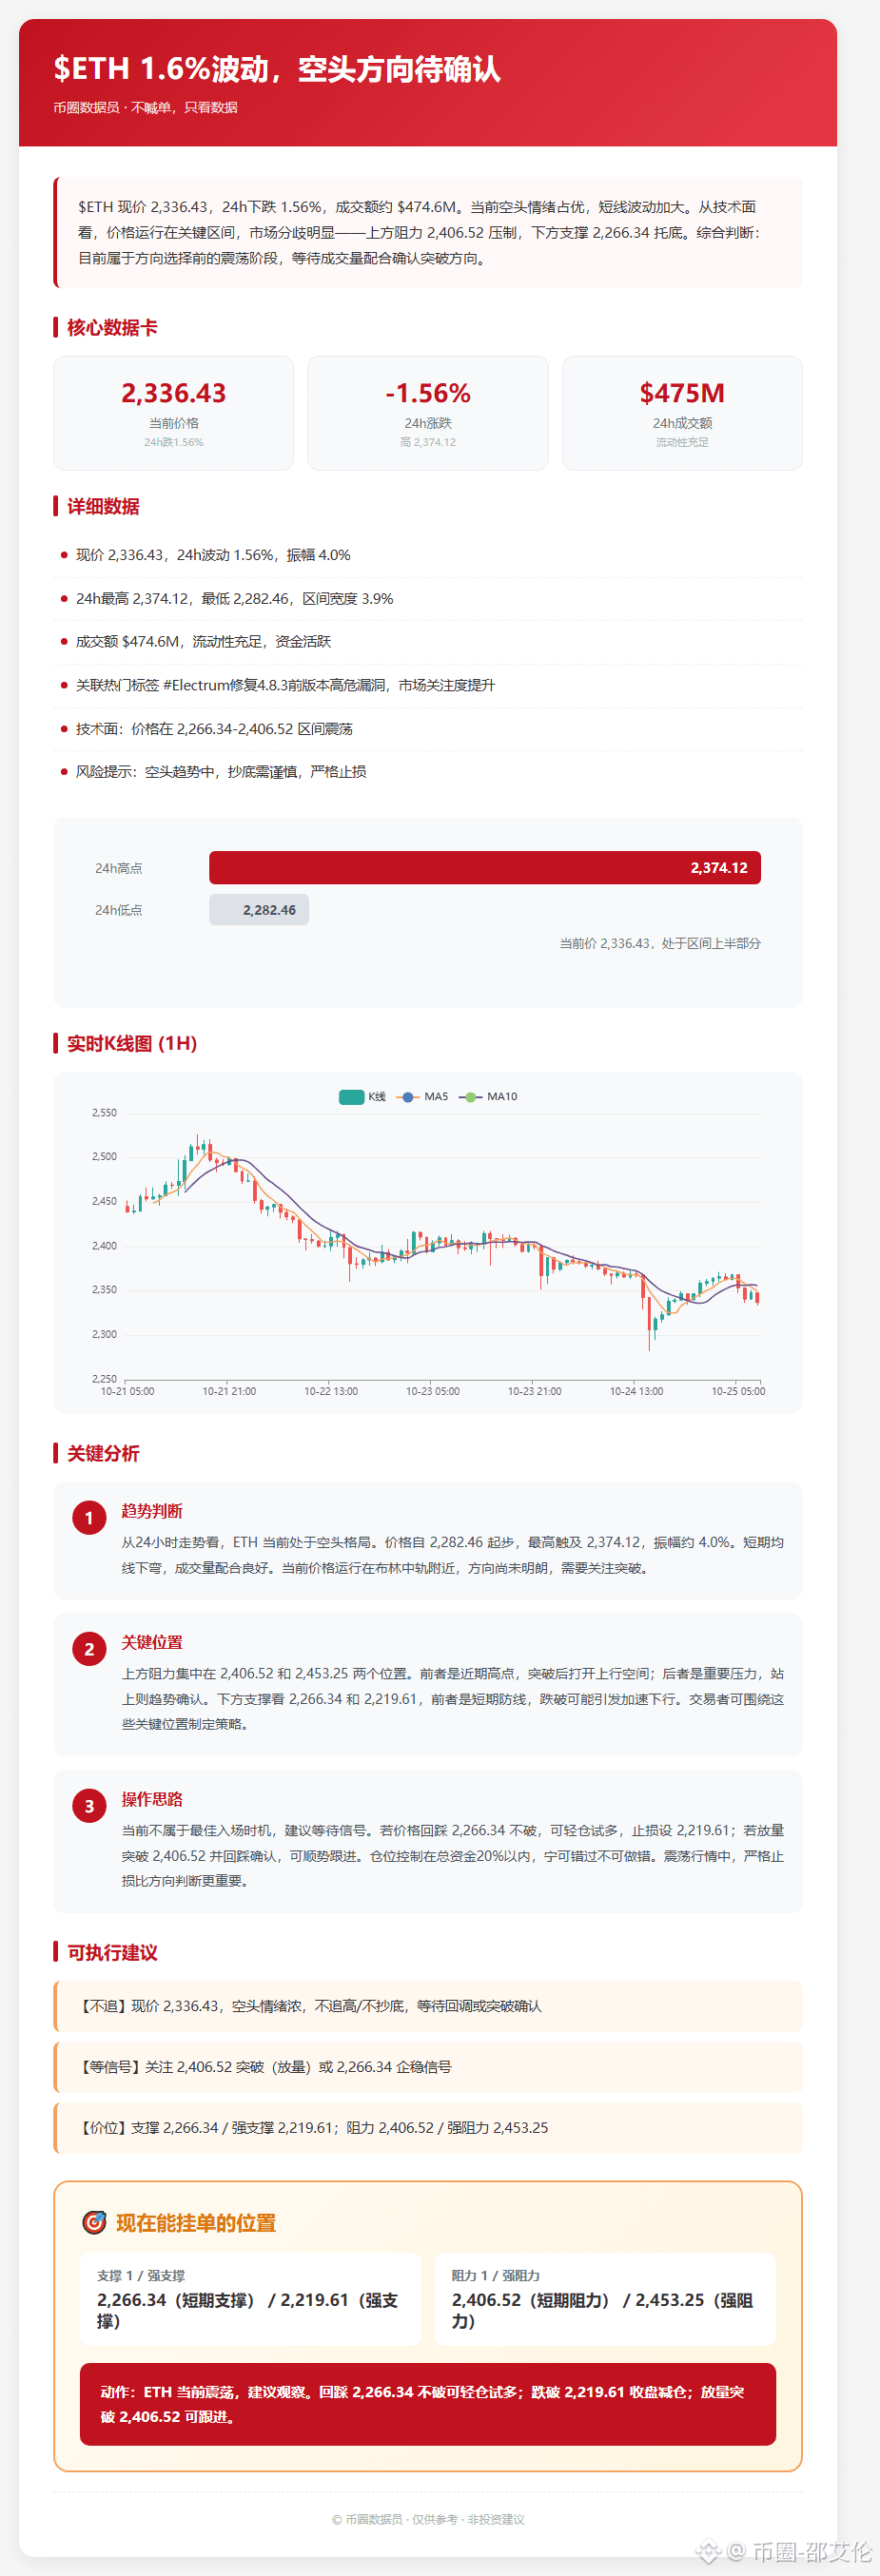
Doch wer daraus schließt, „ETH hat ein Problem“, vermischt ganz offensichtlich unterschiedliche Daten. Ein Blick auf die Zahlen: Der aktuelle ETH-Kurs liegt bei 2,336.43, der Kurs ist innerhalb von 24 Stunden um 1.56 % gefallen, das Hoch lag bei 2,374.12, das Tief bei 2,282.46 und die Schwankungsbreite bei 4.01 %. Das ist eine normale Bewegung innerhalb der täglichen ETH-Spanne und steht in keinem ursächlichen Zusammenhang mit der Sicherheitslücke im Wallet-Client. Auf Protokollebene gibt es keine Konsenslücke. Das Problem liegt in der Anzeige- und Signierlogik älterer Softwareversionen – diese beiden Dinge sollte man nicht in einen Topf werfen.
Die riskante Kombination ist tatsächlich „alte Version + gewohnheitsmäßige Nutzung von RBF“. Die Diskussion zum Hashtag wurde von 9,449 Personen angesehen – das Thema ist also durchaus präsent. Doch offiziell bestätigt wurden nur zwei Vorfälle. Aufsehen ist Emotion, die Versionsnummer ist Fakt. Daten lügen nicht.
Einstieg: 2,326.02 🟢
Ziel 1: 2,219.61 🎯
Ziel 2: 2,102.79 🎯
Stop-Loss: 2,406.52 🔴
Richtung: bearish
#Electrum修复4 Kritische Sicherheitslücke in Versionen vor 4.8.3 #electrum修复4 #公链 #Write2Earn
$ETH fällt um 1,56 % – die Blockchain ist nicht schuld
Am 24. Oktober meldete Electrum eine kritische Sicherheitslücke, die alle Versionen vor 4.8.3 betrifft. Der Mechanismus ist nicht kompliziert: Ein bösartiger Server fängt deine ausgehende Transaktion ab und ersetzt die in der Wallet angezeigten Informationen durch einen gefälschten Eintrag, der auf die Adresse des Angreifers verweist. Erhöhst du in diesem Moment die Gebühr per RBF, kann die ältere Wallet-Version diese gefälschte Transaktion signieren – und die Bitcoins werden direkt überwiesen. Electrum bestätigte, zwei entsprechende Meldungen erhalten zu haben; ein Nutzer hat bereits Geld verloren.
Doch wer daraus schließt, „ETH hat ein Problem“, vermischt ganz offensichtlich unterschiedliche Daten. Ein Blick auf die Zahlen: Der aktuelle ETH-Kurs liegt bei 2,336.43, der Kurs ist innerhalb von 24 Stunden um 1.56 % gefallen, das Hoch lag bei 2,374.12, das Tief bei 2,282.46 und die Schwankungsbreite bei 4.01 %. Das ist eine normale Bewegung innerhalb der täglichen ETH-Spanne und steht in keinem ursächlichen Zusammenhang mit der Sicherheitslücke im Wallet-Client. Auf Protokollebene gibt es keine Konsenslücke. Das Problem liegt in der Anzeige- und Signierlogik älterer Softwareversionen – diese beiden Dinge sollte man nicht in einen Topf werfen.
Die riskante Kombination ist tatsächlich „alte Version + gewohnheitsmäßige Nutzung von RBF“. Die Diskussion zum Hashtag wurde von 9,449 Personen angesehen – das Thema ist also durchaus präsent. Doch offiziell bestätigt wurden nur zwei Vorfälle. Aufsehen ist Emotion, die Versionsnummer ist Fakt. Daten lügen nicht.
Einstieg: 2,326.02 🟢
Ziel 1: 2,219.61 🎯
Ziel 2: 2,102.79 🎯
Stop-Loss: 2,406.52 🔴
Richtung: bearish
#Electrum修复4 Kritische Sicherheitslücke in Versionen vor 4.8.3 #electrum修复4 #公链 #Write2Earn