【Problem mit älteren Electrum-Wallets: Wer die Gebühr erhöht, signiert in Wahrheit seine Bitcoins weg 🚨🔥】
Tritt über die Startseite der Fan-Gruppe von Herrn X bei 🔥
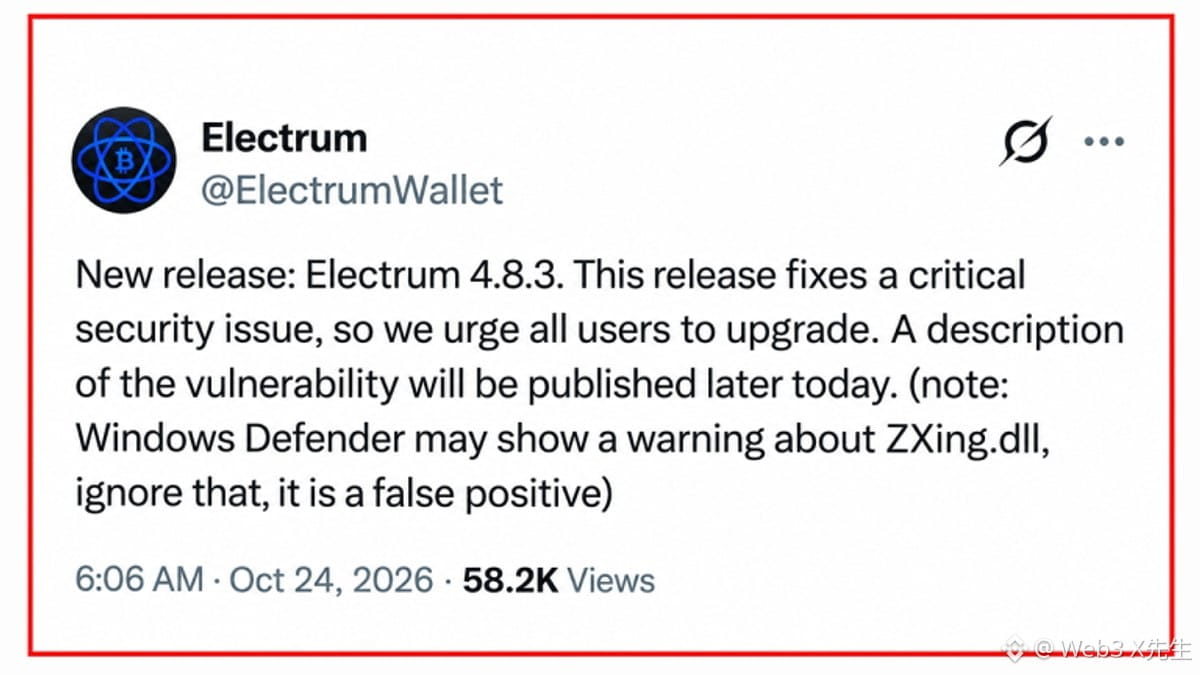
Electrum 4.8.3 ist am Samstag erschienen. Alle älteren Bitcoin-Wallet-Versionen müssen aktualisiert werden. Electrum ist eine Lightweight-Wallet; für den Transaktionsverlauf auf der Blockchain und das Übertragen von Transaktionen ist sie auf externe Server angewiesen. Ein bösartiger Server kann deine Zahlung heimlich ändern. Besonders gefährlich wird es, wenn du die Gebühr anpasst. 🪙
Bei bestätigten Transaktionen prüft Electrum die Signatur selbst. Ältere Versionen ließen manche unbestätigten Transaktionen jedoch ungeprüft durch. Genau diese Lücke nutzen bösartige Server aus: Sie fangen deine reguläre Zahlung ab und übertragen sie nicht. Stattdessen schleusen sie eine gefälschte Transaktion ein, die an die Adresse eines Diebes geht. Ältere Versionen zeigen sie trotzdem als ausstehend an. 🔍
Der Angreifer sorgt zusätzlich für Tarnung: Die letzten vier Zeichen der falschen Adresse stimmen mit denen der echten überein. Beim kurzen Hinsehen scheint alles zu passen – und schon tippst du darauf. Bei der gefälschten Transaktion ist die Gebühr auf null gesetzt. Sie wartet nur darauf, dass du wegen der langen Wartezeit die Gebühr anpasst. Eine Änderung der Gebühr erfordert eine neue Signatur – und mit dieser Signatur sind deine $BTC tatsächlich weg. ⚠️
Das Electrum-Team erhielt zwei Meldungen. Am 11. Oktober meldete der Nutzer dannyd eezy, dass eine Transaktion ersetzt worden war. Am 18. Oktober berichtete der Nutzer Raju-K12, dass seine Coins nach einer Gebührenanpassung verschwunden waren. Die zweite Meldung zeigt, dass tatsächlich Coins gestohlen werden – es ist kein bloß theoretisches Risiko. 📩
Electrum 4.8.3 ergänzt eine Prüfung: Auch nicht bestätigte Überweisungen müssen nun eine gültige Signatur haben. Gefälschte Transaktionen mit ungültiger Signatur schaffen es nicht mehr in den Wallet-Verlauf. Lade Electrum ausschließlich von electrum.org herunter und überprüfe nach der Installation auch die Signatur. Nutzer, die ihren eigenen Server betreiben, sind von diesem Angriff nicht betroffen. 🛠
Meiner Meinung nach ist das Heimtückischste an diesem Electrum-Angriff, dass der private Schlüssel gar nicht angefasst wird. Er hat deinen Computer nie verlassen – und trotzdem sind die Coins weg. Die größte Schwachstelle bei der Selbstverwahrung ist, dass man nicht weiß, was man gerade signiert. Ich gehe ganz altmodisch vor: Ich prüfe jeden einzelnen Buchstaben der Adresse und jeden Betrag. 🔐
📌 Ältere Electrum-Versionen zeigten gefälschte Transaktionen als ausstehende Zahlungen an. Wer dann die Gebühr erhöhte, signierte im Grunde für den Dieb. Erst mit dem Update auf 4.8.3 ist die Lücke geschlossen.
Wirst du nach dem Update jedes einzelne Zeichen deiner Wallet-Adresse überprüfen?