DATENLECK BEI KEYSTONE WALLET – VERSANDDATEN OFFENGELEGT
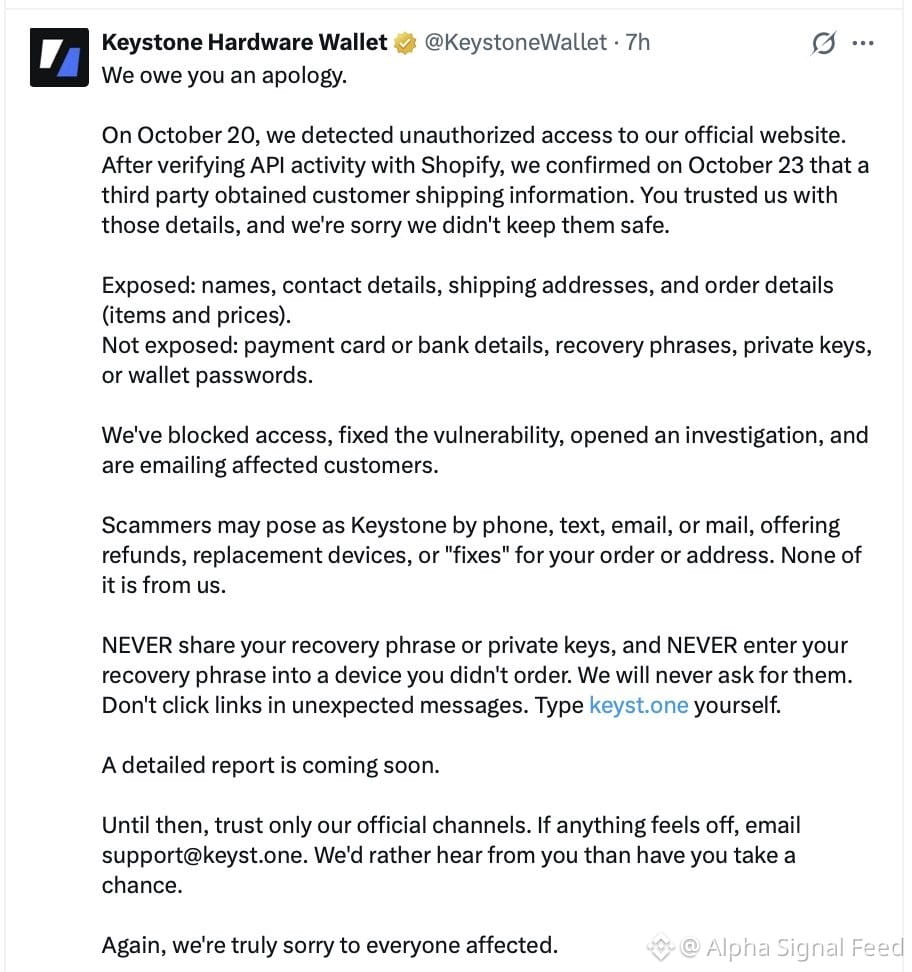
@KeystoneWallet hat bestätigt, dass Angreifer am 23. Okt. Versandinformationen von Kunden von ihrer Website gestohlen haben.
Was offengelegt wurde:
• Namen
• Kontaktdaten
• Versandadressen
• Bestellinformationen
Was NICHT offengelegt wurde (laut Keystone):
• Private Keys
• Seed-Phrasen
• Wallet-Passwörter
• Zahlungsdaten
Die eigentliche Gefahr? Gezielte Phishing-Angriffe und physische Übergriffe. Wenn du Keystone nutzt, solltest du mit Betrügern vor deiner Haustür oder in deinem Posteingang rechnen.
Gib niemals deine Seed-Phrase weiter. Überprüfe alles ausschließlich über offizielle Kanäle.
Bleib misstrauisch. 🔐