

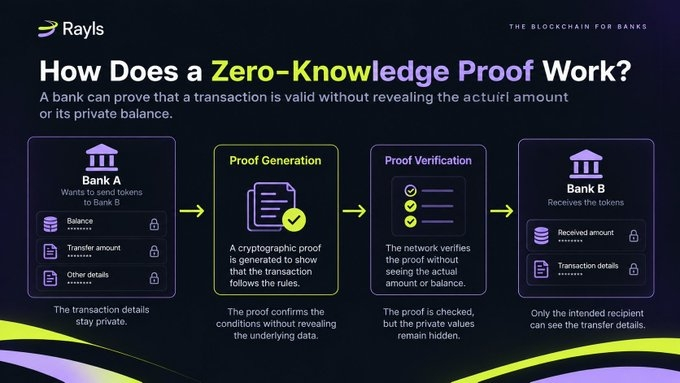
Stellen wir uns vor, Bank A möchte 100 Token an Bank B überweisen.
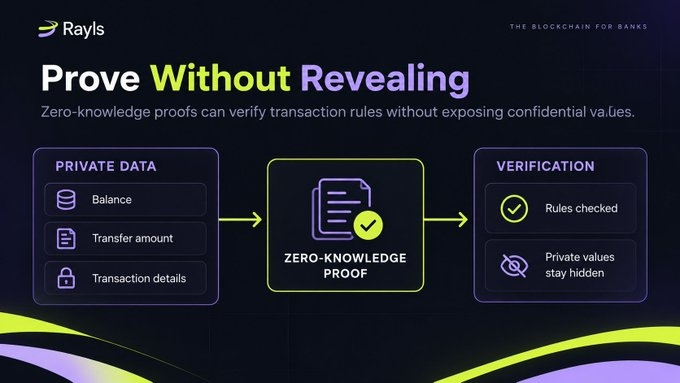
Das Netzwerk muss überprüfen, ob Bank A über ein ausreichendes Guthaben verfügt, die Überweisung den erforderlichen Regeln entspricht und die Guthabenänderungen korrekt sind. Andere Banken sollten jedoch weder das tatsächliche Guthaben von Bank A noch den überwiesenen Betrag kennen müssen.
Wenn jede Transaktion vollständig einsehbar ist, könnten Finanzinstitute anderen Teilnehmern sensible Finanzinformationen offenlegen. Wenn dagegen alles ohne Überprüfung verborgen bleibt, müsste sich das Netzwerk allein auf Vertrauen verlassen.
Wie kann eine Bank also beweisen, dass ihre Transaktion gültig ist, ohne alle zugrunde liegenden Informationen offenzulegen?
Hier kommen Zero-Knowledge-Beweise ins Spiel.
Rayls Enygma nutzt diesen Ansatz, um private Token-Überweisungen zu ermöglichen und zugleich dem Netzwerk die Verifizierung wichtiger Transaktionsbedingungen zu erlauben.
Sehen wir uns an, wie das funktioniert.
Warum ist der Datenschutz bei Transaktionen wichtig?
Öffentliche Blockchains sind darauf ausgelegt, Transaktionsdaten zur Verifizierung bereitzustellen. Jeder, der Zugriff auf die entsprechenden Ledger-Daten hat, kann oft Überweisungen, Adressen und Transaktionsbeträge einsehen.
Diese Transparenz ist nützlich, weil die Teilnehmer unabhängig überprüfen können, was im Netzwerk geschieht. Für Banken und Finanzinstitute kann es jedoch erhebliche Datenschutzprobleme mit sich bringen, wenn jede Zahlung und jedes Guthaben offengelegt wird.
So könnte beispielsweise die Transaktionshistorie einer Bank ihre Geschäftsbeziehungen, Zahlungsaktivitäten oder finanzielle Lage offenlegen. Wettbewerber könnten dadurch Informationen erfahren, die die Bank nicht veröffentlichen möchte.
Gleichzeitig können Institutionen nicht einfach alle Transaktionsdetails verbergen und erwarten, dass andere dies ohne Verifizierung akzeptieren.
Ein privates Finanznetzwerk muss zwei Anforderungen miteinander vereinbaren:
• Sensible Finanzinformationen müssen vor Teilnehmern geschützt bleiben, die keinen Zugriff darauf benötigen.
• Das Netzwerk muss weiterhin verifizieren können, ob Transaktionen den vorgeschriebenen Regeln entsprechen.
Diese Herausforderung soll durch kryptografische Verfahren zum Schutz der Privatsphäre bewältigt werden.
Ziel ist nicht, die Verifizierung abzuschaffen, sondern sie zu ermöglichen, ohne die zugrunde liegenden Daten unnötig offenzulegen.
Was ist ein Zero-Knowledge-Beweis?
Ein Zero-Knowledge-Beweis ist ein kryptografisches Verfahren, mit dem ein System nachweisen kann, dass eine bestimmte Aussage wahr ist, ohne die privaten Informationen offenzulegen, die diesem Nachweis zugrunde liegen.
Betrachten wir als Beispiel eine Überweisung von Bank A.
Bank A möchte 100 Token an Bank B überweisen. Das System muss prüfen, ob Bank A über ein ausreichendes Guthaben verfügt und ob die Überweisung den Protokollregeln entspricht.
Ohne datenschutzfreundliche Verfahren müsste das System möglicherweise das Guthaben oder den Überweisungsbetrag gegenüber den Parteien offenlegen, die die Transaktion prüfen.
Mit einem Zero-Knowledge-Beweis kann das System stattdessen nachweisen, dass die erforderlichen Bedingungen erfüllt sind. Der Prüfer verifiziert den Beweis, ohne die verborgenen Werte direkt zu erfahren.
Rayls Enygma verwendet dafür Groth16-Zero-Knowledge-Beweise.
Dabei ist eine wichtige Unterscheidung zu beachten: Der Beweis bestätigt nur die Bedingungen, deren Prüfung im kryptografischen System vorgesehen ist. Er beweist nicht automatisch, dass eine Geschäftsvereinbarung rechtmäßig oder die beteiligten Parteien vertrauenswürdig sind oder dass die Transaktion allen gesetzlichen Vorschriften entspricht.
Einfach ausgedrückt kann ein Zero-Knowledge-Beweis dabei helfen, die Gültigkeit einer Transaktion zu überprüfen, ohne die dahinterstehenden privaten Daten offenzulegen.
Wie funktioniert Rayls Enygma?
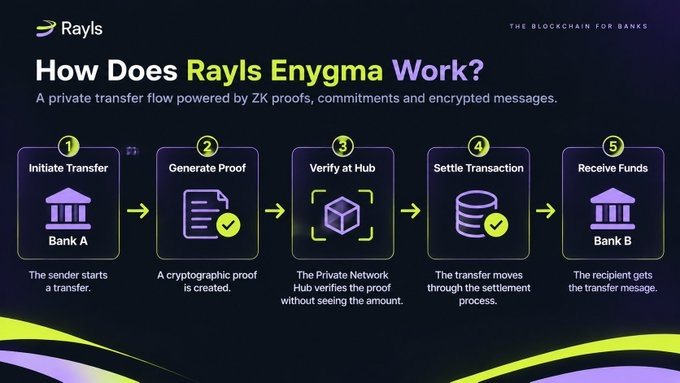
Rayls Enygma kombiniert Zero-Knowledge-Beweise, kryptografische Commitments und verschlüsselte Nachrichten, um private Überweisungen zu ermöglichen.
Hier ist der grundlegende Ablauf.
Schritt 1: Der Absender veranlasst eine Überweisung.
Eine Institution startet über ihre Rayls-Infrastruktur eine Überweisung. Das System bereitet die für die Verarbeitung der Transaktion erforderlichen Informationen vor.
Schritt 2: Der kryptografische Beweis wird erstellt.
Das System erstellt einen Beweis dafür, dass die relevanten Transaktionsbedingungen erfüllt sind. Dazu gehören Bedingungen in Bezug auf ein ausreichendes Guthaben und gültige Guthabenänderungen.
Schritt 3: Der Beweis wird zur Verifizierung eingereicht.
Der Private Network Hub kann den kryptografischen Beweis verifizieren, ohne den verborgenen Überweisungsbetrag lesen zu müssen.
Schritt 4: Die Transaktion durchläuft den Abwicklungsprozess.
Der Hub speichert die relevanten Transaktionsinformationen und Commitments. Der Überweisungsablauf umfasst ausstehende und abschließende Phasen. Daher sollte nicht der Eindruck erweckt werden, dass jede Überweisung unmittelbar nach der Verifizierung des Beweises abgewickelt wird.
Schritt 5: Die empfangende Institution verarbeitet ihre Nachricht.
Der vorgesehene Empfänger kann auf die für ihn bestimmte verschlüsselte Nachricht zugreifen und die Überweisung über seine eigene Infrastruktur verarbeiten.
Entscheidend ist, dass das Netzwerk bestimmte Transaktionsbedingungen verifizieren kann, ohne dass jeder Teilnehmer die zugrunde liegenden privaten Finanzinformationen erhält.
So können kryptografische Verifizierung und Transaktionsdatenschutz zusammenwirken.
Was sind Pedersen-Commitments und warum werden sie benötigt?
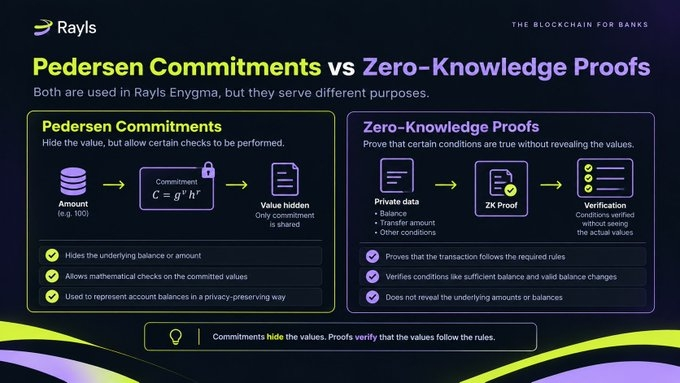
Zero-Knowledge-Beweise sind nur ein Teil des Systems. Rayls Enygma verwendet außerdem Pedersen-Commitments, um Guthabenwerte darzustellen, ohne die Beträge direkt offenzulegen.
Ein Commitment lässt sich als kryptografische Darstellung eines Werts verstehen. Es verbirgt den zugrunde liegenden Wert und ermöglicht dem System zugleich, bestimmte Prüfungen anhand der gebundenen Daten vorzunehmen.
Betrachten wir eine Überweisung von Bank A an Bank B.
Das Guthaben von Bank A muss sinken, während das Guthaben von Bank B steigen muss. Das System muss sicherstellen, dass die Guthabenänderungen den vorgeschriebenen Regeln entsprechen und die Überweisung keine Token aus dem Nichts erzeugt.
Commitments tragen dazu bei, die zugrunde liegenden Werte geheim zu halten. Ein Zero-Knowledge-Beweis kann anschließend zeigen, dass die relevanten Guthabenbedingungen erfüllt sind.
Diese beiden Verfahren haben unterschiedliche Funktionen:
• Pedersen-Commitments: helfen, die zugrunde liegenden Werte zu verbergen.
• Zero-Knowledge-Beweise: helfen nachzuweisen, dass bestimmte Bedingungen erfüllt sind, ohne die privaten Werte offenzulegen.
Keines der beiden Verfahren sollte mit Verschlüsselung verwechselt werden. Commitments und Beweise dienen der kryptografischen Darstellung und Verifizierung, während Verschlüsselung Informationen vor unbefugtem Zugriff schützt.
Ein weiteres Detail ist wichtig: Aussagen zum Datenschutz müssen auf die von der Implementierung abgedeckten Vorgänge beschränkt bleiben. Die Dokumentation von Rayls weist darauf hin, dass Mint- und Burn-Beträge auf dem Hub sichtbar sein können. Daher wäre die Behauptung unzutreffend, dass bei jeder Art von Vorgang alle Beträge verborgen sind.
Bedeutet das, dass niemand die Transaktion sehen kann?
Nein. Das ist eines der wichtigsten Dinge, die man über Rayls Enygma wissen sollte.
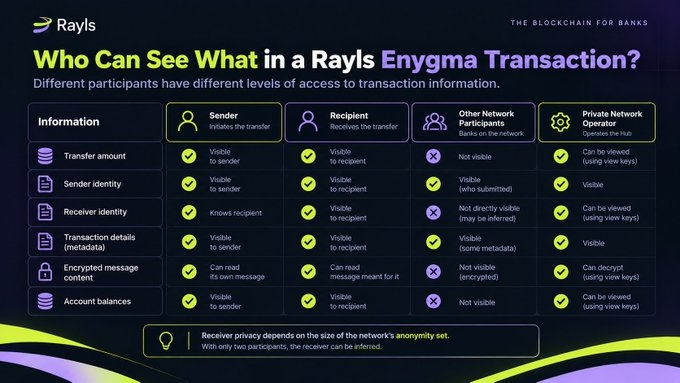
Datenschutz bedeutet nicht, dass jede Information vor allen verborgen ist. Verschiedene Teilnehmer haben unterschiedliche Zugriffsmöglichkeiten.
Andere Netzwerkteilnehmer
Sie können den verborgenen Überweisungsbetrag nicht direkt aus den kryptografischen Daten ablesen. Bestimmte Transaktionsdetails und Informationen über die Teilnehmer können jedoch sichtbar bleiben.
Der Absender
Der Absender kennt die von ihm veranlasste Transaktion, einschließlich der für die Überweisung erforderlichen Details.
Der Empfänger
Der vorgesehene Empfänger kann auf die für ihn bestimmte Nachricht zugreifen und die eingehende Überweisung verarbeiten.
Der Betreiber des Private Network
Laut der dokumentierten Enygma-Architektur kann der Betreiber Überweisungen mithilfe der entsprechenden View-Key-Konfigurationen entschlüsseln. Das bedeutet, dass der Betreiber nicht zwangsläufig keine Einsicht in sämtliche privaten Transaktionsinformationen hat.
Auch der Empfängerdatenschutz hat Grenzen. Der Absender ist für Beobachter des Hubs sichtbar, und die Identität des Empfängers kann sich abhängig von der Teilnehmerzahl in der Anonymitätsmenge erschließen lassen. Bei nur zwei Teilnehmern ist die Anonymität des Empfängers praktisch nicht gegeben.
Die Möglichkeit des Betreibers, Überweisungen einzusehen, ist außerdem von seiner Möglichkeit zu unterscheiden, Geld auszugeben. Der Zugriff über einen View Key allein verleiht nicht die Ausgabeberechtigung, die mit den Spend Keys der Institution verbunden ist.
Bei der Bewertung einer datenschutzfreundlichen Blockchain müssen wir also drei getrennte Fragen stellen:
Welche Informationen sind verborgen? Welche Informationen bleiben sichtbar? Und welche Teilnehmer dürfen auf die zugrunde liegenden Daten zugreifen?
Was bedeutet das für institutionelle Blockchains?
Finanzinstitute müssen Transaktionen verifizieren können, ohne sensible Finanzinformationen unnötig anderen Institutionen offenzulegen.
Zero-Knowledge-Beweise und kryptografische Commitments bieten eine Möglichkeit, diese Herausforderung zu bewältigen. Rayls Enygma kombiniert diese Verfahren mit verschlüsselten Nachrichten und von Institutionen betriebener Infrastruktur, um private Token-Überweisungen zu ermöglichen.
Diese Werkzeuge lösen jedoch nicht jedes Sicherheits- oder Compliance-Problem.
Ein gültiger kryptografischer Beweis belegt nicht automatisch, dass die Parteien vertrauenswürdig sind, eine Geschäftsvereinbarung rechtmäßig ist oder die Software keine Schwachstellen aufweist. Für diese Fragen sind zusätzliche Kontrollen, Governance und betriebliche Schutzmaßnahmen erforderlich.
Der Datenschutz hängt auch von der Implementierung ab. Transaktionsmetadaten können sichtbar bleiben, bei bestimmten Vorgängen können Beträge offengelegt werden, und autorisierte Betreiber können auf Informationen zugreifen, die anderen Teilnehmern nicht zugänglich sind.
Deshalb sollte der Datenschutz nicht anhand der pauschalen Behauptung beurteilt werden, eine Blockchain sei „privat“.
Zielführender sind die folgenden Fragen:
• Was genau kann das Netzwerk verifizieren?
• Welche Transaktionsdetails bleiben vertraulich?
• Wer kann auf die zugrunde liegenden Informationen zugreifen?
• Was geschieht, wenn das System Audits oder eine Aufsicht unterstützen muss?
Diese Grenzen zu verstehen, ist für die Bewertung datenschutzfreundlicher Finanzinfrastruktur unerlässlich.
Die wichtigste Erkenntnis: Eine Bank kann nachweisen, dass eine Transaktion bestimmte Regeln erfüllt, ohne sämtliche zugrunde liegenden Daten offenzulegen. Genauso wichtig wie der Beweis selbst ist jedoch, zu verstehen, was verborgen bleibt, was verifiziert wird und wer auf die Informationen zugreifen kann.