

🚨
Was wäre, wenn eine Schwachstelle in der Software, die Millionen von Websites antreibt, Hackern plötzlich eine Möglichkeit böte, verwundbare Server anzugreifen, ohne sich überhaupt anmelden zu müssen?
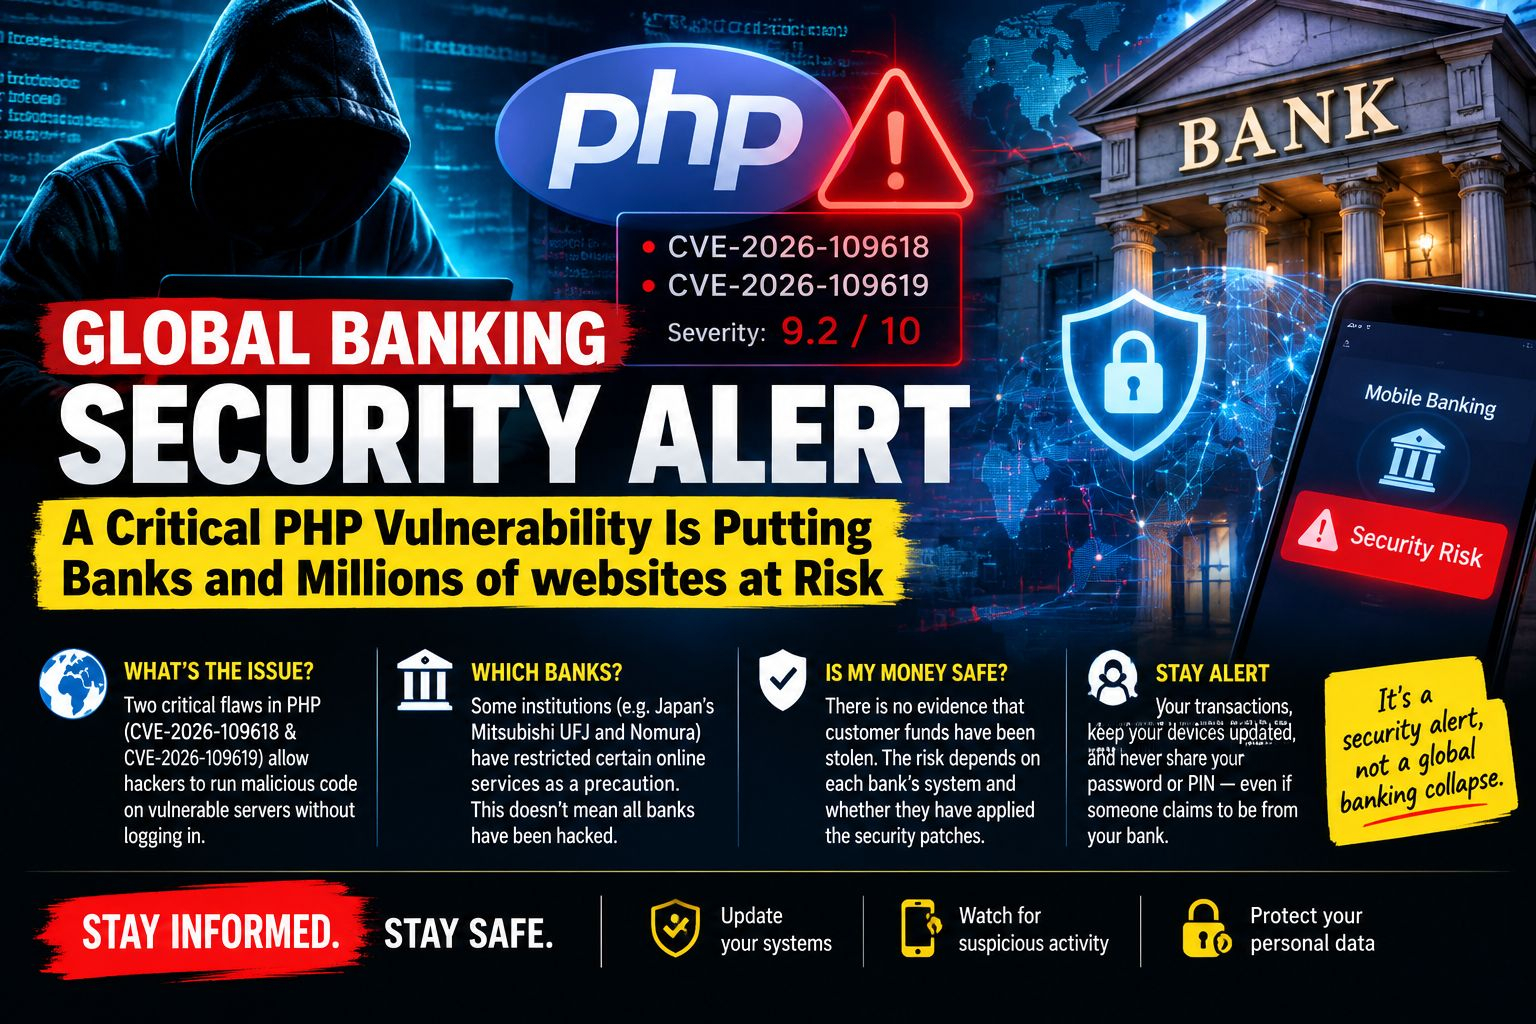
Genau diese Sorge steckt hinter einem schwerwiegenden Cybersicherheitsvorfall, der derzeit Organisationen weltweit betrifft. Zwei kritische Sicherheitslücken in PHP, einer Programmiersprache, die häufig für den Betrieb von Websites und Online-Diensten verwendet wird, haben zu dringenden Sicherheitsupdates und vorsorglichen Abschaltungen geführt.
Die Sicherheitslücken mit den Bezeichnungen CVE-2026-109618 und CVE-2026-109619 haben einen gemeldeten Schweregrad von 9,2 von 10. Sicherheitsforscher warnen, dass Angreifer möglicherweise aus der Ferne Schadcode auf verwundbaren Servern ausführen könnten. Das Problem wird unter dem Namen PHP2Shell verfolgt.
Warum nehmen das alle so ernst?
PHP ist tief in der Infrastruktur des Internets verankert. Es bildet die Grundlage für eine enorme Zahl von Websites und Webanwendungen, darunter auch Systeme, die mit Finanzdienstleistungen, Kundendatenbanken und Behördenportalen verbunden sein können.
Die größte Sorge ist, dass Hacker nicht unbedingt ein legitimes Konto benötigen, um einen anfälligen Server auszunutzen. Wenn eine Organisation eine betroffene PHP-Version ohne die entsprechenden Sicherheitsupdates verwendet, könnten Angreifer unbefugten Zugriff erlangen.
Laut einem am 22. Oktober veröffentlichten Reuters-Bericht beeilten sich Organisationen in mehreren Ländern, ihre Systeme zu aktualisieren. Einige schränkten vorsorglich vorübergehend den Zugang zu Onlinediensten ein.
Die japanische Mitsubishi UFJ Financial Group setzte bestimmte Internetdienste aus, während Sicherheitsmaßnahmen umgesetzt wurden. Auch staatliche und andere Onlinedienste in Teilen Europas waren vorübergehend nur eingeschränkt verfügbar.
Diese Vorsichtsmaßnahmen bedeuten jedoch nicht automatisch, dass Kundengelder gestohlen wurden oder die Bankensysteme zusammengebrochen sind.
Millionen von Angriffsversuchen geben Anlass zur Sorge
Die Lage wurde dringlicher, nachdem Cybersicherheitsunternehmen einen starken Anstieg der Versuche meldeten, die Schwachstellen auszunutzen.
Cloudflare meldete nach der öffentlichen Bekanntgabe der Schwachstellen Millionen von Ausnutzungsversuchen. Diese Zahlen beziehen sich auf Angriffsversuche, nicht auf Millionen erfolgreicher Angriffe.
Dieser Unterschied ist wichtig. Ein anfälliger Server kann zum Ziel werden, ohne dass es dem Angreifer gelingt, in das System einzudringen. Dennoch bieten verfügbare Angriffsmethoden Kriminellen einen Anreiz, schnell gegen Organisationen vorzugehen, die die erforderlichen Updates noch nicht installiert haben.
Das PHP-Entwicklungsteam hat aktualisierte Versionen veröffentlicht, darunter PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Organisationen wurden aufgefordert, betroffene Systeme zu ermitteln und umgehend zu aktualisieren.
Sind unsere Bankkonten sicher?
Das ist die Frage, die den meisten Kunden am wichtigsten ist.
Eine Schwachstelle in einer Website-Software bedeutet nicht automatisch, dass die Kernbankensysteme einer Bank oder die Einlagen ihrer Kunden kompromittiert wurden. Das tatsächliche Risiko hängt davon ab, welche Software ein bestimmtes Institut verwendet, wie seine Systeme miteinander verbunden sind und ob die erforderlichen Sicherheitsmaßnahmen umgesetzt wurden.
Derzeit gibt es keinen Grund zu behaupten, dass jede Bank weltweit gehackt wurde oder Kunden ihr gesamtes Geld abheben sollten.
Kunden sollten aufmerksam bleiben, ihre Transaktionen überwachen und sich über offizielle Kanäle an ihre Bank wenden, wenn ihnen verdächtige Aktivitäten auffallen. Geben Sie niemals Einmalpasswörter (OTPs), Passwörter oder PINs weiter – auch nicht an Personen, die sich als Bankmitarbeiter ausgeben.
Die größere Erkenntnis
Dieser Vorfall zeigt, wie abhängig die Weltwirtschaft von Software geworden ist, die den meisten Menschen verborgen bleibt.
Eine Schwachstelle in einer weit verbreiteten Programmiersprache kann schnell zu einem internationalen Sicherheitsproblem werden und Unternehmen, öffentliche Dienste sowie möglicherweise auch Finanzinstitute betreffen.
Vorrangig müssen jetzt anfällige Systeme aktualisiert, verdächtige Aktivitäten untersucht und Kundendaten geschützt werden.
Eines ist klar: Eine kritische Softwareschwachstelle kann ernsthafte Risiken mit sich bringen, aber eine Sicherheitswarnung ist kein Beweis für einen weltweiten Zusammenbruch des Bankwesens.
Glauben Sie, dass Finanzinstitute auf immer ausgefeiltere Cyberangriffe vorbereitet sind, oder ist die Welt zu abhängig von anfälliger digitaler Infrastruktur geworden?$BTC $NVDAB #BinancePick #IRSPlansLowerTaxDisclosurePenaltiesForCryptoCases