慢雾这份报告,重点其实不在链上。
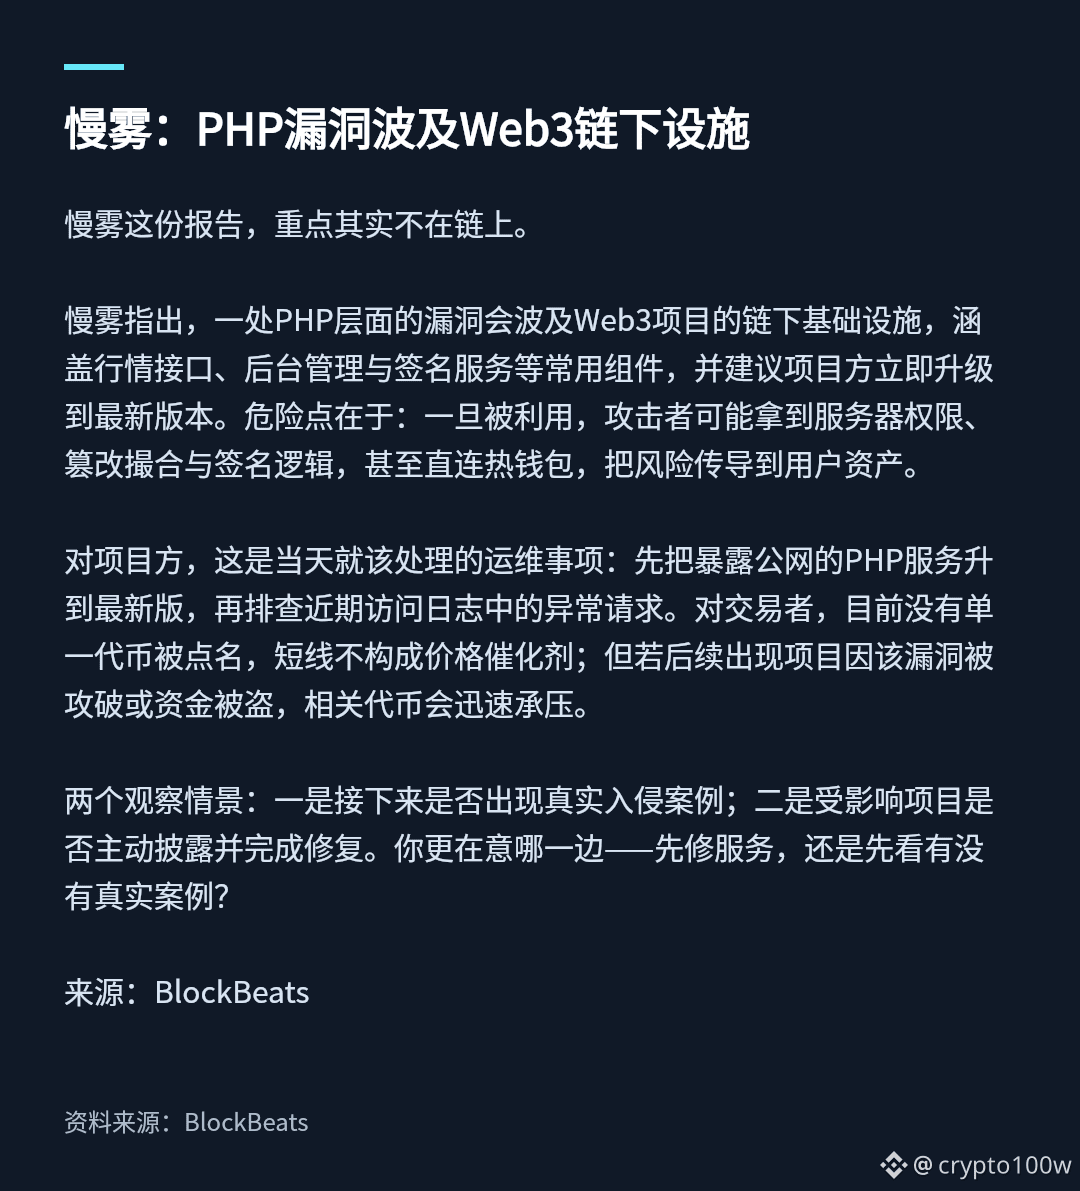
慢雾指出,一处PHP层面的漏洞会波及Web3项目的链下基础设施,涵盖行情接口、后台管理与签名服务等常用组件,并建议项目方立即升级到最新版本。危险点在于:一旦被利用,攻击者可能拿到服务器权限、篡改撮合与签名逻辑,甚至直连热钱包,把风险传导到用户资产。
对项目方,这是当天就该处理的运维事项:先把暴露公网的PHP服务升到最新版,再排查近期访问日志中的异常请求。对交易者,目前没有单一代币被点名,短线不构成价格催化剂;但若后续出现项目因该漏洞被攻破或资金被盗,相关代币会迅速承压。
两个观察情景:一是接下来是否出现真实入侵案例;二是受影响项目是否主动披露并完成修复。你更在意哪一边——先修服务,还是先看有没有真实案例?
来源:BlockBeats
配图1:慢雾:PHP漏洞波及Web3链下设施 · 资讯要点
图片来源:https://www.theblockbeats.info/flash/373322
慢雾指出,一处PHP层面的漏洞会波及Web3项目的链下基础设施,涵盖行情接口、后台管理与签名服务等常用组件,并建议项目方立即升级到最新版本。危险点在于:一旦被利用,攻击者可能拿到服务器权限、篡改撮合与签名逻辑,甚至直连热钱包,把风险传导到用户资产。
对项目方,这是当天就该处理的运维事项:先把暴露公网的PHP服务升到最新版,再排查近期访问日志中的异常请求。对交易者,目前没有单一代币被点名,短线不构成价格催化剂;但若后续出现项目因该漏洞被攻破或资金被盗,相关代币会迅速承压。
两个观察情景:一是接下来是否出现真实入侵案例;二是受影响项目是否主动披露并完成修复。你更在意哪一边——先修服务,还是先看有没有真实案例?
来源:BlockBeats
配图1:慢雾:PHP漏洞波及Web3链下设施 · 资讯要点
图片来源:https://www.theblockbeats.info/flash/373322