

In der Krypto-Welt gibt es keine Warnungen, bevor man Verluste erleidet. Es gibt keine Betrugsabteilung, keinen Rückgängig-Button und keinen Kundendienst, der Verlorenes wiederherstellen kann. Als ich durch einen einzigen Exploit 136.000 US-Dollar verlor, lag das nicht daran, dass ich unvorsichtig war. Ich hatte unterschätzt, wie ausgeklügelt die Bedrohungslage inzwischen geworden war.
Dieser Verlust zwang mich, alles neu zu gestalten. Dabei entstand nicht einfach nur eine bessere Aufbewahrungslösung, sondern eine mehrschichtige Sicherheitsarchitektur, die auf einem Grundsatz beruht: Immer davon ausgehen, dass eine Kompromittierung möglich ist.
Hier ist das System.
1. Das neue Bedrohungsmodell verstehen
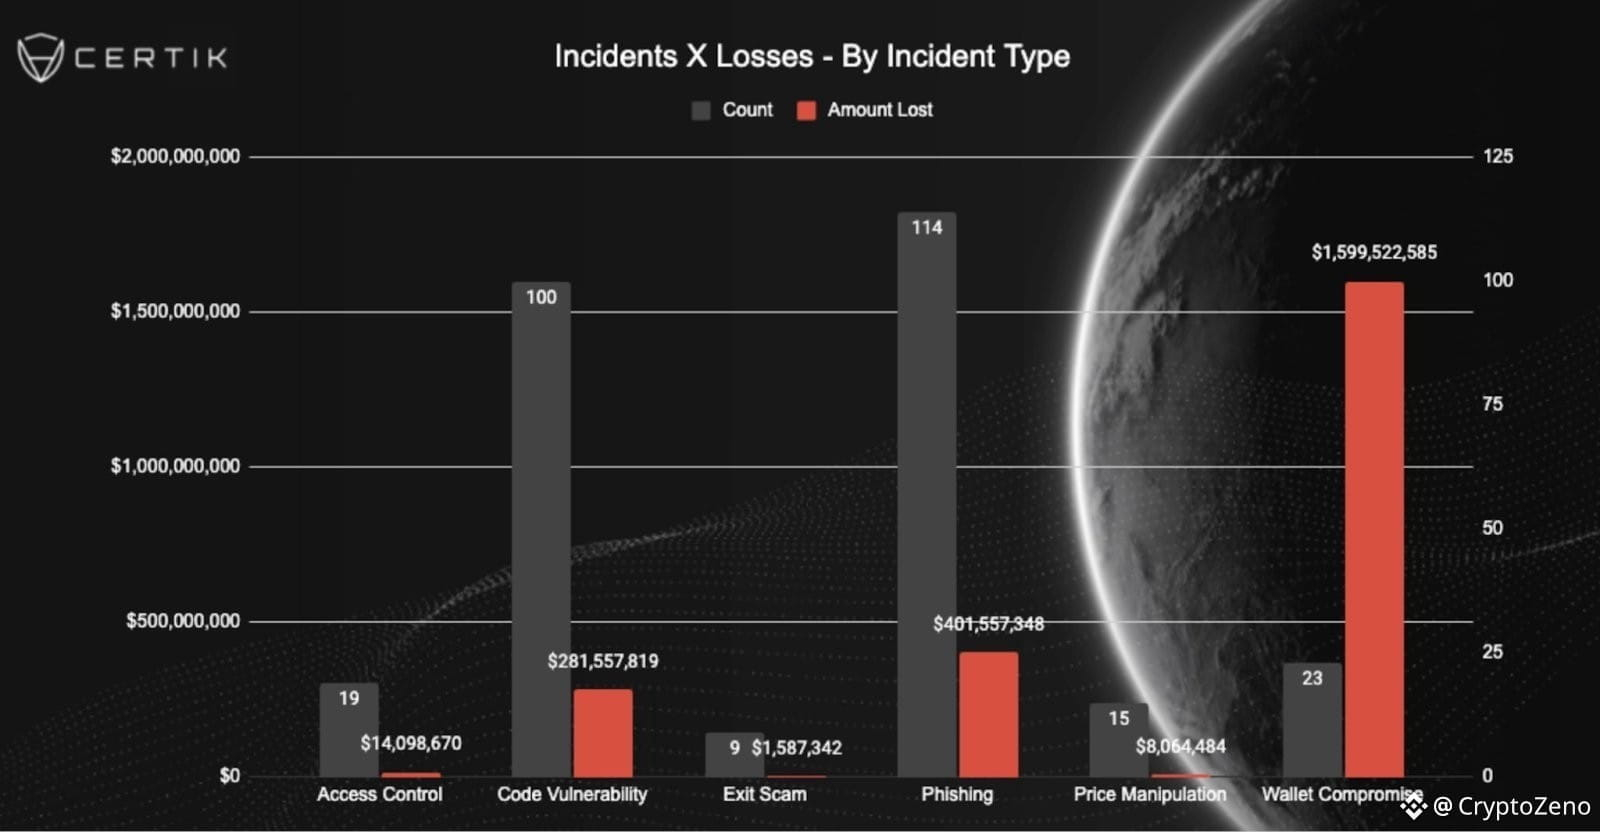
Krypto-Angriffe sind 2025 längst nicht mehr auf einfache Phishing-E-Mails beschränkt. KI-generierte Betrugsversuche, bösartige Smart Contracts, Wallet-Drainer in gefälschten Social-Media-Beiträgen und geklonte dezentrale Anwendungen sind überall. Wenn du On-Chain aktiv bist, bist du ein potenzielles Ziel. Sicherheit beginnt mit Misstrauen, nicht mit Bequemlichkeit.
2. Behandle deine Seed-Phrase als uneingeschränkte Verfügungsgewalt
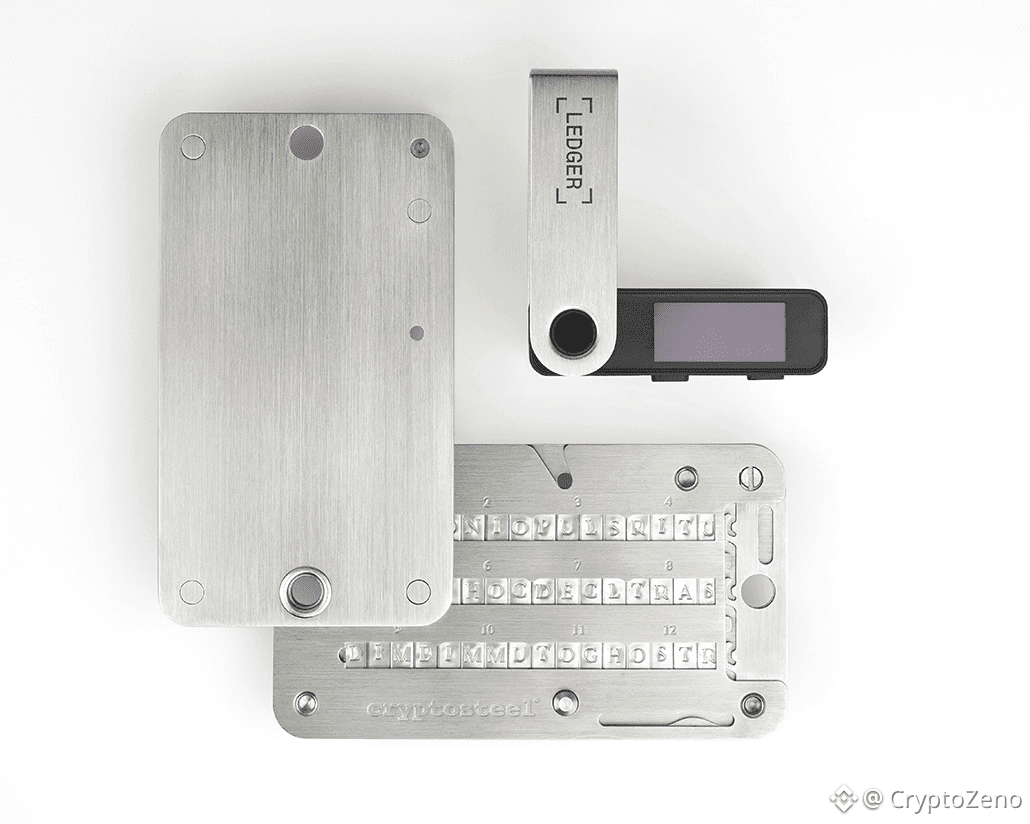
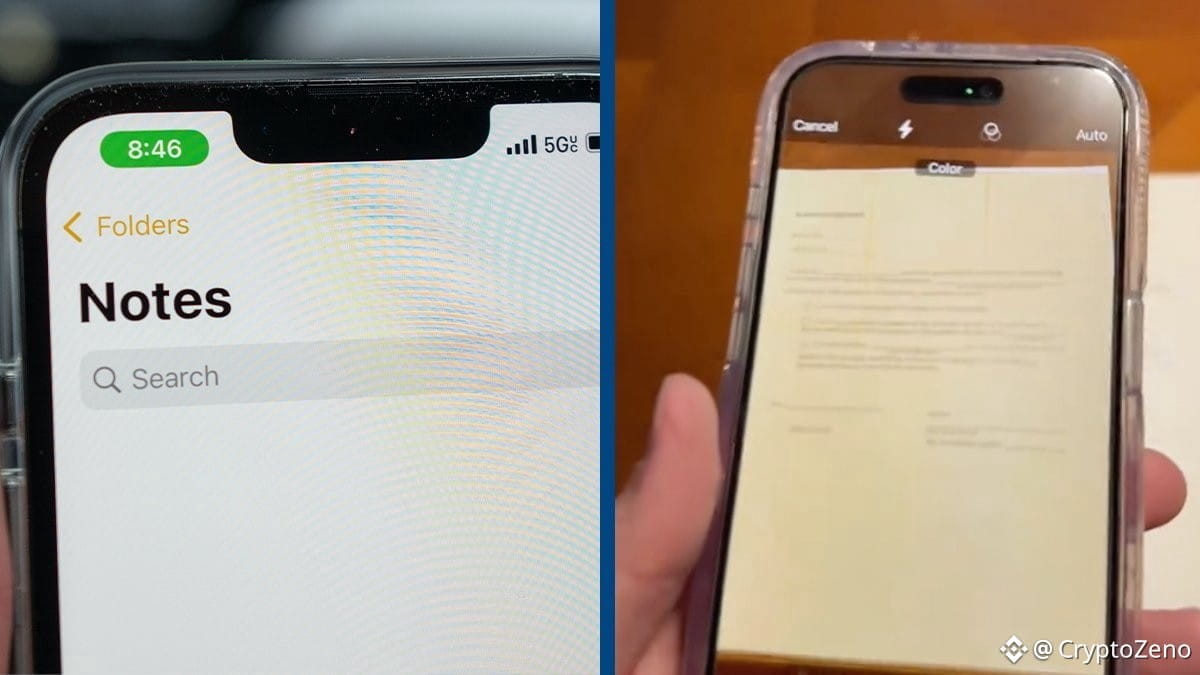
Deine Seed-Phrase ist deine Wallet. Wer sie kontrolliert, kontrolliert alles. Sie sollte niemals fotografiert, in einen Cloud-Speicher eingegeben, in Passwort-Managern gespeichert oder in irgendeiner Form digital aufbewahrt werden. Akzeptabel sind ausschließlich physische Backups, vorzugsweise aus Metall und feuer- sowie wasserbeständig. Mehrere Kopien an getrennten, sicheren Orten verringern das Risiko eines einzelnen Ausfallpunkts.
3. Trenne die Aufbewahrung nach Funktion
Mein größter Fehler war, für alles dieselbe Wallet zu verwenden. Heute ist die Struktur strikt. Eine Cold Wallet verwahrt langfristige Bestände und verbindet sich niemals mit riskanten Anwendungen. Eine Hot Wallet wickelt alltägliche Transaktionen ab. Eine Burner-Wallet kommt bei experimentellen dApps, Mints und unbekannten Verträgen zum Einsatz. Risiken bleiben so voneinander abgeschottet. Wird die Burner-Wallet kompromittiert, bleibt der Kern unangetastet. Allein diese Regel hat später einen weiteren Verlust im fünfstelligen Bereich verhindert.
4. Hardware ist Pflicht, keine Option
Browser-Wallets allein reichen für größere Vermögenswerte nicht aus. Hardware-Wallets wie Ledger, Trezor oder Keystone sowie Air-Gap-Geräte verringern die Angriffsfläche für Fernangriffe erheblich. Bei Cold Storage geht es nicht um Bequemlichkeit. Es geht darum, ganze Risikokategorien auszuschließen.
5. Gehe davon aus, dass jeder Link bösartig ist
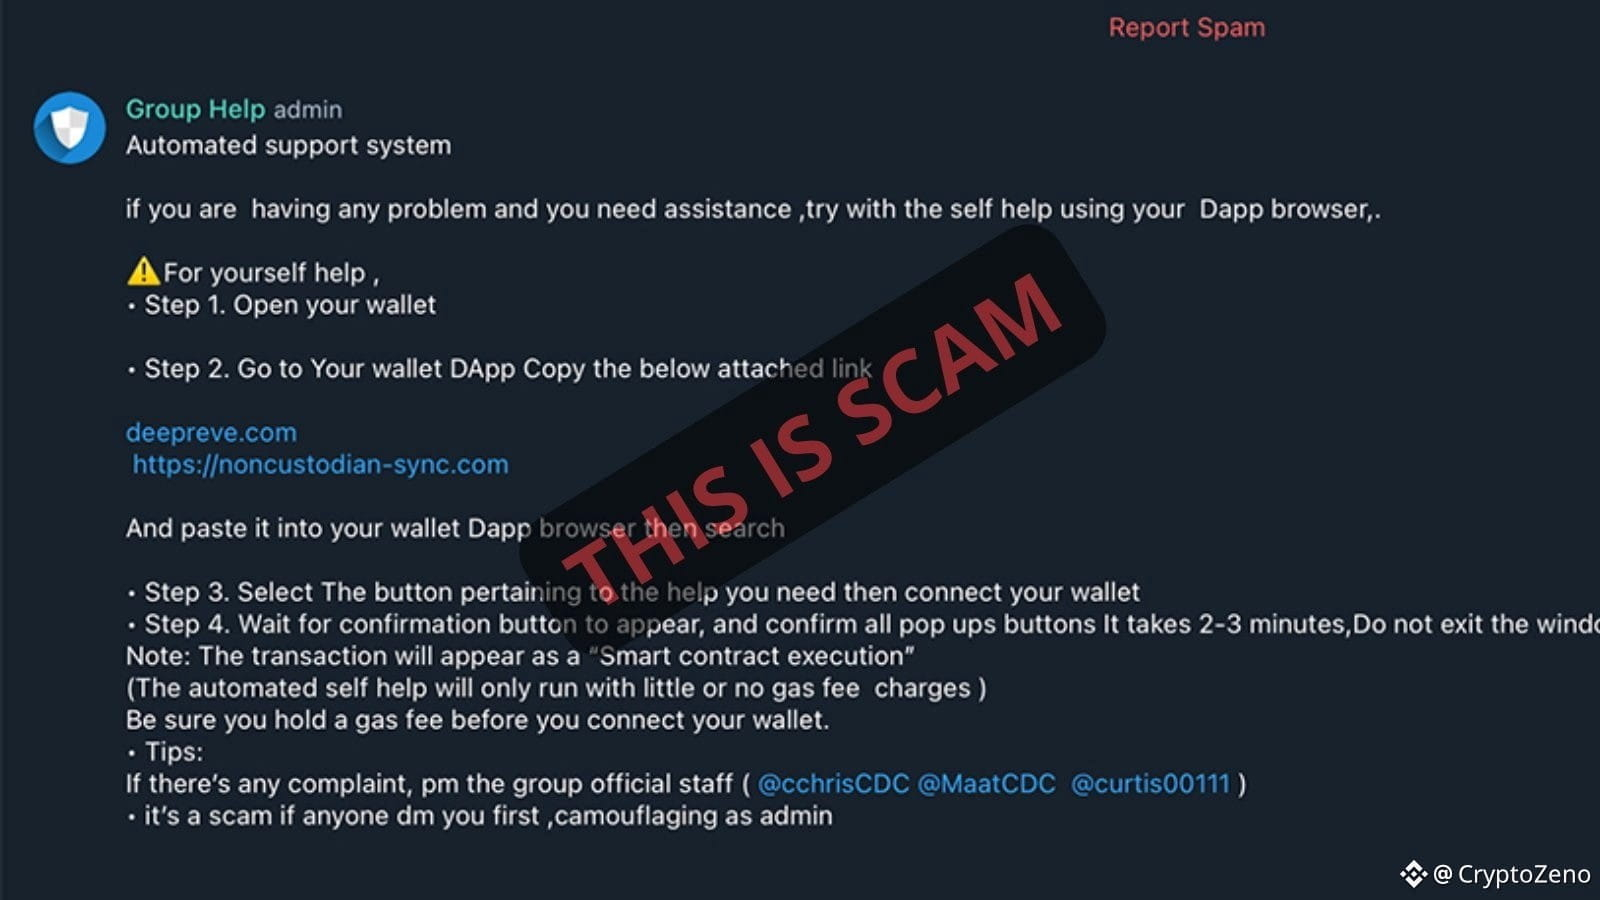
Gefälschte Websites können legitime Plattformen perfekt nachahmen. Anzeigen in Suchmaschinen und Links in sozialen Medien werden häufig für Angriffe missbraucht. Rufe wichtige Plattformen ausschließlich über gespeicherte Lesezeichen auf. Überprüfe Domains sorgfältig, bevor du eine Transaktion signierst.
6. Kontrolliere die Berechtigungen von Smart Contracts
Jede Token-Freigabe gewährt Ausgabeberechtigungen. Viele vergessen, dass diese Berechtigungen unbegrenzt bestehen bleiben. Regelmäßige Prüfungen und der Widerruf nicht mehr benötigter Freigaben verringern das Risiko erheblich. Sicherheit ist keine einmalige Einrichtung. Sie erfordert laufende Pflege.
7. Verstärke den Schutz deiner Konten
Die Zwei-Faktor-Authentifizierung per SMS ist anfällig für SIM-Swapping-Angriffe. Authentifizierungs-Apps oder Hardware-Sicherheitsschlüssel bieten besseren Schutz. Für jedes Börsenkonto, E-Mail-Konto und jeden verbundenen Dienst muss derselbe Sicherheitsstandard gelten.
8. Mach dich unabhängig von Gegenparteien
Guthaben auf Börsen stehen nicht unter deiner Kontrolle. Kontosperrungen durch die Plattform, Zahlungsunfähigkeit oder Sicherheitsverletzungen können den Zugriff sofort blockieren. Selbstverwahrung ist keine Ideologie. Sie ist Risikomanagement.
9. Sorge für Redundanz und Wiederherstellungspläne
Backups müssen Diebstahl, Feuer und Naturkatastrophen überstehen. Das Drei-zwei-eins-Prinzip eignet sich gut: mehrere Backups an verschiedenen physischen Orten, davon mindestens eines außerhalb des eigenen Wohnorts. Plane außerdem für den Erbfall, damit vertrauenswürdige Personen auf deine Vermögenswerte zugreifen können, falls dir etwas zustößt.
10. Führe regelmäßig Sicherheitsprüfungen durch
Überprüfe einmal im Monat den Verlauf deiner Wallet, widerrufe unnötige Berechtigungen, kontrolliere die Unversehrtheit deiner Backups und bewerte deine Risiken neu. Selbstzufriedenheit ist die unsichtbare Sicherheitslücke, die am Ende am teuersten zu stehen kommt.
Die härteste Lektion, die ich gelernt habe: In der Kryptowelt reicht ein einziger Fehler. Jahre der Vorsicht können durch eine einzige Signatur bei einem bösartigen Vertrag zunichtegemacht werden.
Es gibt kein Sicherheitsnetz. Keine Stelle zur Wiederherstellung. Keine Vergebung durch die Blockchain.
Sicherheit ist kein Produkt, das man kauft. Sie ist ein System, das man entwickelt, und eine Denkweise, die man beibehält.
In der Kryptowelt bist du nicht nur Investor. Du bist die Bank, der Tresor und das Sicherheitsteam.
#CryptoZeno #ScamAware