Falha no PHP, ataque hacker, carteiras esvaziadas. Se você viu essas manchetes e ficou com um frio na barriga, este artigo é pra você. Vou separar o que é fato do que é boato, com a fonte de cada informação, e no fim te dar um checklist pra fazer hoje. O vídeo completo sai hoje às 19h03 no meu canal do YouTube.
O que aconteceu: uma falha com nota 9,2
PHP é uma linguagem de programação que roda boa parte dos sites do mundo. Nesta semana, pesquisadores da Wiz, junto com a Calif e a OpenAI, mostraram falhas graves nela, apelidadas de PHP2Shell. A mais séria ganhou nota 9,2 de 10 em gravidade. A correção saiu em 21/10.
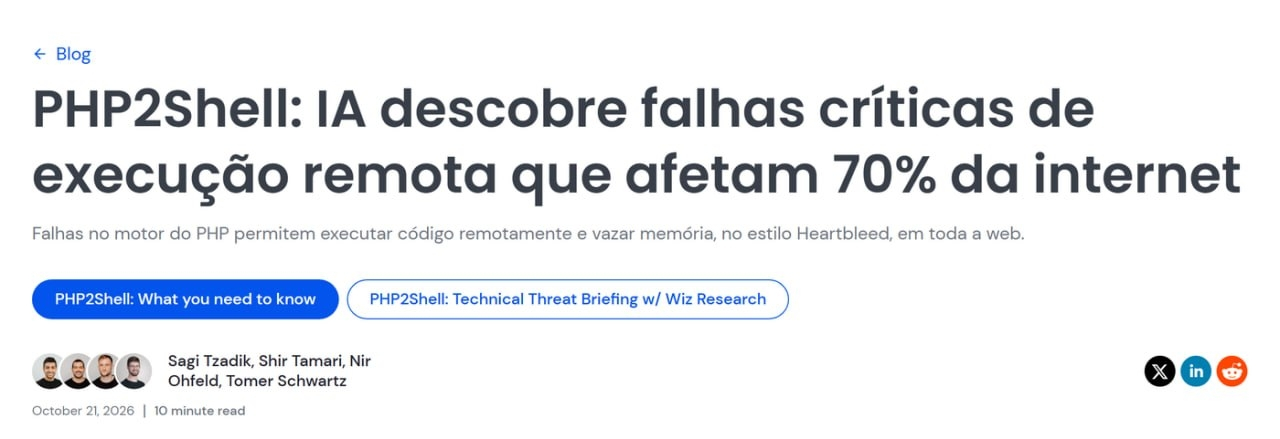
Print traduzido do blog da Wiz, que descobriu a falha.
O susto foi grande. Segundo a CNBC, governos tiraram sites do ar por precaução, e a NSA, agência de segurança dos EUA, recomendou aplicar as correções imediatamente. A Cloudflare, empresa que protege boa parte da internet, viu dezenas de milhares de tentativas de ataque em apenas 45 minutos, e milhões depois disso.
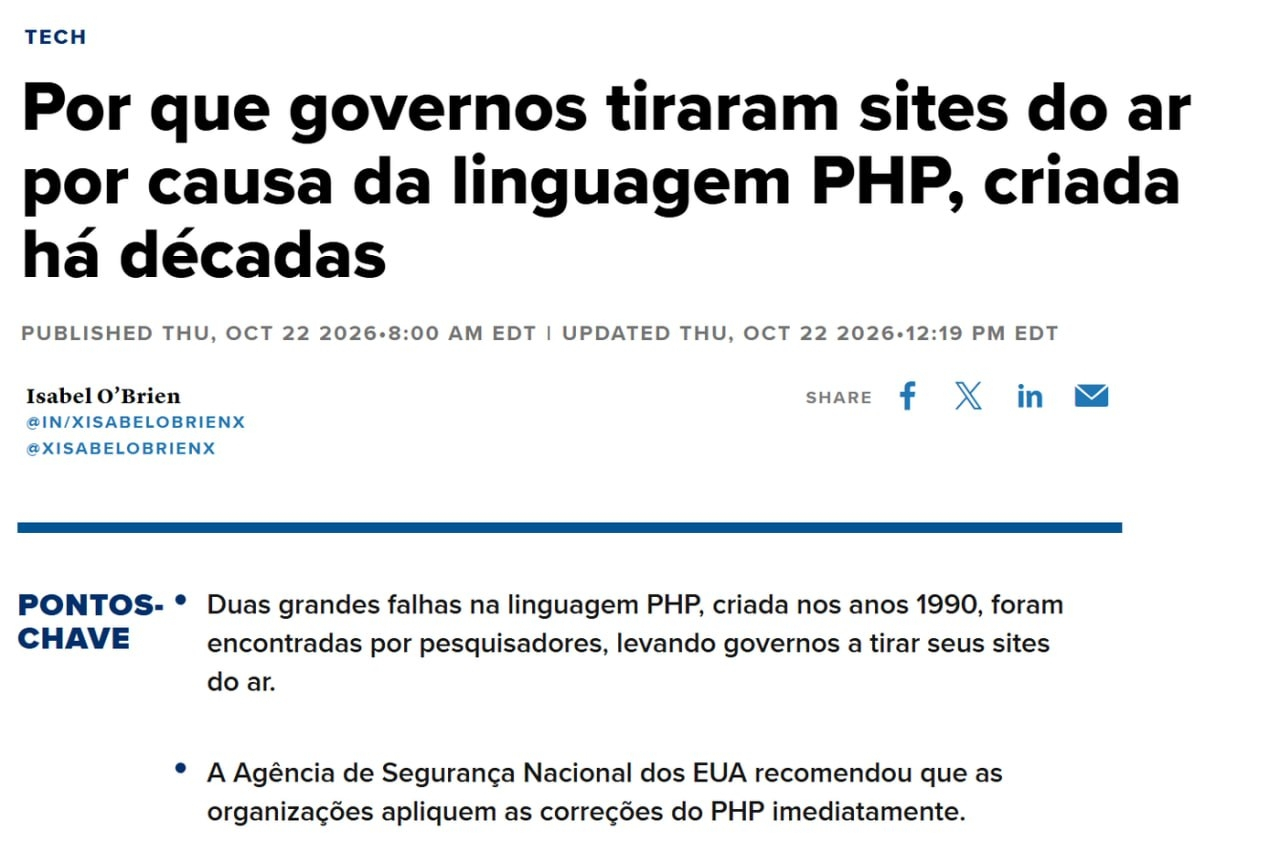
Print traduzido da CNBC.
Fato e boato: site fora do ar não é site invadido
Aqui mora a confusão. Muita gente viu site de banco fora do ar e concluiu que o banco foi invadido. Não é isso. Na maioria dos casos o site saiu do ar por precaução, enquanto a equipe atualizava. Até agora, nenhuma invasão de banco ou de grande empresa por causa dessa falha foi confirmada.
Coinbase e BitGo disseram que não foram afetadas. A Binance aplicou proteções preventivas. Bitget Wallet, PancakeSwap e Kaia disseram que não usam PHP.
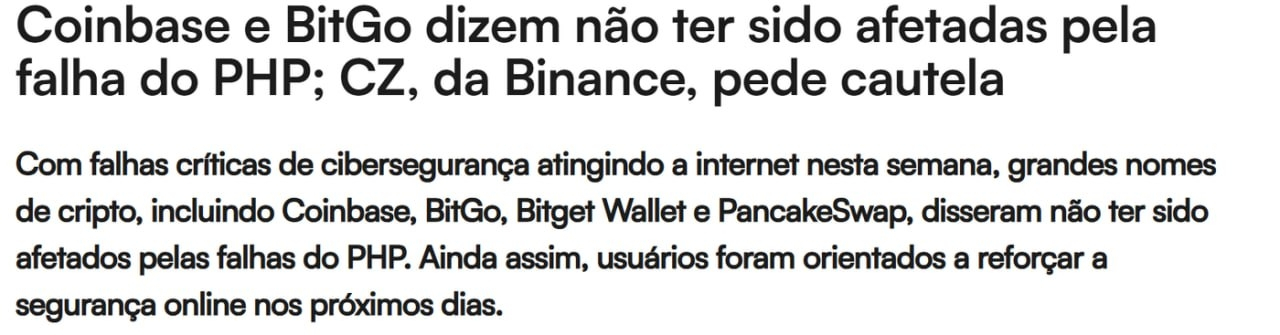
Print traduzido de um portal de notícias cripto.
O roubo foi real: o caso da Railway
Agora a parte que importa pra quem tem cripto. A Railway é uma plataforma onde programadores hospedam seus apps. Segundo a investigadora on-chain Taylor Monahan cerca de US$ 371 mil foram esvaziados em 19 redes, com mais de 500 transações e mais de 200 endereços. A Railway pediu que todos os usuários troquem suas chaves secretas.
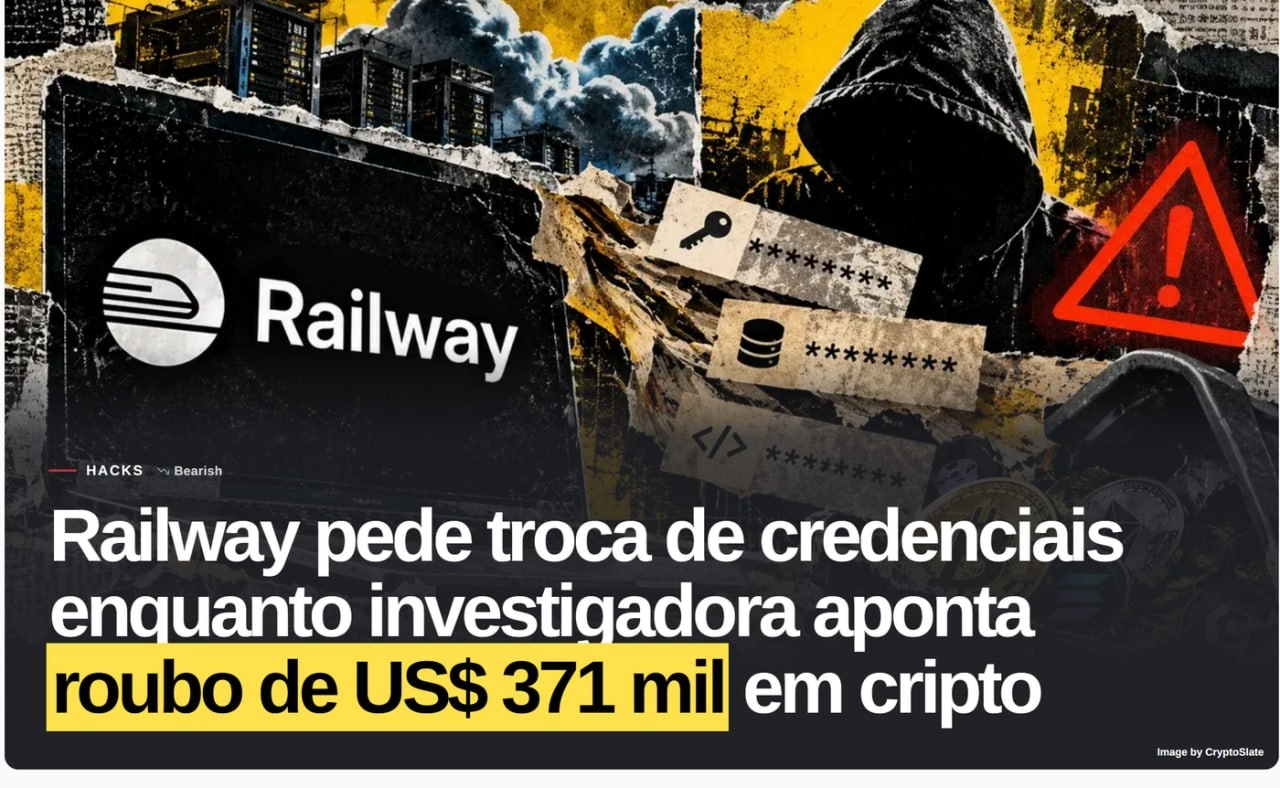
Imagem e manchete: CryptoSlate (traduzido).
Importante: a Railway ainda não confirmou o valor nem a causa. E ninguém provou que o roubo foi causado pela falha do PHP. O TechCrunch chegou a dizer que o caso parecia separado. O que a linha do tempo mostra é que o roubo aconteceu bem no meio da onda de ataques. No dia 21/10, em horário UTC: 14h00 sai a correção da falha, 16h05 começam as tentativas de ataque, 19h36 aparece o primeiro roubo de cripto, e 21h51 a Railway avisa os clientes.
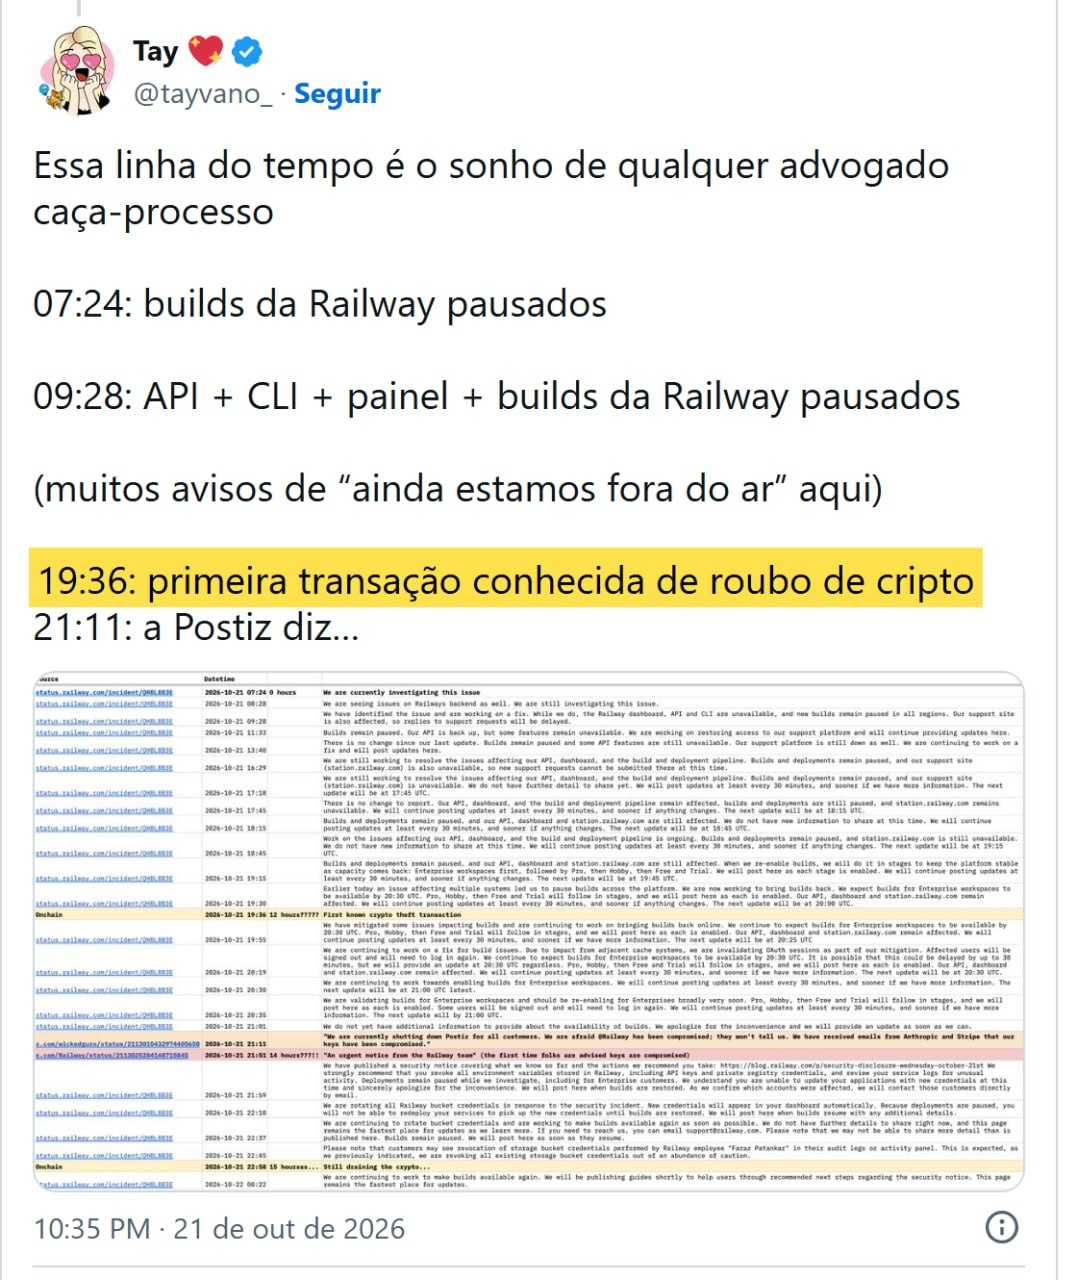
Post da investigadora Taylor Monahan, traduzido. O trecho em amarelo marca o primeiro roubo conhecido.
O alerta do CZ
O fundador da Binance, CZ, escreveu no X em 21/10: "Me chamem de paranoico, mas tomem cuidado redobrado ao visitar QUALQUER site nos próximos dias". O motivo é simples: alguns administradores de sites nem sempre estão com as atualizações de segurança em dia.
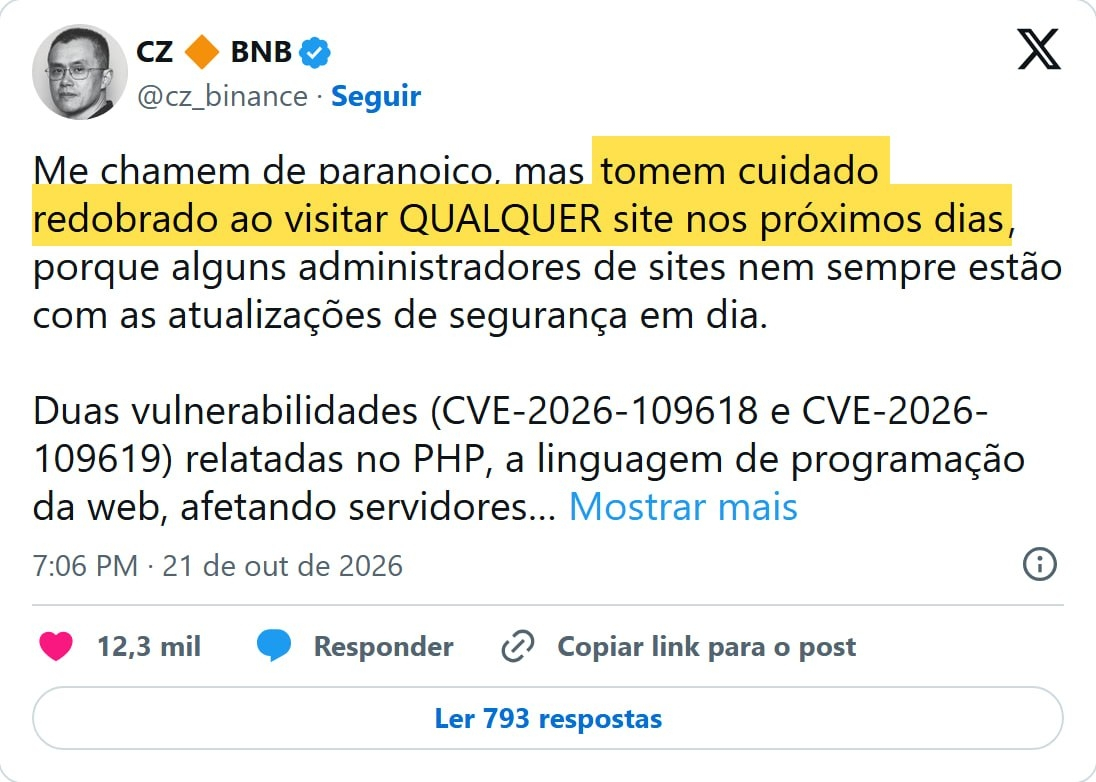
Post do CZ no X, traduzido.
Minha opinião: o risco não está na blockchain
Nada disso quebrou a blockchain. Seu Bitcoin e seu Ethereum continuam funcionando do mesmo jeito. O que quebrou foi o lugar onde a chave estava guardada. Quem deixa a chave ou a frase de recuperação em um site, uma nuvem ou um serviço online fica dependendo de a segurança de outra pessoa estar perfeita. Quando essa pessoa falha, a carteira esvazia.
O segundo risco é o phishing. Toda vez que o medo toma conta, os golpistas mandam e-mail falso dizendo "atualização urgente" ou "sua conta foi invadida". O pânico faz a pessoa clicar. Por isso o meu conselho é cuidado, sem pânico, e sempre entrar por sites oficiais salvos nos favoritos.
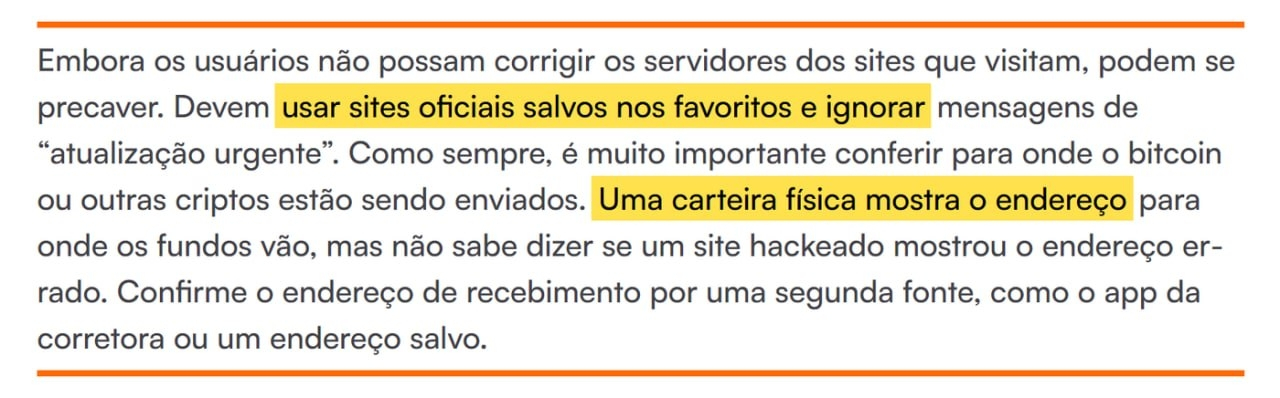
Dicas de proteção, traduzidas, de um portal de notícias cripto.
4 coisas pra fazer hoje
1. Atualize seus apps e sistemas.
2. Ligue o 2FA (verificação em 2 passos) em tudo que tem dinheiro.
3. Nunca guarde a frase de recuperação online: nada de foto, nuvem, e-mail ou bloco de notas.
4. Desconfie de e-mail ou mensagem "urgente". Entre sempre pelo site oficial.
Chave fora da internet: carteira fria
A forma mais forte de proteger a chave é tirá-la da internet. É o que faz uma carteira fria. No vídeo eu mostro duas opções, cada uma pra um jeito de usar. A Tangem une segurança e praticidade pro uso do dia a dia, e tem 10% de desconto no meu link. A SafePal é pra hold de longo prazo e interações Web3, e é a que eu uso. Os links das duas ficam na descrição do vídeo no YouTube.
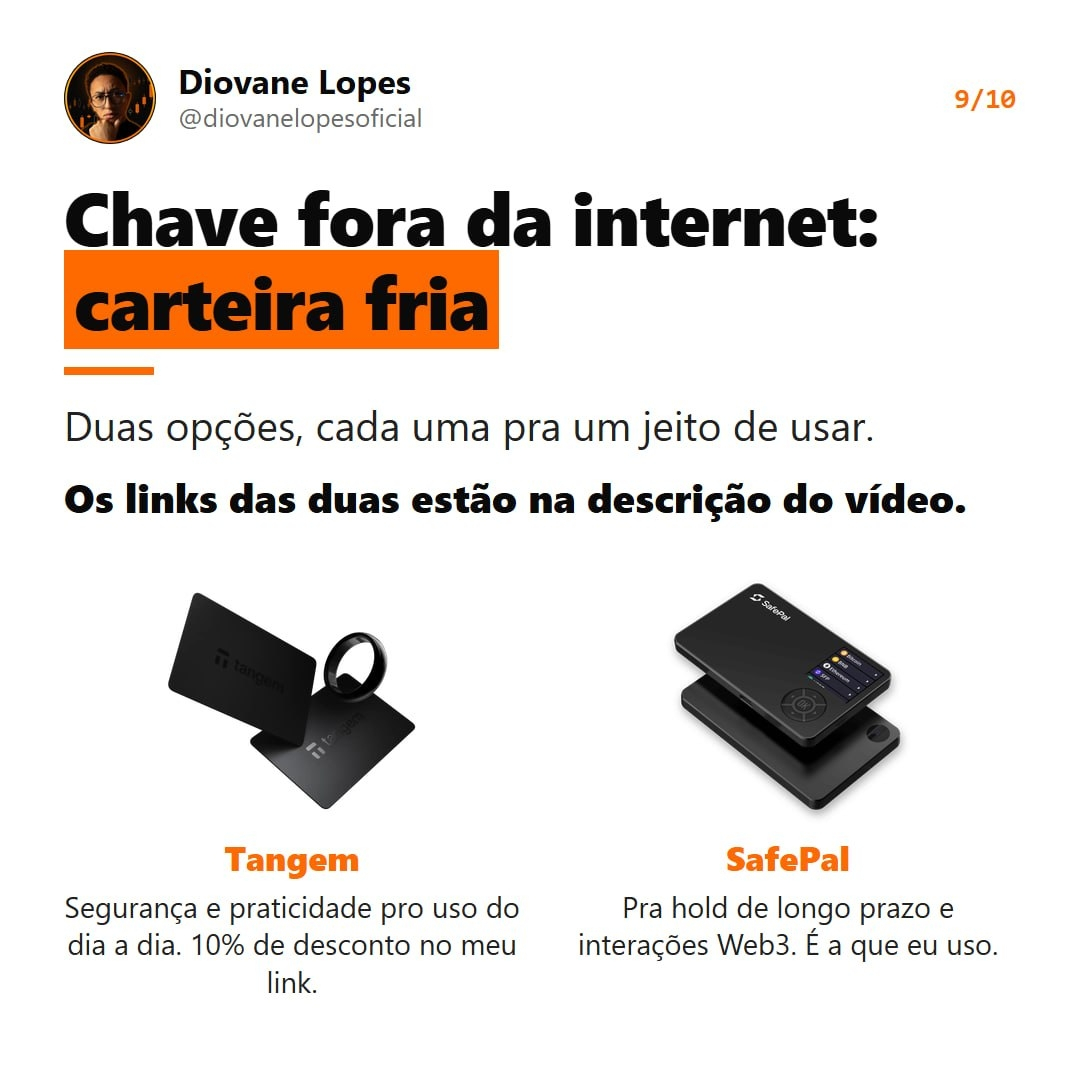
Tangem e SafePal.
Conclusão
Foi um susto real, com um roubo real, mas sem prova de que bancos ou grandes empresas foram invadidos. A lição é prática: saiba onde a sua chave está guardada. Se ela está online, mude isso hoje.
O vídeo completo, com as fontes na tela, sai hoje às 19h03 no meu canal do YouTube. Pesquise Diovane Lopes. Eu aprendo, eu ensino, você ganha de verdade. Qual app você vai conferir primeiro? Me conta nos comentários.