


Binance-Gründer Changpeng „CZ“ Zhao riet seinen Followern am Mittwoch, dem 21. Oktober, beim Besuch beliebiger Websites in den nächsten Tagen „besonders vorsichtig“ zu sein. Warum? PHP veröffentlichte hastig Fehlerbehebungen für zwei PHP-Sicherheitslücken, die Angreifern ermöglichen, Webserver ohne Anmeldung zu übernehmen. Viele Websites werden diese Woche nicht aktualisiert. Manche werden es nie tun.
Die Schwachstellen CVE-2026-109618 und CVE-2026-109619 wurden PHP2Shell getauft. Beide erreichen beim Schweregrad 9,2 von 10. Die Cyber-Abteilung des FBI riet Organisationen, die ihre Systeme nicht aktualisieren können, diese vom Netz zu nehmen. Was bedeutet also ein Fehler auf dem Server eines anderen für deine Kryptowährungen?
Nennt mich paranoid, aber seid in den nächsten Tagen besonders vorsichtig, wenn ihr IRGENDEINE Website besucht, denn manche Web-Admins installieren Sicherheitsupdates nicht immer zeitnah.
Zwei für PHP, die Web-Programmiersprache, gemeldete Schwachstellen (CVE-2026-109618 und CVE-2026-109619) betreffen Server …
— CZ 🔶 BNB (@cz_binance) October 21, 2026
ENTDECKEN: Die besten Memecoins zum Kauf 2026
Was sind die PHP-Schwachstellen, und warum sind alle besorgt?
Sie ermöglichen es Fremden, mit nur einer Anfrage eigenen Code auf dem Server einer Website auszuführen – noch bevor die Software der Website überhaupt geladen wird. In der PHP-Mitteilung zum Release wurden alle Nutzer aufgefordert, sofort auf Version 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 zu aktualisieren. Für Version 8.1 und ältere Versionen gibt es keine offiziellen Fehlerbehebungen.
Die Reichweite ist enorm. Laut Daten von W3Techs läuft PHP auf 70,5 % der Websites, deren Serversprache bekannt ist. Sansec führt 11 Apps auf, bei denen der Angriff bestätigt wurde – von WordPress und Magento bis phpMyAdmin.
Die Angreifer warteten nicht auf den Patch. Die Details gelangten am 20. Oktober an die Öffentlichkeit, einen Tag vor der Veröffentlichung, und Amazons Honeypot registrierte bereits am 17. Oktober einen Exploit-Versuch.
Sicherheitsforscher Kevin Beaumont bezeichnete die Schwachstelle als „eine der größten der letzten Jahre“.
Zwei kritische Schwachstellen wurden in PHP entdeckt, einer weit verbreiteten Programmiersprache, auf der Websites und Webanwendungen basieren. Diese Schwachstellen (CVE-2026-109618 und CVE-2026-109619) könnten böswilligen Cyberakteuren ermöglichen, aus der Ferne Code im PHP-Kern auszuführen und möglicherweise … pic.twitter.com/tnwiQv5v0F
— FBI Cyber Division (@FBICyberDiv) October 21, 2026
ENTDECKEN: Memecoin-Superzyklus: Die Top-Performer dieser Woche
Warum ist ein Serverfehler für Kryptonutzer gefährlich?
Denn wer den Server kontrolliert, kontrolliert auch die Seite, die du siehst. Ein Angreifer kann auf einer Website, der du bereits vertraust, eine gefälschte Schaltfläche „Wallet verbinden“ oder einen Wallet-Drainer einschleusen – ein Skript, das deine Wallet leert, sobald du die Transaktion signierst.
Das ist schon einmal passiert. Im Juni 2025 übernahmen Hacker die Benutzeroberfläche von Cointelegraph und zeigten den Lesern ein gefälschtes Airdrop-Pop-up. Einer der neuen Fehler kann außerdem den Arbeitsspeicher eines Servers offenlegen, in dem sich Passwörter, Anmeldesitzungen und API-Schlüssel befinden können.
Die großen Plattformen sagen, sie seien nicht betroffen. BNB Chain erklärte, sein Tech-Stack „verwende kein PHP“, und Trust Wallet gab dasselbe an. Das schließt jedoch nicht die Blogs, Token-Seiten und Dashboards ein, die Nutzer auf dem Weg dorthin aufrufen.
Was du diese Woche tun solltest:
Rufe Börsen und Wallets über Lesezeichen auf, niemals über Links.
Lies jede Signaturanfrage deiner Wallet, bevor du sie bestätigst.
Aktiviere die Zwei-Faktor-Anmeldung und Freigabelisten für Auszahlungsadressen.
Bewahre langfristig gehaltene Coins in einer Hardware-Wallet auf.
ENTDECKEN: Ethereum Foundation kooperiert mit SEAL im Kampf gegen Wallet-Drainer
Überblick über den Kryptomarkt: Drückt die PHP-Angst auf die Kurse?
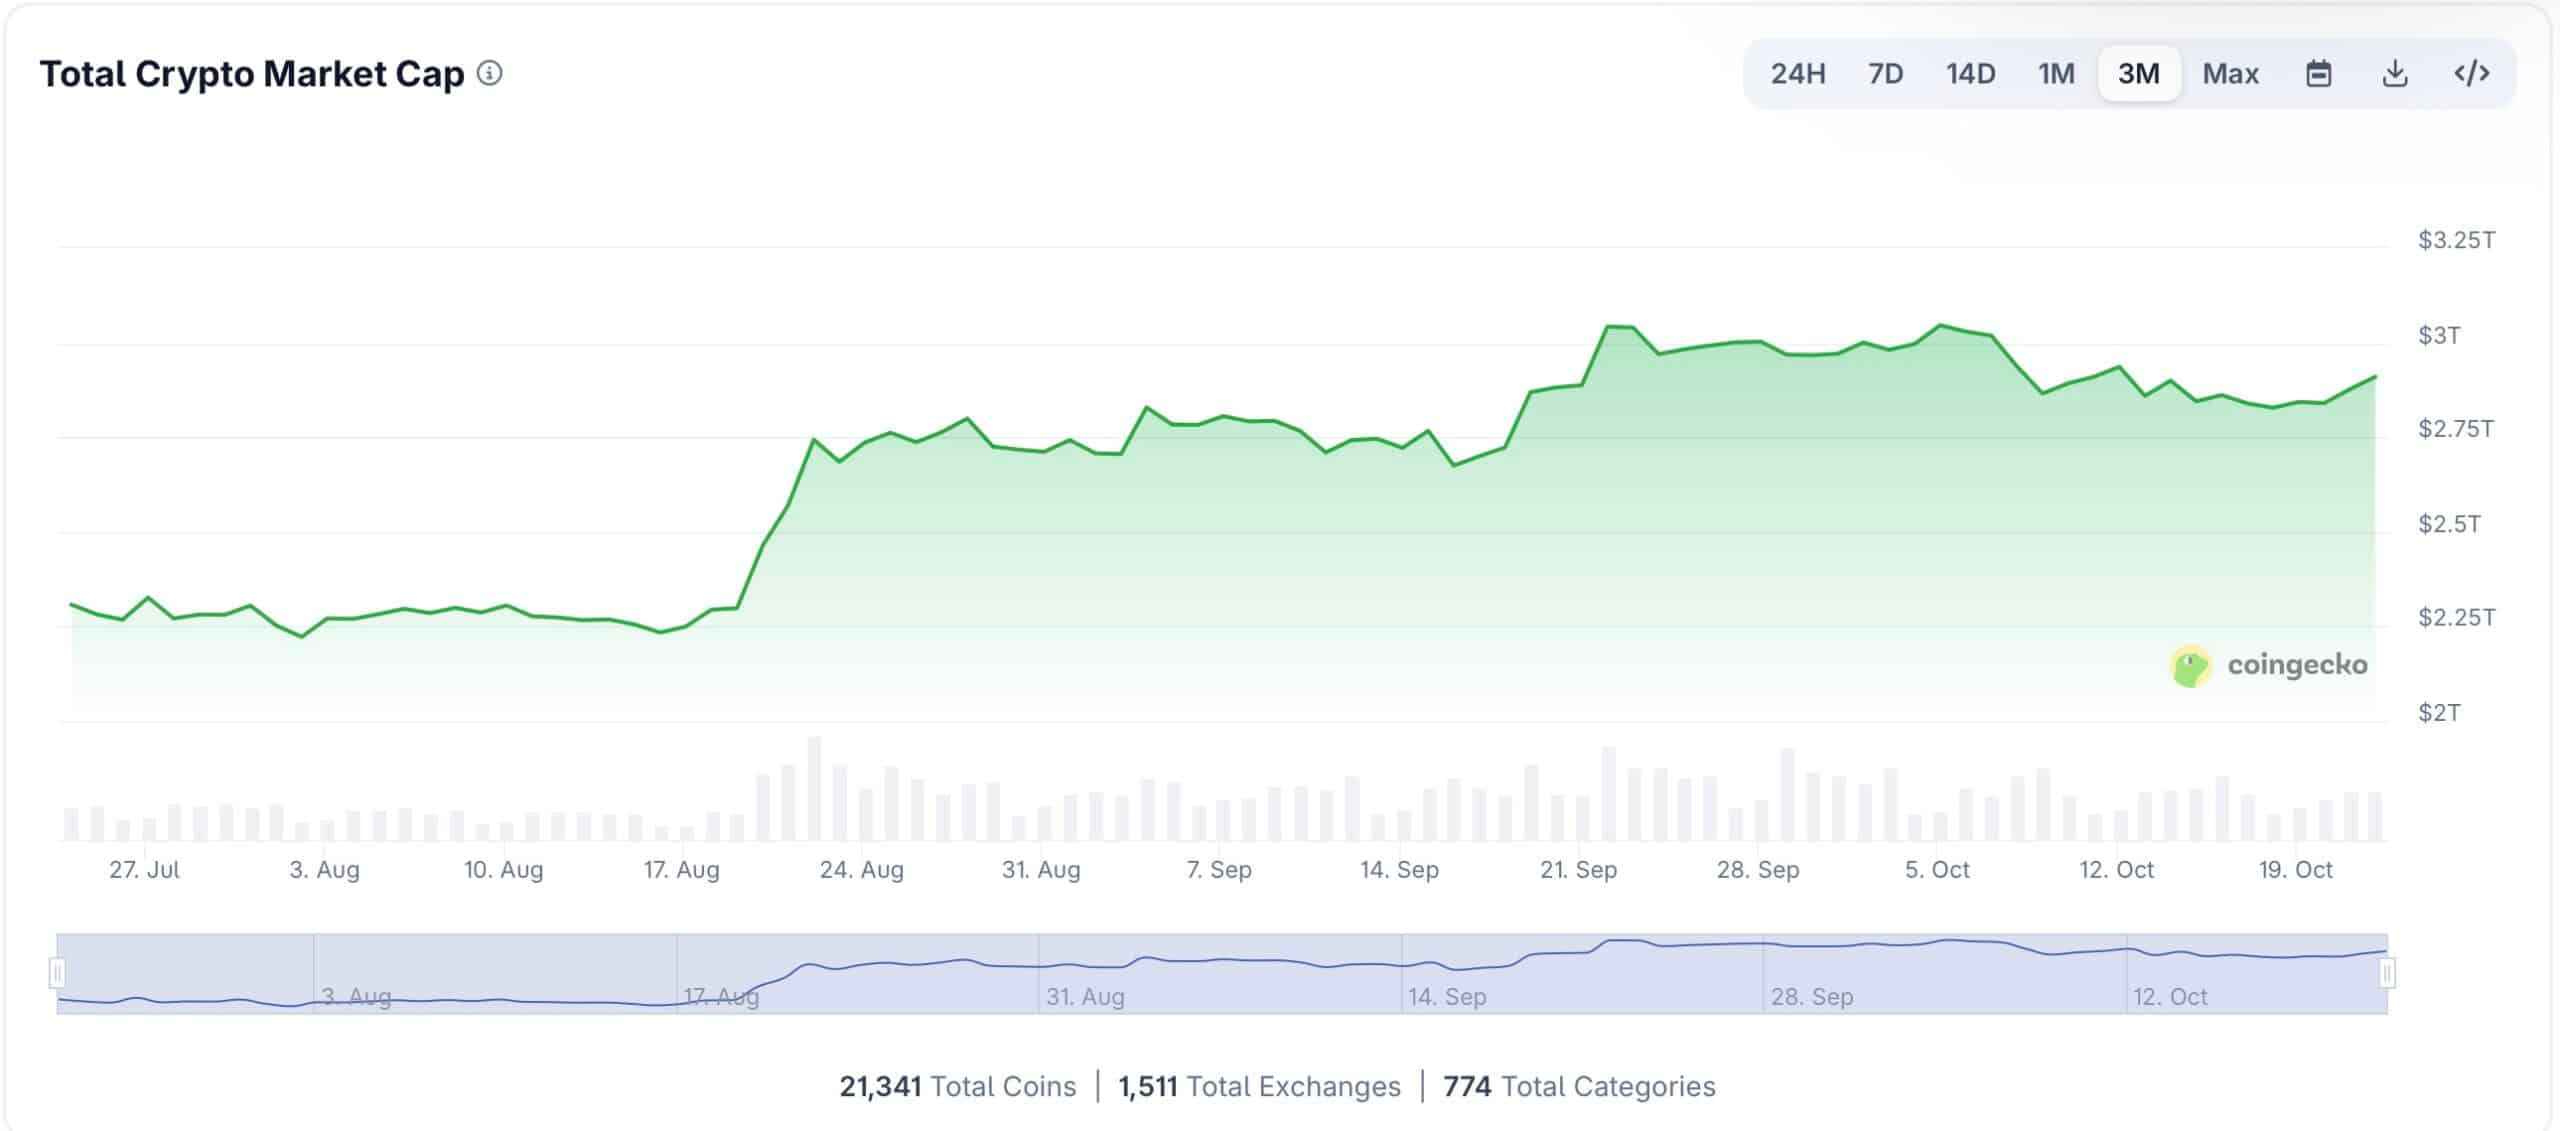
Gesamte Marktkapitalisierung des Kryptomarkts Coingecko
Coin Kurs Veränderung in 24 Std. Bitcoin (BTC) 81.991 $ −1,5 % Ethereum (ETH) 2.409 $ −1,6 % BNB (BNB) 734,59 $ −1,4 % XRP (XRP) 1,33 $ −1,5 % Solana (SOL) 104,55 $ −1,5 %
Bisher nicht. Der Kryptomarkt ist 2,74 Billionen US-Dollar wert, und die größten Coins liegen innerhalb von 24 Stunden alle rund 1,5 % im Minus – ein Rückgang, der eher mit dem Ölpreis und den Schlagzeilen zu Iran zusammenhängt als mit einem Hack.
Bitcoin hält 60 % des Marktes, und der Crypto Fear & Greed Index steht bei 68 („Gier“), nach 63 am Vortag. Bisher hat keine Börse und keine Wallet einen Verlust im Zusammenhang mit PHP2Shell gemeldet.
Die Patches für beide PHP-Schwachstellen sind verfügbar. Das Risiko liegt nun bei allen Admins, die sie noch nicht installiert haben, und bei allen, die deren Websites besuchen.
ERKUNDEN: Bitcoin fällt von 84.900 auf 82.200 US-Dollar, während der Ölpreis wegen der Angriffspläne gegen Iran steigt
weiter
Der Beitrag „CZ warnt Kryptonutzer: Seid besonders vorsichtig“: PHP-Schwachstellen betreffen den Code hinter 70 % aller Websites erschien zuerst auf Coinspeaker.